


Криптоджекер GhostEngine обходит EDR в Windows с помощью уязвимых драйверов

Криптоджекер GhostEngine обходит EDR в Windows с помощью уязвимых драйверов

Криптоджекер GhostEngine обходит EDR в Windows с помощью уязвимых драйверов

Вредонос GhostEngine, распространяемый в рамках кампании с кодовым именем REF4578, загружает уязвимые драйверы ядра для отключения EDR-защиты Windows и установки майнера XMRig. Способ взлома серверов и количество жертв неизвестны.

В Elastic Security Labs изучили цепочку заражения и отметили чрезмерную сложность развертывания зловреда и обеспечения его постоянного присутствия в системе. Связанный с REF4578 монеро-кошелек, который удалось выявить, за три месяца суммарно собрал $60,7 и до сих пор активен.

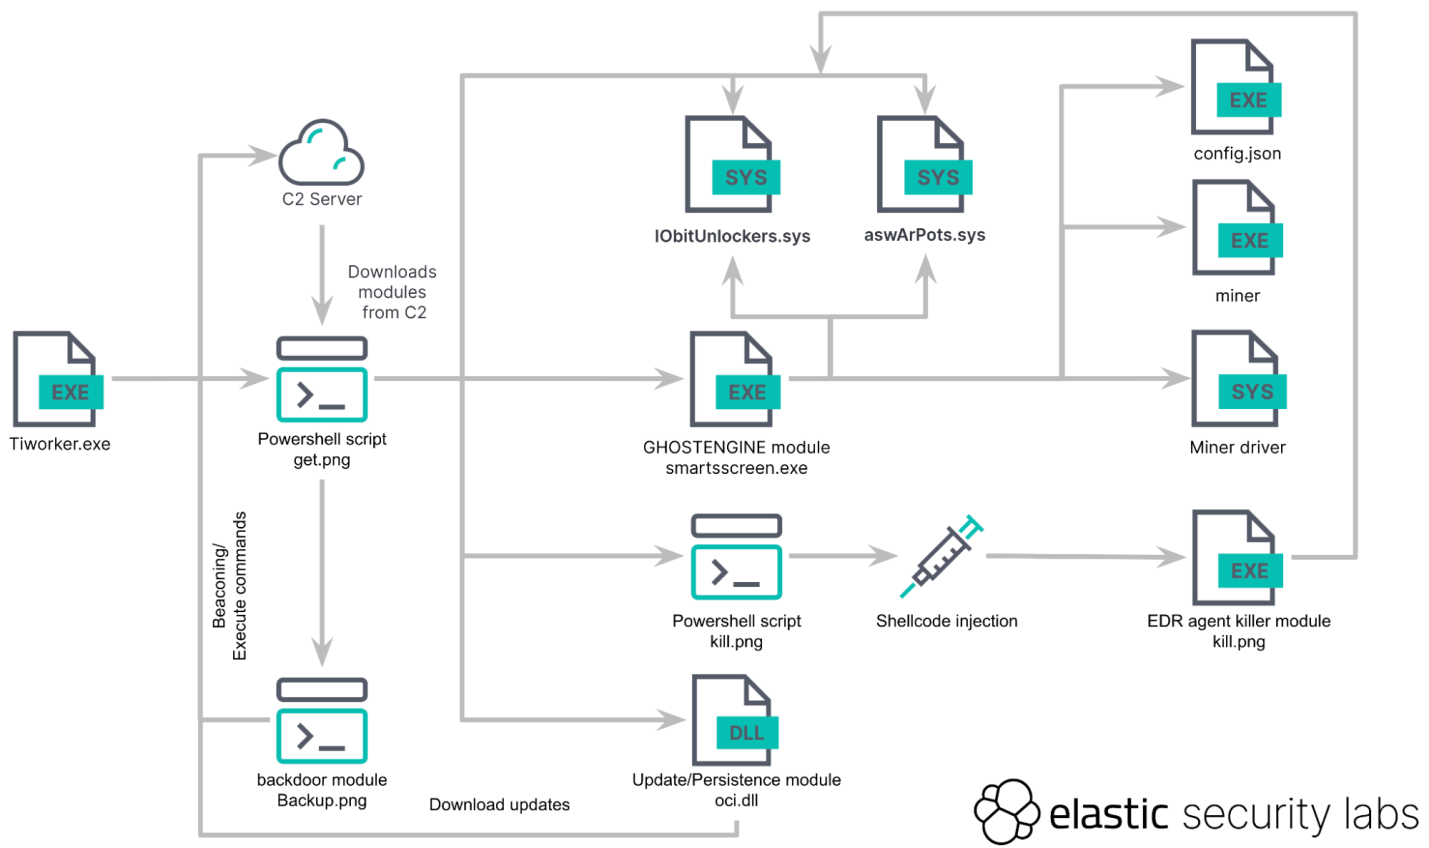
Атака начинается с исполнения Tiworker.exe — скрипта PowerShell, замаскированного под легитимный инсталлятор модулей Windows. Этот стейджер получает с C2-сервера файл get.png с основным загрузчиком GhostEngine.

Второй PowerShell-сценарий загружает дополнительные инструменты, модули, конфигурационные данные. Он также отключает Microsoft Defender, открывает удаленный доступ к системе, чистит журналы Windows, проверяет доступную память (ему нужно не менее 10 Мбайт на диске для дальнейших действий) и создает запланированные задания в обеспечение постоянного присутствия (OneDriveCloudSync, DefaultBrowserUpdate и OneDriveCloudBackup).

Закончив приготовления, лоадер скачивает и запускает smartsscreen.exe — основную полезную нагрузку GhostEngine. Вредоносный экзешник, в свою очередь, готовит почву для криптомайнера: загружает уязвимые драйверы aswArPot.sys (модуль Avast, который с использует также AvosLocker) и IObitUnlocker.sys (Iobit — бесплатный чистильщик Windows) и с их помощью прибивает EDR-процессы и удаляет соответствующие файлы.

Параллельно на сервер загружается oci.dll (с привлечением Windows-службы MSDTC). Этот компонент отвечает за обновление GhostEngine.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru