


Windows-троян Grandoreiro вернулся с прицелом на 1500 банков в 60 странах

Windows-троян Grandoreiro вернулся с прицелом на 1500 банков в 60 странах

Windows-троян Grandoreiro вернулся с прицелом на 1500 банков в 60 странах

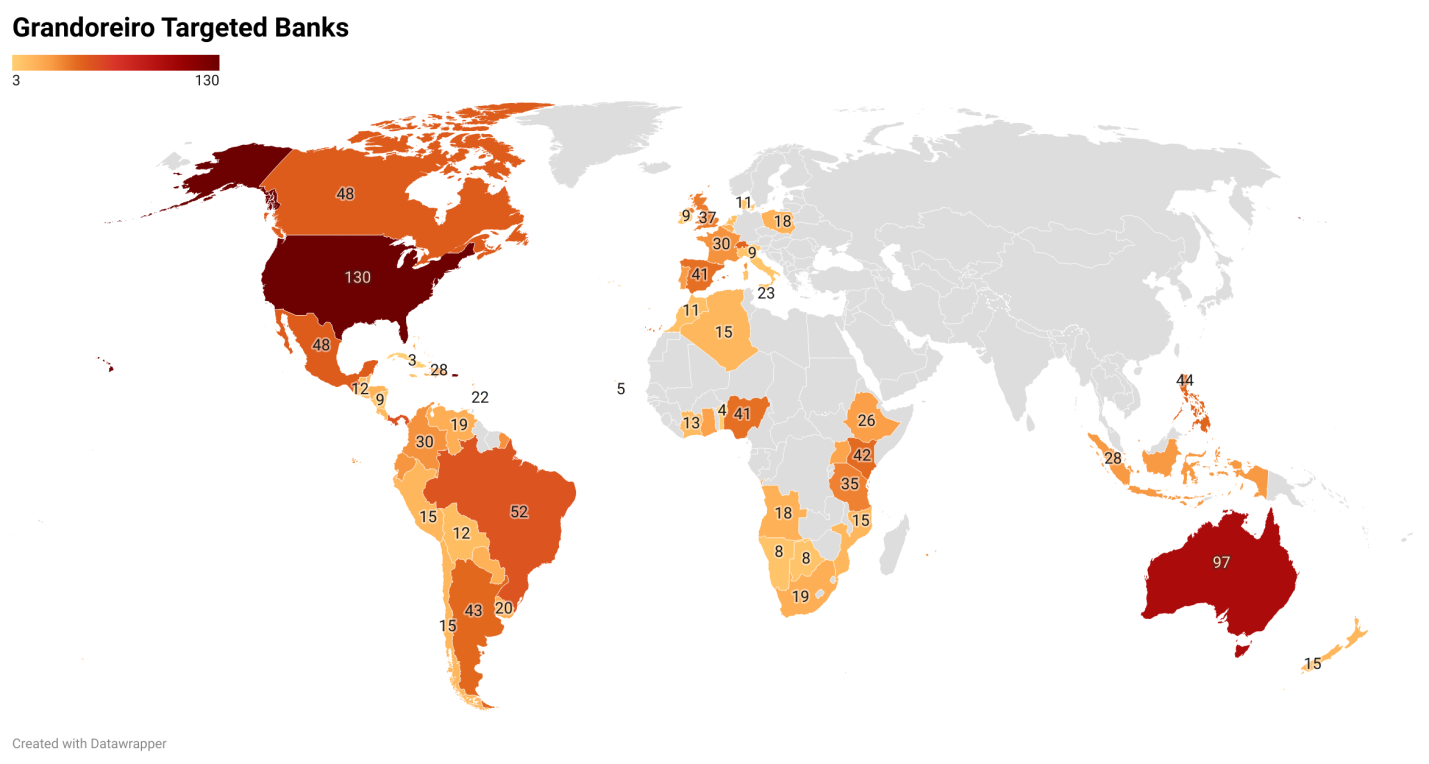
Через два месяца после разгромной акции правоохраны операторы трояна Grandoreiro возобновили атаки. Новый список целей зловреда включает приложения более 1500 банков, работающих в 60 странах.

Банковский троян Grandoreiro вначале распространялся только на территории Латинской Америки, затем объявился также в Португалии и Испании. Дальнейшее расширение географии, по всей видимости, вызвано попыткой бразильских властей ликвидировать инфраструктуру Windows-вредоноса в минувшем январе.

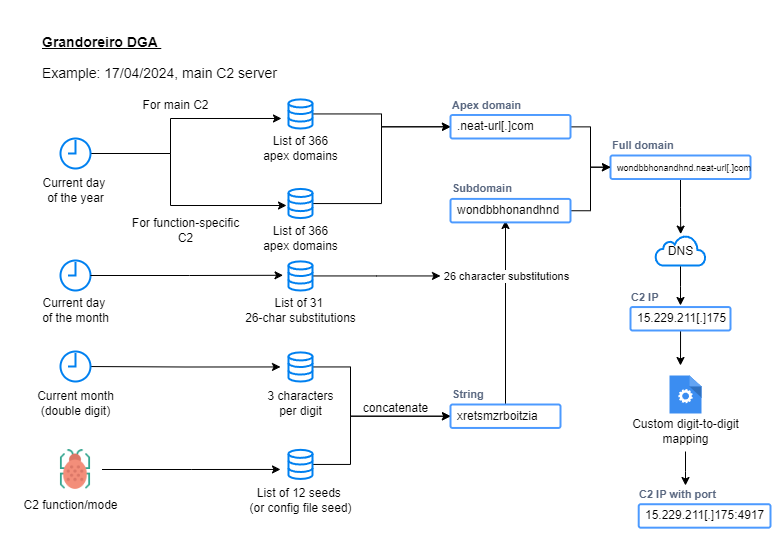
В IBM X-Force проанализировали обнаруженные в марте образцы агрессивного банкера и обнаружили, что вредоноса значительно усовершенствовали. Вирусописатели усложнили расшифровку строк кода, переработали DGA-генератор доменов, используемый для связи с C2 (он теперь выдает больше десятка вариантов в сутки), и добавили возможность дальнейшего распространения инфекции через Microsoft Outlook.


Атаки, как и прежде, начинаются с поддельного письма с вредоносной ссылкой. Сообщения написаны от имени местного госоргана (чаще всего налоговой службы), загружаемый по URL файл замаскирован под инвойс или другой неоплаченный счет.

Доставка целевого зловреда при этом осуществляется в несколько этапов. После клика по ссылке отрабатывает редирект на изображение с PDF-иконкой, затем на машину загружается ZIP весом более 100 Мбайт с кастомным лоадером Grandoreiro (размер архивного файла умышленно раздут в попытке обхода антивирусов).

Загрузчик при запуске проверяет окружение на наличие песочниц, собирает информацию о зараженном хосте, отправляет ее на C2-сервер и ждет дальнейших инструкций. Если жертва находится в России, Чехии, Польше или использует Windows 7 на территории США, дальнейшее выполнение программы прекращается; в противном случае на машину загружается целевой банкер.

Список команд, поддерживаемых Grandoreiro, разнообразен. Вредонос умеет открывать удаленный доступ к системе, выполнять операции с файлами, включать особые режимы. В частности, ему придан новый модуль для сбора данных из Outlook и рассылки вредоносного спама с аккаунта жертвы.

Взаимодействие с локальным клиентом Microsoft Outlook осуществляется с использованием Outlook Security Manager — софта для создания дополнений. Такой трюк позволяет обмануть охранника Outlook Object Model Guard, выводящего предупреждения при попытках доступа к защищенным объектам.

Новый модуль, видимо, часто пускается в ход: эксперты фиксируют большие объемы почтового спама, генерируемого Grandoreiro.

87% специалистов готовы доверить ИИ рекомендации по реагированию в SIEM

Российские компании готовы слушать советы ИИ в SIEM, но отдавать ему красную кнопку пока не собираются. Это показал опрос участников эфира AM Live «Российские SIEM 2026: что изменилось и как теперь выбирать?». Больше всего респонденты готовы доверить искусственному интеллекту рекомендации по реагированию на инциденты — этот вариант выбрали 87% участников.

Создание и доработку правил детектирования готовы делегировать 71%, а сбор контекста и подготовку резюме расследований — 58%.

Несколько осторожнее аудитория относится к триажу и приоритизации инцидентов — эту задачу ИИ согласны поручить 44% опрошенных. Ещё 39% готовы использовать его для поиска и формирования запросов.

А вот полностью автономное реагирование без подтверждения аналитика набрало всего 13%. В общем, ИИ уже можно посадить рядом с SOC-командой, поручить ему рутину и попросить подготовить план действий.

Но самостоятельно блокировать пользователей, отключать узлы и принимать другие потенциально болезненные решения ему пока не разрешают.


Участники также рассказали, что, по их мнению, сильнее всего изменит SIEM к 2030 году. Лидируют ИИ и автономные агенты с 34%. На втором месте — объединение SIEM с другими платформами информационной безопасности, за которое проголосовали 28% респондентов.

Изменений в экономике и моделях лицензирования ожидают 14%, появления новой архитектуры работы с данными — 13%, а развития облачных и гибридных моделей — 9%. Только 2% считают, что за ближайшие годы ничего существенно не поменяется. Железная выдержка, учитывая скорость, с которой сегодня переписывается рынок.

На эфире эксперты также обсудили ложные срабатывания, правила детектирования, MITRE ATT&CK, UEBA, производительность, масштабирование, хранение данных и TCO. Главный вывод: выбирать SIEM по красивой презентации больше нельзя. На пилоте придётся проверять не только скорость обработки событий, но и качество контента, удобство расследований и реальную стоимость дальнейшей эксплуатации.

RSS: Новости на портале Anti-Malware.ru