


АСУ ТП в России стали атаковать чуть реже, но более целенаправленно

АСУ ТП в России стали атаковать чуть реже, но более целенаправленно

АСУ ТП в России стали атаковать чуть реже, но более целенаправленно

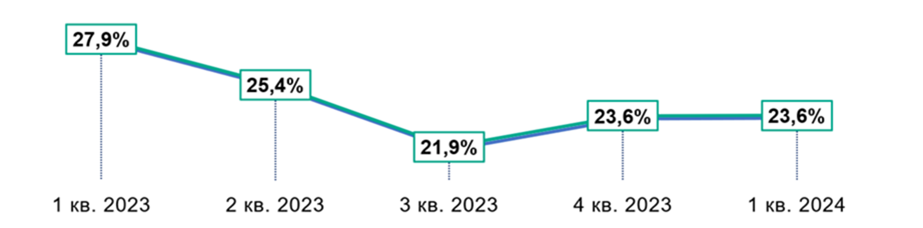
Как выяснили специалисты центра исследования безопасности промышленных систем Kaspersky ICS CERT, в первом квартале 2024 года 23,6% компьютеров в сетях российских АСУ ТП столкнулись с проникновение вредоносных программ.

Интересно, что за этот же период в 2023 году таких устройств было 27,9%, то есть имеем снижение на 4,3 процентных пункта. Тем не менее такие атаки становятся более сложными и целенаправленными.

На конференции Kaspersky CyberSecurity Weekend прозвучала мысль, что более сложные кибератаки на АСУ ТП, даже если их меньше, способны нанести серьёзный урон промышленной сфере.

На инфографике ниже эксперты приводят долю компьютеров АСУ в России, на которых были заблокированы вредоносные объекты, по кварталам:


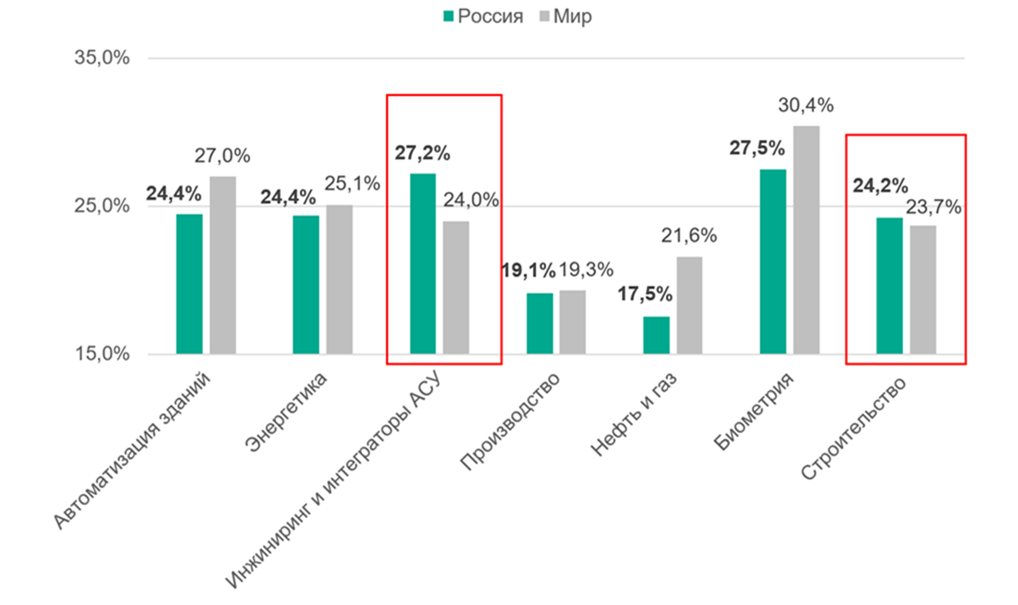
Некоторые отрасли в России отметились тем, что в них доля заражённых объектов оказалась выше, чем в среднем по миру. Взять, к примеру, строительство: 24,2% в нашей стране против 23,7% по всему миру. В инжиниринге и у интеграторов АСУ — 27,2% против 24%

Как отметили в Kaspersky ICS CERT, в России особенно наблюдаются атаки киберпреступников на интеграторов, доверенных партнёров и подрядчиков.


Самые основные векторы, как и прежде, — фишинг через веб-страницы и по электронной почте. В первом квартале 2024-го в России вредоносные ресурсы были заблокированы на 7,5% компьютеров АСУ ТП.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru