


EMB3D — новая система моделирования угроз для встраиваемых устройств

EMB3D — новая система моделирования угроз для встраиваемых устройств

EMB3D — новая система моделирования угроз для встраиваемых устройств

Новая система моделирования угроз EMB3D представлена корпорацией MITRE и предназначена для производителей встраиваемых устройств, используемых в критической информационной инфраструктуре. Модель включает в себя базу знаний о киберугрозах, что дает общее представление о них, а также о необходимых механизмах безопасности для их смягчения.

Предполагается, что EMB3D, как и фреймворк ATT&CK, будет «живой моделью», дополняемой обновленными средствами защиты по мере появления новых уязвимостей и векторов атак. В EMB3D упор сделан на встраиваемые устройства, где главной целью является полная картина брешей в технологиях производителей, подверженных атакам, а также механизмы защиты для устранения этих недостатков.

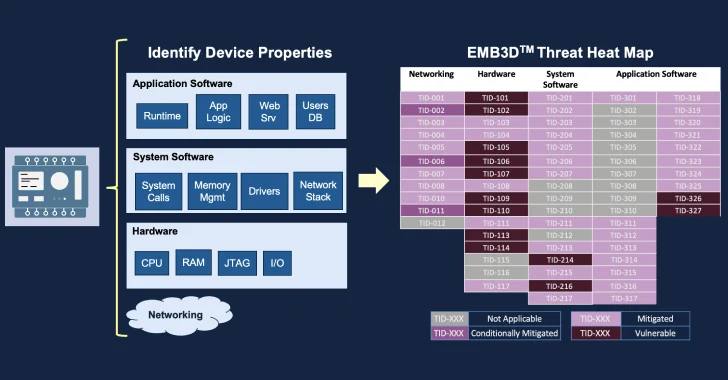
Характеристики устройства EMB3D


В MITRE отмечают, что уже на более ранних этапах проектирования данная модель EMB3D позволит производителям устройств для АСУ ТП понять стремительно меняющуюся картину угроз и потенциальные доступные средства их устранения. По мнению специалистов, это еще один шаг к созданию более безопасных устройств, а также к снижению затрат на обеспечение безопасности.

При выпуске фреймворка предполагается использовать подход secure-by-design. Он позволит компаниям выпускать продукты с меньшим количеством брешей и с безопасными конфигурациями по умолчанию.

В базу знаний EMB3D входят киберугрозы как из реальных условий эксплуатации, так и взятые из теоретических исследований. Они сопоставляются со свойствами устройств, чтобы помочь пользователям разработать и адаптировать точные модели угроз для конкретных встраиваемых устройств. 

Предлагаемые средства защиты для каждой угрозы сосредоточены исключительно на технических механизмах, которые производители устройств должны внедрить для обеспечения безопасности.

Напомним, в прошлом месяце киберпреступники пробили MITRE через бреши в Ivanti Connect Secure.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru