


3 мая — годовщина спама, а Google Chrome научился вычислять спамящие сайты

3 мая — годовщина спама, а Google Chrome научился вычислять спамящие сайты

3 мая — годовщина спама, а Google Chrome научился вычислять спамящие сайты

3 мая отмечается день спама. Люди уже привыкли к электронной рассылке разного рода рекламы или иных видов сообщений, на получение которых они не давали своего согласия. А браузер Chrome тем временем научился вычислять такие сайты.

Более сорока лет назад 3 мая 1978 года адресаты получили первую спам‑рассылку. Сотрудник американской компании DEC поделился информацией о новых компьютерах фирмы с помощью сети Arpanet, аудитория которой насчитывала около 400 человек.

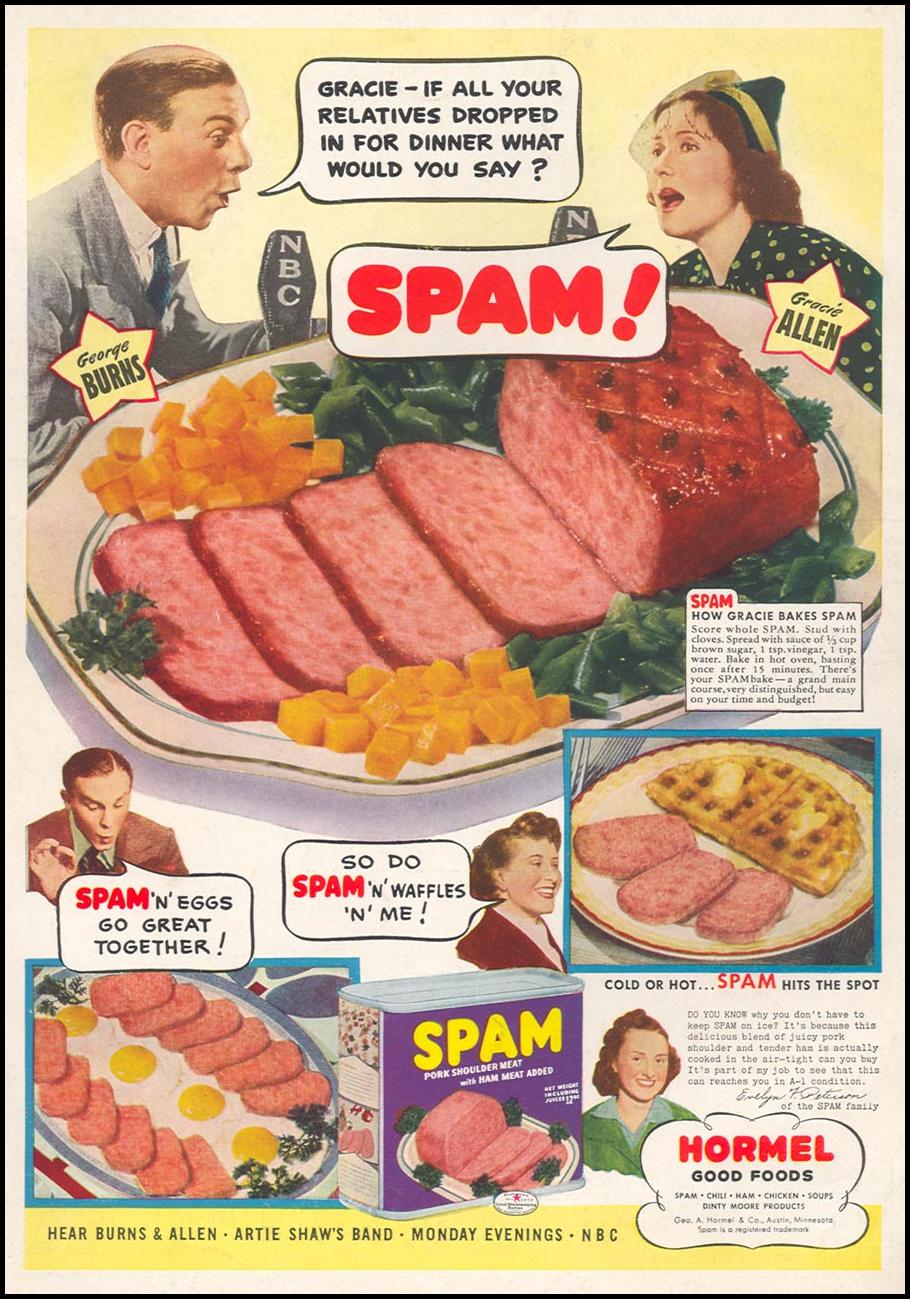
Сам термин «спам» является акронимом двух слов «SPiced hAM», обозначавший название мясных консервов британской компании Hormel Foods Corporation. После Второй мировой войны данный продукт остался в избытке, и владелец компании решил поднять продажи с помощью масштабной рекламной акции. Люди видели банки SPAM в газетах, на билбордах и транспорте. С тех пор спам стал символом назойливой рекламы.


В 1993 году термин «спам» обрел привычное нам значение - почтовый мусор.

В наши дни спам приходит не только на почту, но и в мессенджерах, социальных сетях и даже в некоторых приложениях. К сожалению, он не всегда является просто назойливой рекламой. Спам может содержать вредоносные ссылки, которые способны привести к утечке информации.

К счастью, кибербезопасность не стоит на месте. Специалисты постоянно ищут способы обнаружения таких вредоносов. Так, например, Google Chrome научился «вычислять» сайты, рассылающие спам.

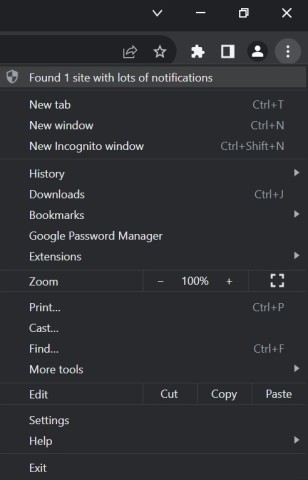
В последней версии Chrome появилась новая полезная функция, которая работает в составе модуля «Проверка безопасности». С её помощью браузер сообщает, что определённый сайт оправляет подозрительно много уведомлений, когда пользователи не взаимодействуют с ним.

Источник: Windows Latest


В «Рекомендациях безопасности» юзеры могут заблокировать уведомления от отдельных «подозрительных» сайтов или же ото всех сразу, а также ознакомиться с ежедневным счётчиком количества уведомлений.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru