


Российский рынок виртуализации консолидируется: Базис выкупил РУСТЭК

Российский рынок виртуализации консолидируется: Базис выкупил РУСТЭК

Российский рынок виртуализации консолидируется: Базис выкупил РУСТЭК

Компания «Базис» (совместное предприятие «Ростелекома», Yadro и «Рубитеха») купила у «Айтеко» разработчика средств виртуализации «РУСТЭК». О завершении сделки было объявлено вчера, 2 мая.

Стоимость покупки не разглашается, в сообщениях сторон сказано лишь, что «сделка проведена на рыночных условиях и оплачена за счет собственных средств “Базиса”». Покупатель планирует завершить интеграцию продуктов и сотрудников «РУСТЭКа» (всех, в том числе руководство) «до конца года.

Накопленную «РУСТЭК» экспертизу предполагается использовать для развития экосистемы «Базиса», технологии будут встроены в существующие решения СП с тем, чтобы расширить их возможности. Так, например, запланирована интеграция «РУСТЭК Cloud Platform» и Basis Dynamix.

«Приобретение «РУСТЭК» является частью нашей стратегии по консолидации рынка, которую мы проводим вот уже больше трех лет и останавливаться не собираемся, — заявил гендиректор «Базиса» Давид Мартиросов. — За это время мы накопили богатый опыт в интеграции ведущих ИТ-компаний, таких как Digital Energy и Скала Софтвер. Наша цель – занять не менее 50% рынка виртуализации в России, и сделка с «Айтеко» является важным шагом на пути к ее достижению».

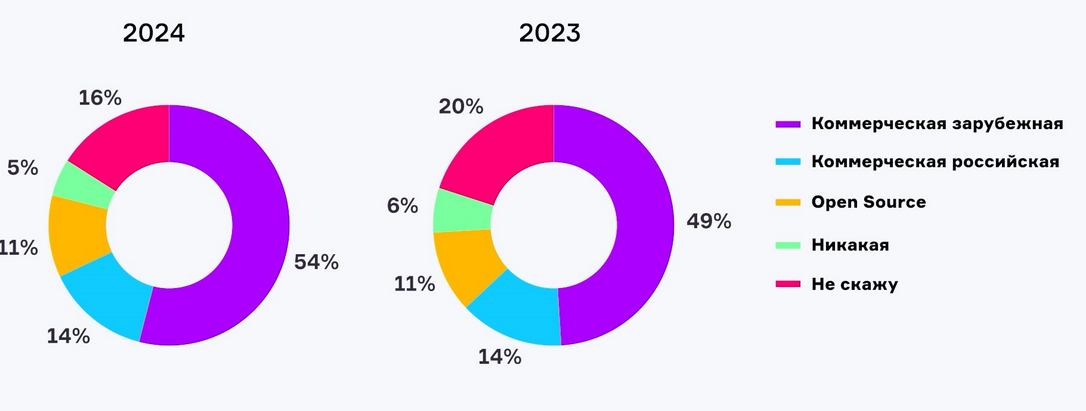
Количество отечественных систем на российском рынке виртуализации уже перевалило за 30; в основном это продукты на основе open source. Универсального решения пока не создано, в рамках импортозамещения заказчики обычно выбирают из 10-15 продуктов. Сегмент B2B в этом плане отстает и предпочитает пользоваться уже имеющимися зарубежными изделиями (в основном от VMware либо Microsoft).

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru