


В Android-софте Xiaomi File Manager и WPS Office есть баг перезаписи файлов

В Android-софте Xiaomi File Manager и WPS Office есть баг перезаписи файлов

В Android-софте Xiaomi File Manager и WPS Office есть баг перезаписи файлов

Несколько популярных приложений для Android, доступных в Google Play Store, содержат уязвимость, которой может воспользоваться вредоносный софт для перезаписи произвольных файлов в директории уязвимой программы.

На проблему указала команда Microsoft Threat Intelligence. В отчете Димитриос Валсамарас, один из специалистов, объясняет:

«В зависимости от назначения уязвимого приложения, выявленная брешь может позволить атакующим выполнить произвольный код или выкрасть токен».

В случае успешной эксплуатации злоумышленник получает контроль над поведением уязвимой программы, а скомпрометированные токены может использовать для несанкционированного доступа к аккаунтам жертвы.

Ниже приводим два приложения, в которых содержится описанная брешь. Обратите внимание на количество установок этого софта, оно впечатляет:

  • Xiaomi File Manager (com.mi. Android.globalFileexplorer) — более миллиарда инсталляций;
  • WPS Office (cn.wps.moffice_eng) — более 500 миллионов установок.

Несмотря на то что Android изолирует данные и пространство в памяти для каждого приложения, ошибки в имплементации могут позволить обойти установленные ограничения на запись и чтение внутри домашней директории программы.

«Основанная на провайдере контента модель предоставляет полезный механизм защищенного обмена файлами между приложениями. Тем не менее мы выявили некорректную проверку содержимого получаемого файла. Еще больше настораживает использование имени файла, предоставленного одним из приложений, для кеширования полученного файла внутри директории со внутренними данными другого приложения», — пишет Валсамарас.


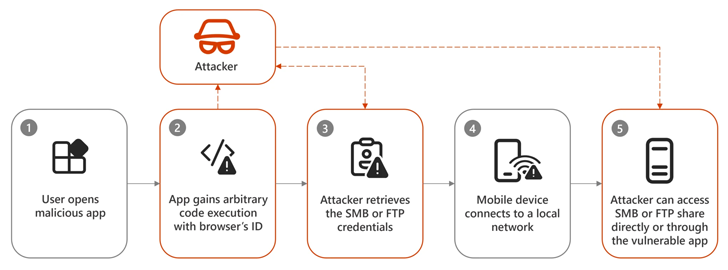
В результате первое приложение может подсунуть вредоносную версию класса FileProvider, что позволит переписать критически важные данные в частном пространстве другого приложения.

В сущности, проблема кроется в том, что принимающая программа слепо доверяет вводным данным от отравляющего приложения.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru