


Фишеры завлекают пособием на Госуслугах и подсовывают Android-трояна

Фишеры завлекают пособием на Госуслугах и подсовывают Android-трояна

Фишеры завлекают пособием на Госуслугах и подсовывают Android-трояна

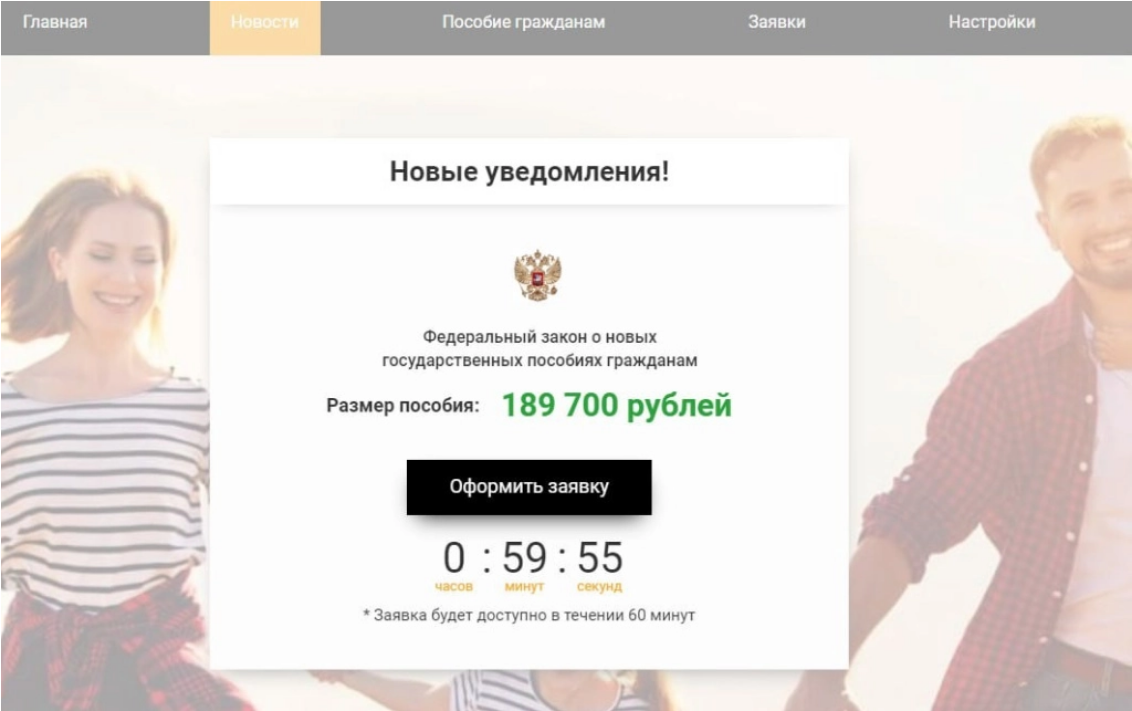
Эксперты ГК «Солар» выявили и заблокировали фейковые сайты Госуслуг, созданные мошенниками для получения доступа к банковским счетам. Россиян приглашают получить новое пособие, оставив свои данные на фишинговой странице и загрузив Android-трояна.

Для привлечения посетителей на стартовый сайт gos-uslugi[.]biz, скорее всего, используются спам-рассылки. Желающих оформить заявку на получение пособия подстегивают сжатыми сроками, что в комбинации с некорректным TLD в имени сайта является верным признаком мошенничества.


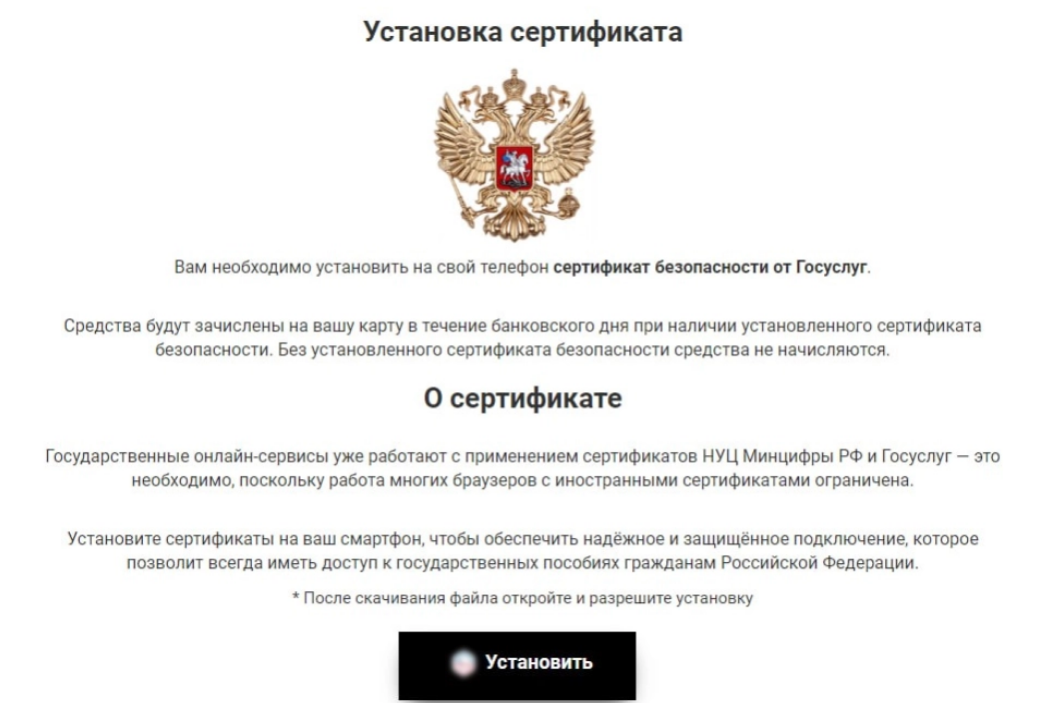
Нажатие кнопки открывает страницу с формой для персональных данных (ФИО, телефон, номер банковской карты). После ввода визитера направляют на другую страницу, где предлагается установить на телефон некий «сертификат безопасности», а на самом деле — SMS-трояна. Заметим, уловка не нова, такое же прикрытие в начале года использовал MetaStealer.

Для верности жертву в заключение еще раз проводят по тому же кругу, но уже в другом домене — n0wpay[.]world (на тот случай, если ввод ПДн и загрузка зловреда по каким-то причинам не состоялись).


Выбор хостинга для Android-трояна, по словам аналитиков, необычен: это украинский сервис Ucoz, а не российский или европейский дата-центр, которым отдают предпочтение фишеры рунета. При запуске вредонос запрашивает разрешение на автозапуск и чтение / отправку СМС.

Работа осуществляется в фоновом режиме, через 10 секунд после старта иконка исчезает из списка приложений. Основные функции ограничены несколькими командами: доступа к СМС, в которых могут содержаться одноразовые коды, вполне достаточно для взлома банковского аккаунта жертвы (персональные данные она уже вручила злоумышленникам).

Установлено, что данная киберкампания была запущена 28 марта; мобильного трояна вначале выдавали за софт для защиты от спама. По состоянию на 24 апреля зловреда детектируют 16 из 65 антивирусов коллекции VirusTotal.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru