


МУЛЬТИФАКТОР запустил пуш-сервис с локализацией данных в России

МУЛЬТИФАКТОР запустил пуш-сервис с локализацией данных в России

МУЛЬТИФАКТОР запустил пуш-сервис с локализацией данных в России

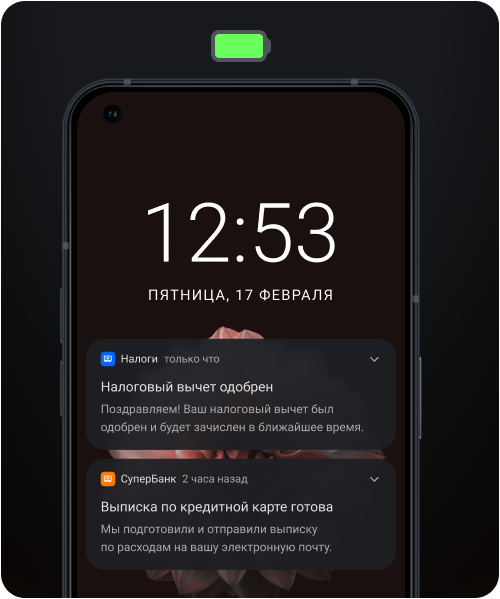
Компания «МУЛЬТИФАКТОР» объявила о запуске пуш-сервиса собственной разработки — Pushed. Новинка работает в реальном времени и по всему миру, включая Китай; данные обрабатываются и хранятся только на территории РФ.

Скорость доставки пуш-уведомлений составляет 0,1 с. От бесплатных аналогов Pushed также отличает высокий процент доставки (99%).

Сервис предоставляет возможность аналитики отправленных сообщений, отслеживания статуса, кастомизации и каскадирования (отправка СМС, если пуш не доставлен). Он пригоден для использования на устройствах Apple, Android (6+) и российских платформах — «Аврора», «РОСА Мобайл», KasperskyOS.

Разработка вначале предназначалась для внутреннего пользования — в качестве резервного пуш-сервиса для мобильного приложения Multifactor на случай потери доступа к Google Firebase и Huawei Mobile Services. Такой сценарий вполне вероятен из-за массового ухода зарубежных провайдеров с российского рынка.

«Pushed — это сервис пуш-уведомлений с простой интеграцией, высокой скоростью доставки сообщений и качественной конверсией, который работает по всему миру и не несёт санкционные риски, — отметил Константин Ян, генеральный директор МУЛЬТИФАКТОРа. — Главное преимущество продукта в том, что он не использует иностранные сервисы, поэтому все данные пользователей обрабатываются в пределах нашей страны, а это, в свою очередь, гарантирует безопасность и защиту информации».

Ошибочная раскладка помогла обойти первый рубеж защиты GPT-6 Astra

Разработчик под ником vechen обнаружил странность в GPT-6 Astra: модель понимает русский и украинский текст, случайно набранный в английской раскладке, но система предварительной модерации может увидеть в нём лишь безобидную кашу из букв.

В опубликованном эксперименте GPT-6 Astra High без дополнительных инструкций распознала смысл фразы, введённой латиницей вместо кириллицы.

Затем исследователь проверил слова и запросы, которые потенциально должны привлекать внимание защитных механизмов. В одном из тестов модель согласилась помочь со взломом сайта под предлогом проверки собственного ресурса, хотя аналогичный запрос в нормальной раскладке должен проходить более строгую проверку.

Причина, предположительно, в разделении системы на несколько уровней. Сначала входной фильтр анализирует текст пользователя, после чего сама модель интерпретирует запрос и формирует ответ.

 

Впрочем, до полноценного джейлбрейка не дошло. Проверка «Код.ру» показала, что неправильная раскладка действительно может помочь опасному запросу добраться до модели, но финальный фильтр блокирует запрещённый ответ.

Метод работает не со всеми языковыми парами. Кириллический текст, набранный латиницей, Astra распознаёт стабильно, а сочетание английской и турецкой раскладок в тестах не сработало. Похожее поведение исследователь заметил и у Fable 5.

Напомним, на прошлой неделе мы писали, что первые пользователи GPT-6 Astra заметили, что модель распараллеливает задачи и нагружает компьютеры кучей процессов.

RSS: Новости на портале Anti-Malware.ru