


Эксперты показали результаты брутфорса паролей, зашифрованных Bcrypt

Эксперты показали результаты брутфорса паролей, зашифрованных Bcrypt

Эксперты показали результаты брутфорса паролей, зашифрованных Bcrypt

Компания Hive Systems провела очередное исследование по взлому паролей методом перебора. На этот раз эксперты сосредоточились на алгоритме Bcrypt.

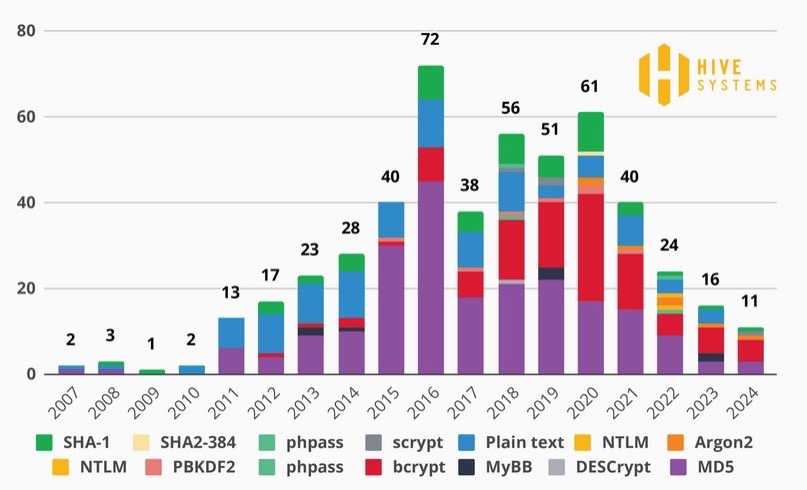
Специализирующаяся на кибербезопасности Hive Systems уже несколько лет тестирует взлом паролей с помощью брутфорс-атак. Всё это время объектом исследования были пароли, зашифрованные с помощью широко используемого алгоритма MD5, хеши которого во многих случаях легко «пробить».

Однако организации все чаще стали обращаться к более безопасным алгоритмам, таким как Bcrypt, который стал самым популярным за последние годы.


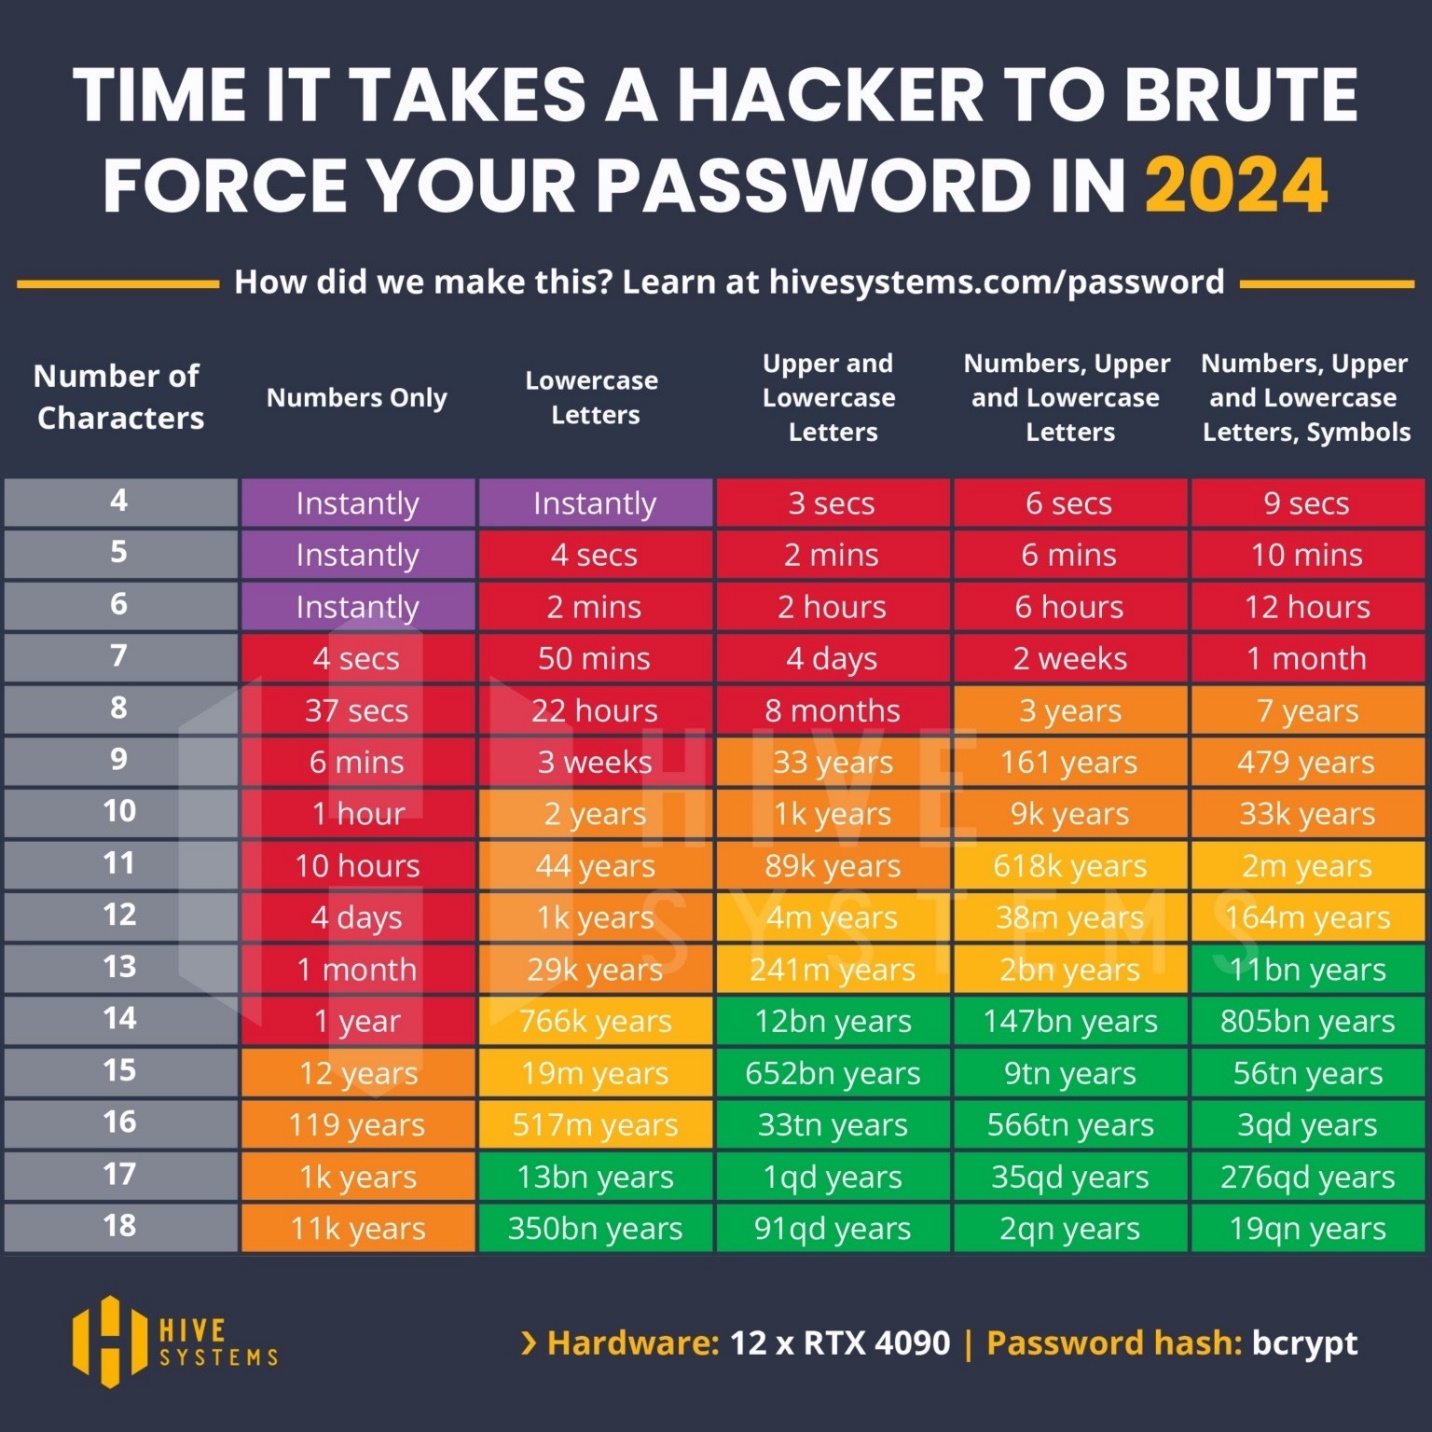
Именно поэтому компания Hive решила сместить фокус и попробовать хеши паролей Bcrypt на зубок, используя десяток графических процессоров NVIDIA GeForce RTX 4090.

Исследования показали, что пароли длинной 7 символов и короче могут быть взломаны в течение нескольких часов. Эти результаты заметно отличаются, ведь в прошлогодних тестах слабые пароли из 11 символов, зашифрованные с помощью MD5, были взломаны мгновенно. Такой же пароль, состоящий из 11 символов, в алгоритме Bcrypt взламывается за 10 часов.

Компания утверждает, что надежные пароли (содержащие цифры, заглавные и строчные буквы, символы) и относительно стойкие пароли (содержащие заглавные и строчные буквы) довольно трудно взломать, если их длина превышает восемь символов. На взлом таких паролей, защищенных Bcrypt, уходят месяцы или годы.

В ходе исследования специалисты получали хеш, связанный со случайно сгенерированным паролем, и пытались его взломать. В Hive отметили, что пароли, сгенерированные неслучайным образом, взламываются гораздо легче и быстрее, поскольку люди достаточно предсказуемы.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru