


Вышла Kaspersky Symphony XDR 2 с единой консолью для управления ИБ бизнеса

Вышла Kaspersky Symphony XDR 2 с единой консолью для управления ИБ бизнеса

Вышла Kaspersky Symphony XDR 2 с единой консолью для управления ИБ бизнеса

Специалисты «Лаборатории Касперского» выпустили новую версию системы Kaspersky Symphony XDR, получившую номер 2.0. Одним из главных нововведений разработчики отмечают платформу Kaspersky Single Management Platform (SMP).

Будучи единым интерфейсом, обеспечивающим целостное представление информации и централизованное управление данными и процессами, SMP помог реализовать гибкие инструменты для автоматизации процессов реагирования на инциденты.

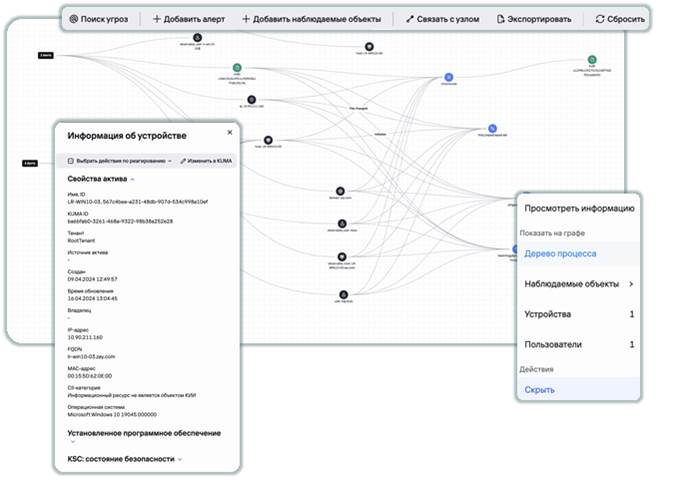
В результате заказчик может составить целостную картину атаки с помощью графа расследований, а также располагает новыми способами управления киберинцидентом.


В новой версии системы добавлен специальный граф, который использует информацию об инцидентах, оповещения, события, телеметрию EDR, данные Kaspersky Threat Intelligence и контекстное обогащение, чтобы выстраивать и отображать взаимосвязи между разными объектами.

Единый граф позволяет сохранить ход расследования на графике, чтобы пользователи могли выполнить свою часть расследования и передать ссылку коллеге-аналитику для дальнейших действий. ИБ-специалисты могут редактировать граф в том числе вручную: искать недостающие элементы с помощью поиска событий и добавлять релевантные события на граф.

Ещё одна особенность — автоматизированное реагирование на инциденты с помощью плейбуков. Эта функциональность поможет ускорить рутинные операции и минимизировать количество ошибок в часто повторяющихся ситуациях.

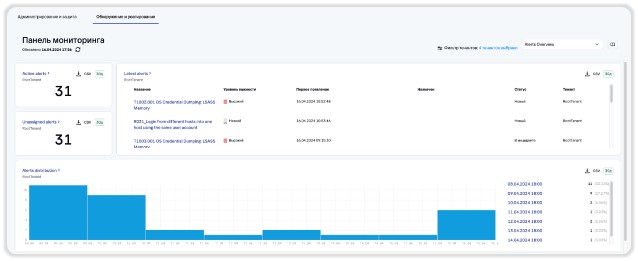
В Kaspersky Symphony XDR 2.0 поработали и над интерфейсом для управления киберинцидентами. Безопасники теперь могут сортировать оповещения, обогащать данные, размечать инциденты с помощью матрицы MITRE ATTACK и запускать действия по реагированию.

Панель мониторинга в SMP позволяет ИБ-командам создавать собственные виджеты с различными настройками, а также раскладки с виджетами для требуемых типов событий.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru