


Вышла Kaspersky Symphony XDR 2 с единой консолью для управления ИБ бизнеса

Вышла Kaspersky Symphony XDR 2 с единой консолью для управления ИБ бизнеса

Вышла Kaspersky Symphony XDR 2 с единой консолью для управления ИБ бизнеса

Специалисты «Лаборатории Касперского» выпустили новую версию системы Kaspersky Symphony XDR, получившую номер 2.0. Одним из главных нововведений разработчики отмечают платформу Kaspersky Single Management Platform (SMP).

Будучи единым интерфейсом, обеспечивающим целостное представление информации и централизованное управление данными и процессами, SMP помог реализовать гибкие инструменты для автоматизации процессов реагирования на инциденты.

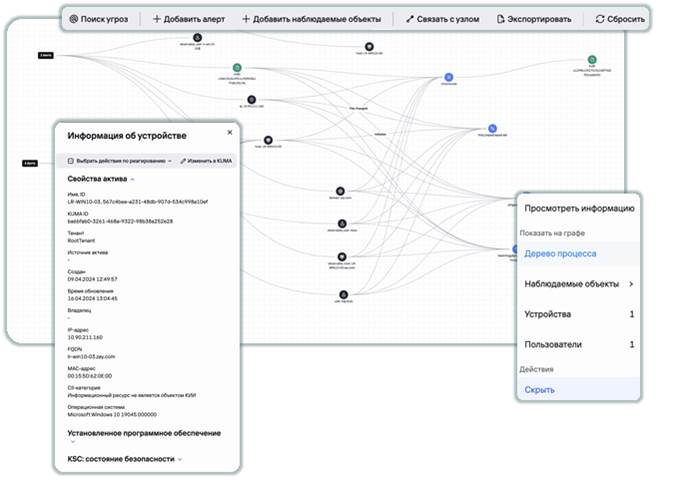
В результате заказчик может составить целостную картину атаки с помощью графа расследований, а также располагает новыми способами управления киберинцидентом.


В новой версии системы добавлен специальный граф, который использует информацию об инцидентах, оповещения, события, телеметрию EDR, данные Kaspersky Threat Intelligence и контекстное обогащение, чтобы выстраивать и отображать взаимосвязи между разными объектами.

Единый граф позволяет сохранить ход расследования на графике, чтобы пользователи могли выполнить свою часть расследования и передать ссылку коллеге-аналитику для дальнейших действий. ИБ-специалисты могут редактировать граф в том числе вручную: искать недостающие элементы с помощью поиска событий и добавлять релевантные события на граф.

Ещё одна особенность — автоматизированное реагирование на инциденты с помощью плейбуков. Эта функциональность поможет ускорить рутинные операции и минимизировать количество ошибок в часто повторяющихся ситуациях.

В Kaspersky Symphony XDR 2.0 поработали и над интерфейсом для управления киберинцидентами. Безопасники теперь могут сортировать оповещения, обогащать данные, размечать инциденты с помощью матрицы MITRE ATTACK и запускать действия по реагированию.

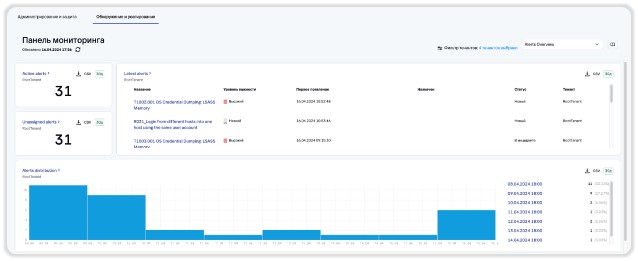
Панель мониторинга в SMP позволяет ИБ-командам создавать собственные виджеты с различными настройками, а также раскладки с виджетами для требуемых типов событий.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru