


Банковский троян SoumniBot использует баги Android для обхода защитных мер

Банковский троян SoumniBot использует баги Android для обхода защитных мер

Банковский троян SoumniBot использует баги Android для обхода защитных мер

Новый банковский Android-троян, получивший имя SoumniBot, атакует владельцев мобильных устройств с помощью багов в процедуре извлечения и парсинга файла Android Manifest. Такой вектор позволяет вредоносу обходить классические защитные меры в мобильной операционной системе.

На активность зловреда обратили внимание специалисты «Лаборатории Касперского». В анализе SoumniBot эксперты описывают, как операторы задействуют механизм парсинга и извлечения манифестов APK.

Речь идёт о файлах AndroidManifest.xml, которые есть в корневой директории любого приложения. Такие файлы содержат данные о компонентах (сервисы, поставщики контента), разрешениях и софте в целом.

Как ранее отмечали исследователи, вредоносные APK могут использовать различные методы сжатия для обмана защитных средств и ухода от анализа. В Kaspersky выяснили, что SoumniBot задействует три разных метода, включая манипуляции размером и сжатием файла манифеста.

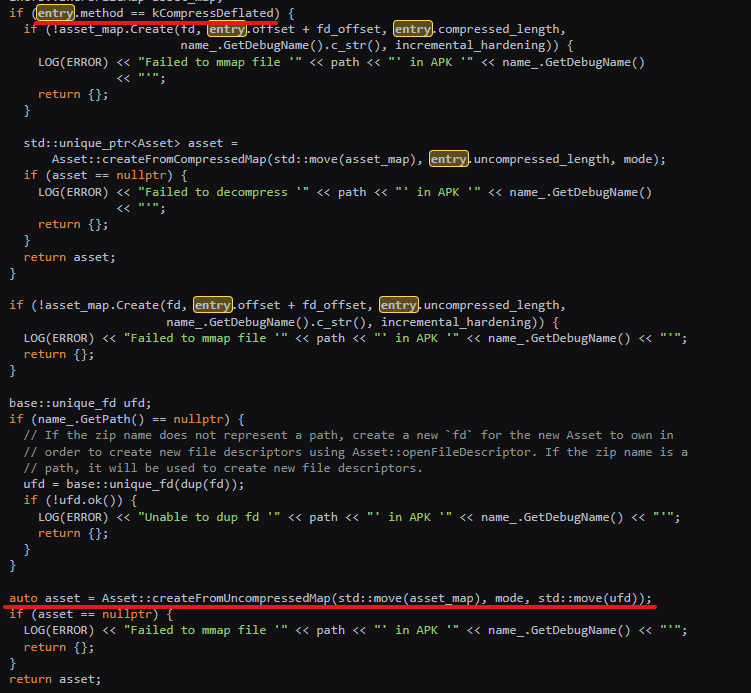
Например, троян указывает некорректное значение сжатия при распаковке файла манифеста APK, оно в этом случае отличается от стандарта — от 0 до 8. Из-за существующего бага парсер APK распознаёт эти данные как несжатые.

В нормальной ситуации анализатор не должен принимать некорректные значения, но уязвимость позволяет обойти проверки и продолжить выполнение задачи на устройстве.


Ещё один метод подразумевает указание неверного размера файла манифеста — как правило, он превышает реальное значение. Эксперты подчёркивают, что получившиеся в ходе процесса «наложенные» данные не наносят прямого урона, но играют решающую роль в запутывании инструментов для анализа кода.

Kaspersky уведомила Google о багах в анализаторе APK, теперь осталось дождаться реакции интернет-гиганта. Что касается SoumniBot, троян стартует вредоносную службу, которая перезапускается каждые 16 минут.

Вредонос может удалять или добавлять контакты, отправлять СМС-сообщения, управлять уровнем громкости звонка, включать и выключать беззвучный режим, а также переводить смартфон в режим отладки.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru