


Сбербанк разрабатывает решение для замены SAP ERP

Сбербанк разрабатывает решение для замены SAP ERP

Сбербанк разрабатывает решение для замены SAP ERP

В настоящее время в Сбербанке ведутся работы по замене импортного софта, в том числе  ERP-системы производства ушедшей из России SAP. Для управления ресурсами кредитной организации планируется использовать собственное решение.

В рамках данного проекта будет создано несколько прикладных платформ по управлению финансами, закупками, недвижимостью, кадрами. Объем инвестиций и сроки реализации пока неизвестны.

«В основе новых прикладных платформ будут лежать все высокотехнологичные наработки, реализованные в Platform V, и накопленный в банке опыт построения высокоэффективных бизнес-процессов с использованием ИИ, — уточнили в пресс-службе Сбера в ответ на запрос РИА Новости. — В связи с этим мы прорабатываем возможность в дальнейшем создания на базе этих прикладных платформ продуктов, которые будут доступны рынку».

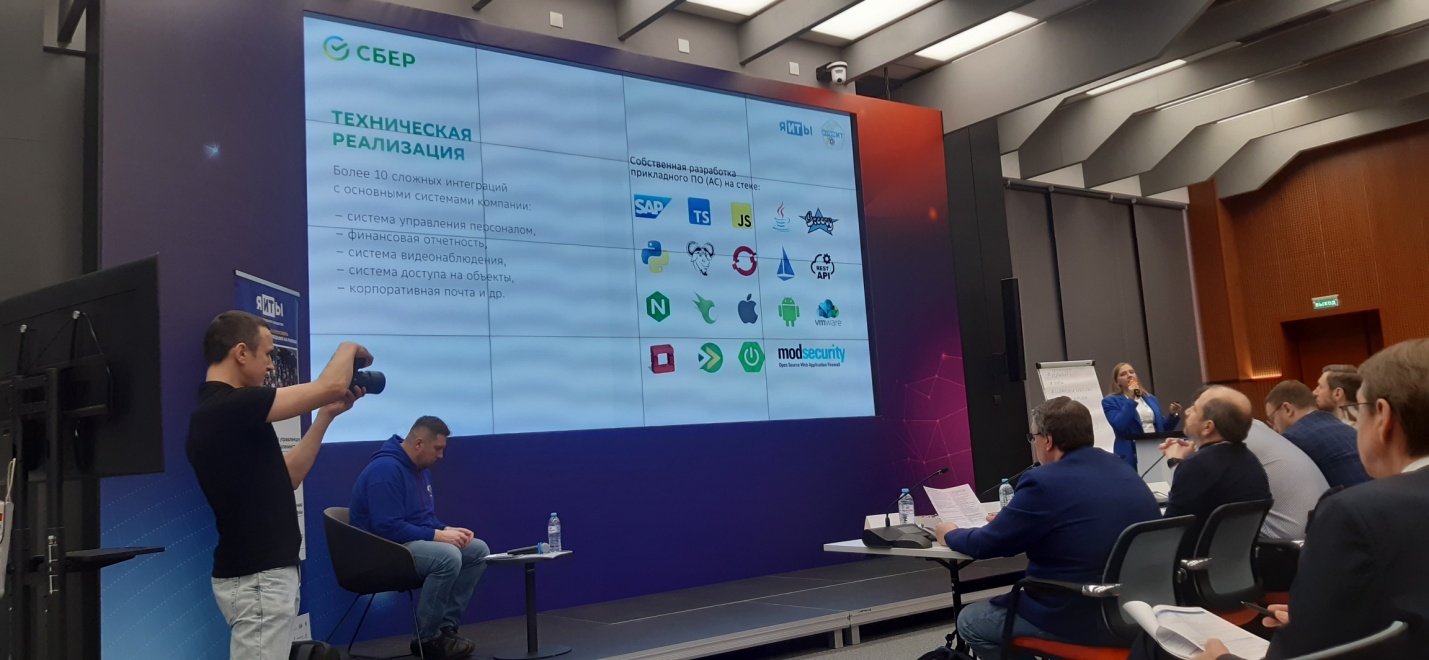
По оценкам специалистов, создание собственной ERP может обойтись компании в сотни млн, а то и в миллиарды рублей, а процесс создания — занять до пяти лет. Пока же, судя по январскому фото, филиалы и отделения Сбера продолжают пользоваться продуктами SAP, без возможности обновлений из первоисточника.


Германский вендор начал свой уход с российского рынка с прекращения продаж и поддержки клиентов, попавших под западные санкции. На следующем этапе был ограничен доступ к облачным сервисам SAP из России, а в этом году было решено уйти из страны окончательно.

Согласно оценкам Национального центра компетенций по информационным системам управления холдингом (НЦК ИСУ), объем рынка ERP в России по итогам 2023 года составил около 90 млрд руб., а в этом году может превысить 100 млрд рублей. На долю отечественных ERP приходится около 55% рынка (остальное — в основном разработки SAP и Oracle), из них более 80% составляют решения 1С.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru