


Разработчиков LastPass пытались обмануть дипфейком гендиректора

Разработчиков LastPass пытались обмануть дипфейком гендиректора

Разработчиков LastPass пытались обмануть дипфейком гендиректора

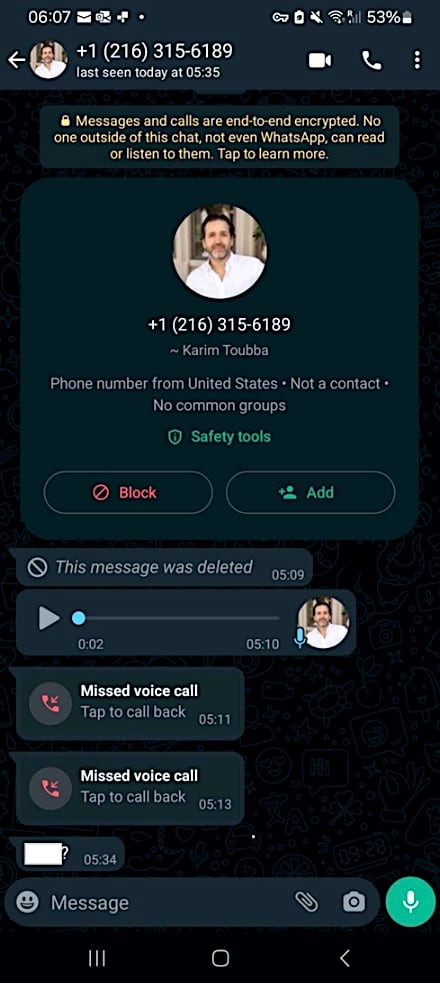
На этой неделе команда разработчиков менеджера паролей LastPass рассказала об интересной атаке кибермошенников на сотрудников. В частности, злоумышленники использовали дипфейк-технологии для имитации голоса генерального директора Карима Туббу.

Мошенники просчитались в одном: использовать WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России) в качестве канала для корпоративной связи — весьма необычная практика.

Именно эта ошибка позволила сотрудникам распознать уловку. Например, Майк Косак, один из аналитиков в команде LastPass, приводит следующую информацию:

«В нашем случае один из работников получил несколько звонков и текстовых сообщений, а также как минимум одно голосовое сообщение, в котором использовался дипфейк. Злоумышленники пытались выдать себя за генерального директора».

«Поскольку они использовали для корпоративной связи нетипичный канал, да ещё учитывая повышенную бдительность сотрудников, все попытки связаться просто игнорировались. Команде безопасности сразу же доложили о попытках атаковать служащих».


В качестве основы для создания голосового дипфейка Карима Туббу, скорее всего, использовалась общедоступная информация. Например, на YouTube-канале LastPass можно найти видео, из которого вполне можно вытащить примеры для компилирования поддельной записи.

Напомним, статистика говорит, что только в одном январе 2024 года мошенники провели в России 2 тыс. атак с использованием дипфейков. Например, такого рода уловки использовались в Telegram.

А в марте мы анализировали, в чём опасность голосовых дипфейков и атак с их использованием.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru