


6-летняя уязвимость в BMC затрагивает серверы Intel и Lenovo

6-летняя уязвимость в BMC затрагивает серверы Intel и Lenovo

6-летняя уязвимость в BMC затрагивает серверы Intel и Lenovo

Уязвимость в веб-сервере Lighttpd, застрагивающая контроллеры управления основной платой (Baseboard Management Controllers, BMC), почти шесть лет игнорировалась техногигантами Intel и Lenovo. В случае эксплуатации этого бага злоумышленники могут обойти защитные механизмы вроде ASLR.

Специалисты компании Binarly, сканируя BMC в Сети, недавно обнаружили уязвимость чтения за пределами границ, которую можно использовать через веб-сервер Lighttpd, обрабатывающий сложенные заголовки HTTP-запросов.

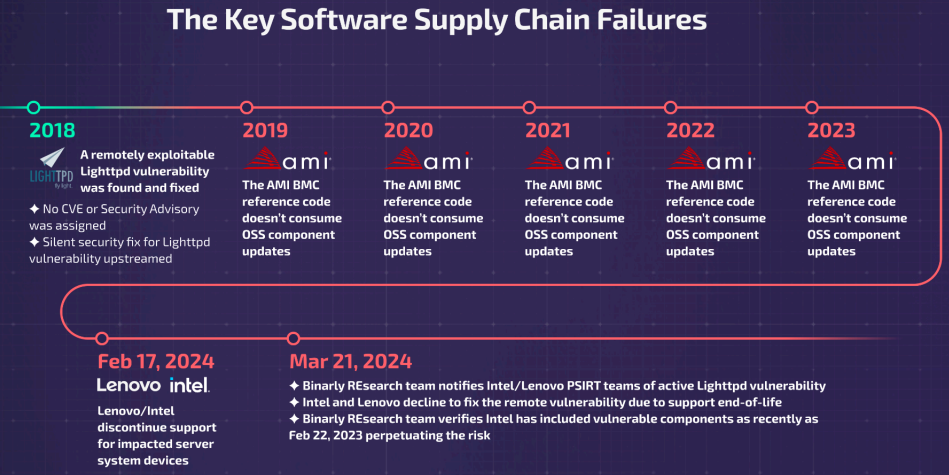
К сожалению, разработчики не стали уведомлять производителей о бреши и даже не присвоили ей CVE-идентификатор: просто тайком выпустили патч в версии Lighthttpd 1.4.51.

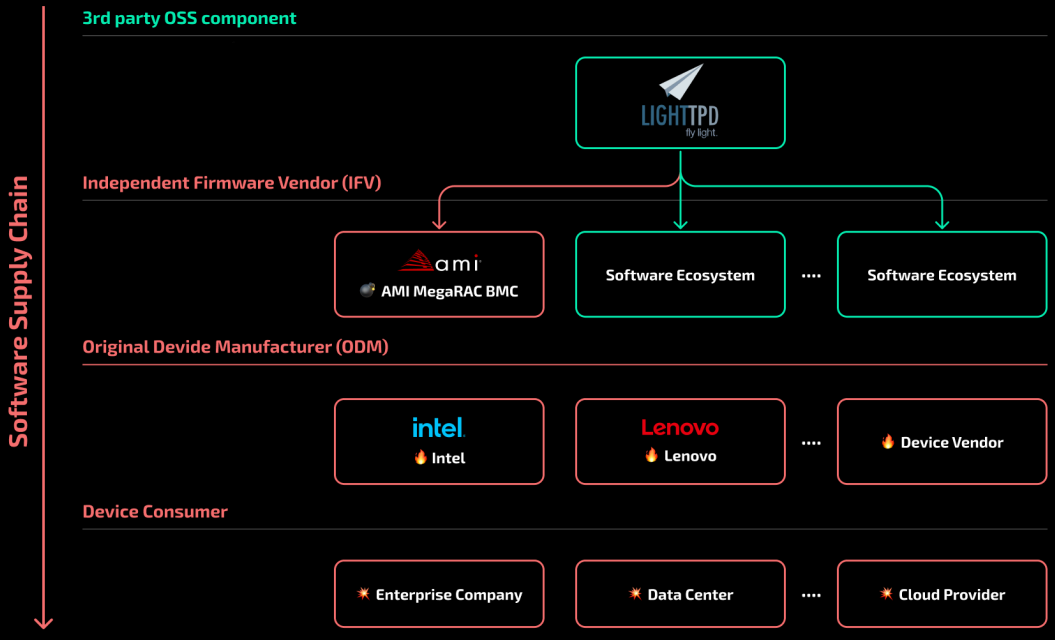
Такой подход привёл к тому, что девелоперы AMI MegaRAC BMC пропустили важное обновление и не успели его вовремя интегрировать в свой продукт. В результате вся цепочка поставки оказалась скомпрометирована.


Как известно, микроконтроллеры BMC используются в установленных на серверах материнках, включая системы дата-центров и облачные среды. Они отвечают за удалённое управление, перезагрузку, мониторинг и обновление прошивок.

Как выяснили исследователи из Binarly, Lighttpd оставался без патча с 2019 по 2023 год, что в итоге привело к выпуску множества изначально уязвимых устройств.

«Согласно собранным Binarly Transparency Platform данным, в настоящее время брешь содержат многие продукты от Intel, Lenovo и Supermicro», — рассказали в Binarly.


Специалисты присвоили проблемам внутренние идентификаторы с кратким описанием:

  • BRLY-2024-002 — уязвимость в Lighttpd версии 1.4.45, которая используется в Intel M70KLP с последней прошивкой.
  • BRLY-2024-003 — также затрагивает Lighttpd 1.4.35 и параллельно влияет на Lenovo BMC с последней прошивкой - 2.88.58. В зоне риска модели HX3710, HX3710-F и HX2710-E.
  • BRLY-2024-004 — общая уязвимость в Lighttpd (версии до 1.4.51). Допускает чтение данных из памяти серверного процесса.
Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru