


Пользователей Android атакуют шпионы, выдающие RAT-трояна за мессенджер

Пользователей Android атакуют шпионы, выдающие RAT-трояна за мессенджер

Пользователей Android атакуют шпионы, выдающие RAT-трояна за мессенджер

Эксперты ESET выявили шпионскую кампанию, в рамках которой на Android-устройства устанавливается троянизированный мессенджер. Вредоносы раздаются с поддельных сайтов, иногда с Google Play; целевые атаки с кодовым именем eXotic Visit уже собрали 380 жертв.

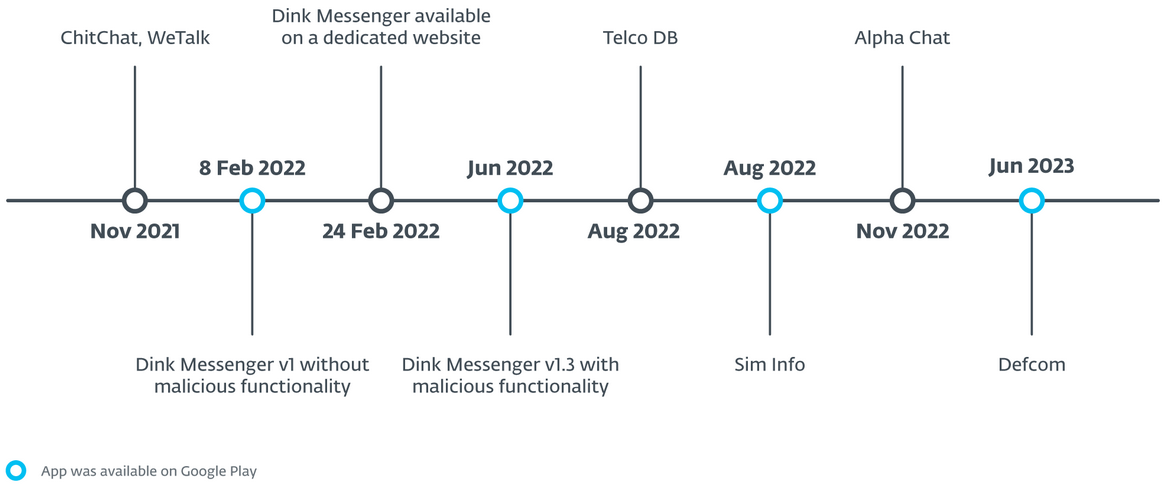
Расследование показало, что текущая киберкампания была запущена как минимум в ноябре 2021 года. Признаков связи с какой-либо известной группировкой не обнаружено, поэтому новоявленных шпионов было решено идентифицировать как Virtual Invaders.

Используемые ими зараженные приложения сохранили свою функциональность, но содержат код opensource-инструмента удаленного администрирования XploitSPY. Обнаружены вредоносные модификации Alpha Chat, ChitChat, Defcom, Dink Messenger, Signal Lite, TalkU, WeTalk, Wicker Messenger, Zaangi Chat.

Иногда шпионский софт раздается под видом других программ: Sim Info, Telco DB (обе определяют владельцев симок по телефонным номерам Пакистана), пакистанского сервиса заказа еды Shah jee Foods, приложения для записи к специалистам индийского Trilife Hospital (ранее Specialist Hospital).

Замаскированного таким образом XploitSPY суммарно скачали и активировали около 380 пользователей Android. Проникшие в Google Play репаки собрали мало загрузок (от 0 до 45) и уже удалены.

Код XploitSPY был выложен на GitHub в апреле 2020 года юзером, связанным с индийской ИБ-компанией XploitWizer. Согласно описанию, это форк трояна L3MON, созданного на основе AhMyth.

Вредонос обладает обширным набором функций:

  • сбор конфиденциальных данных с Android-устройства (местоположение, список контактов, журнал звонков, СМС-сообщения, записи с микрофона);
  • просмотр списка установленных приложений;
  • извлечение информации из уведомлений WhatsApp, Gmail, софта соцсетей;
  • составление списка файлов в папках фотоальбома, загрузок, WhatApp и Telegram;
  • загрузка и выгрузка файлов;
  • фотоснимки с помощью встроенной камеры.

В ходе eXotic Visit троянский код постоянно совершенствовался: появились обфускация, возможность обнаруживать эмуляторы, маскировка C2-адресов. В настоящее время XploitSPY скрывает свои центры управления с помощью нативной библиотеки defcome-lib.so, а при запуске на эмуляторе обращается к фальшивому C2.

Сайты, специально созданные для распространения зловреда, содержат ссылку на APK-файл на GitHub. Каким образом туда заманивают визитеров, не установлено.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru