


Пользователей Android атакуют шпионы, выдающие RAT-трояна за мессенджер

Пользователей Android атакуют шпионы, выдающие RAT-трояна за мессенджер

Пользователей Android атакуют шпионы, выдающие RAT-трояна за мессенджер

Эксперты ESET выявили шпионскую кампанию, в рамках которой на Android-устройства устанавливается троянизированный мессенджер. Вредоносы раздаются с поддельных сайтов, иногда с Google Play; целевые атаки с кодовым именем eXotic Visit уже собрали 380 жертв.

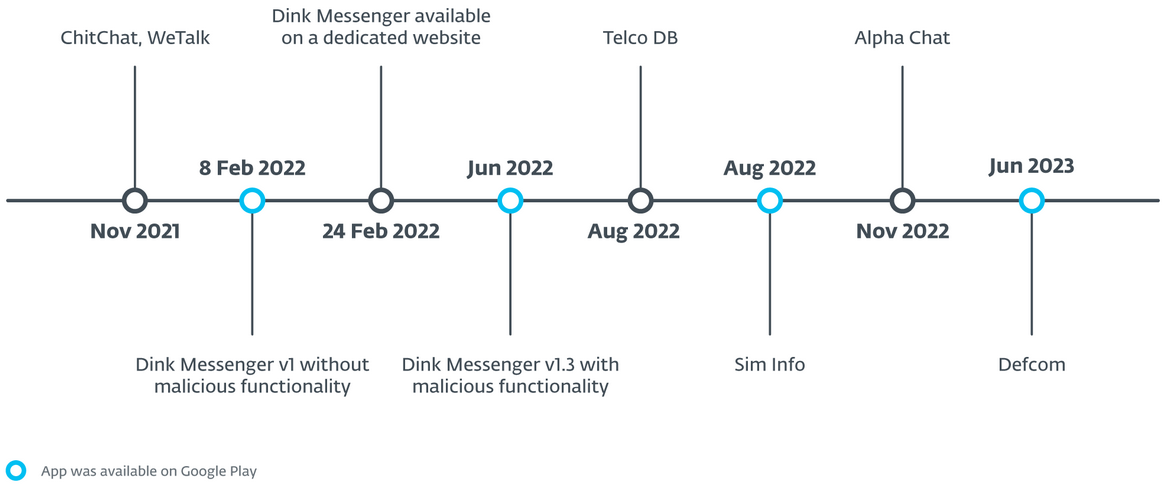
Расследование показало, что текущая киберкампания была запущена как минимум в ноябре 2021 года. Признаков связи с какой-либо известной группировкой не обнаружено, поэтому новоявленных шпионов было решено идентифицировать как Virtual Invaders.

Используемые ими зараженные приложения сохранили свою функциональность, но содержат код opensource-инструмента удаленного администрирования XploitSPY. Обнаружены вредоносные модификации Alpha Chat, ChitChat, Defcom, Dink Messenger, Signal Lite, TalkU, WeTalk, Wicker Messenger, Zaangi Chat.

Иногда шпионский софт раздается под видом других программ: Sim Info, Telco DB (обе определяют владельцев симок по телефонным номерам Пакистана), пакистанского сервиса заказа еды Shah jee Foods, приложения для записи к специалистам индийского Trilife Hospital (ранее Specialist Hospital).

Замаскированного таким образом XploitSPY суммарно скачали и активировали около 380 пользователей Android. Проникшие в Google Play репаки собрали мало загрузок (от 0 до 45) и уже удалены.

Код XploitSPY был выложен на GitHub в апреле 2020 года юзером, связанным с индийской ИБ-компанией XploitWizer. Согласно описанию, это форк трояна L3MON, созданного на основе AhMyth.

Вредонос обладает обширным набором функций:

  • сбор конфиденциальных данных с Android-устройства (местоположение, список контактов, журнал звонков, СМС-сообщения, записи с микрофона);
  • просмотр списка установленных приложений;
  • извлечение информации из уведомлений WhatsApp, Gmail, софта соцсетей;
  • составление списка файлов в папках фотоальбома, загрузок, WhatApp и Telegram;
  • загрузка и выгрузка файлов;
  • фотоснимки с помощью встроенной камеры.

В ходе eXotic Visit троянский код постоянно совершенствовался: появились обфускация, возможность обнаруживать эмуляторы, маскировка C2-адресов. В настоящее время XploitSPY скрывает свои центры управления с помощью нативной библиотеки defcome-lib.so, а при запуске на эмуляторе обращается к фальшивому C2.

Сайты, специально созданные для распространения зловреда, содержат ссылку на APK-файл на GitHub. Каким образом туда заманивают визитеров, не установлено.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru