


Notepad++ просит пользователей помочь избавиться от сайта-подражателя

Notepad++ просит пользователей помочь избавиться от сайта-подражателя

Notepad++ просит пользователей помочь избавиться от сайта-подражателя

Разработчики Notepad++ обратились к пользователям за помощью: нужно «положить» поддельный веб-сайт, выдающий себя за официальный ресурс Notepad++, но при этом не связанный с проектом.

В настоящее время, кстати, фейковый сайт ведёт посетителей на легитимную страницу загрузки Notepad++, однако всё равно имеются опасения, что эта ссылка в один момент может поменяться на вредоносную.

Разработчики текстового редактора обратились к сообществу с просьбой помочь избавиться от ресурса notepad[.]plus. Последний использует брендирование официального источника и довольно высоко мелькает в поисковой выдаче.

Его ни в коем случае нельзя путать с подлинным веб-ресурсом — notepad-plus-plus.org. Дон Хо, один из девелоперов Notepad++, пишет следующее:

«Я получил очень много жалоб по электронной почте, в соцсетях и на форумах, в которых пользователи указывали на поддельный веб-сайт, имитирующий наш официальный ресурс. Есть мнение, что он представляет угрозу для нашего комьюнити».

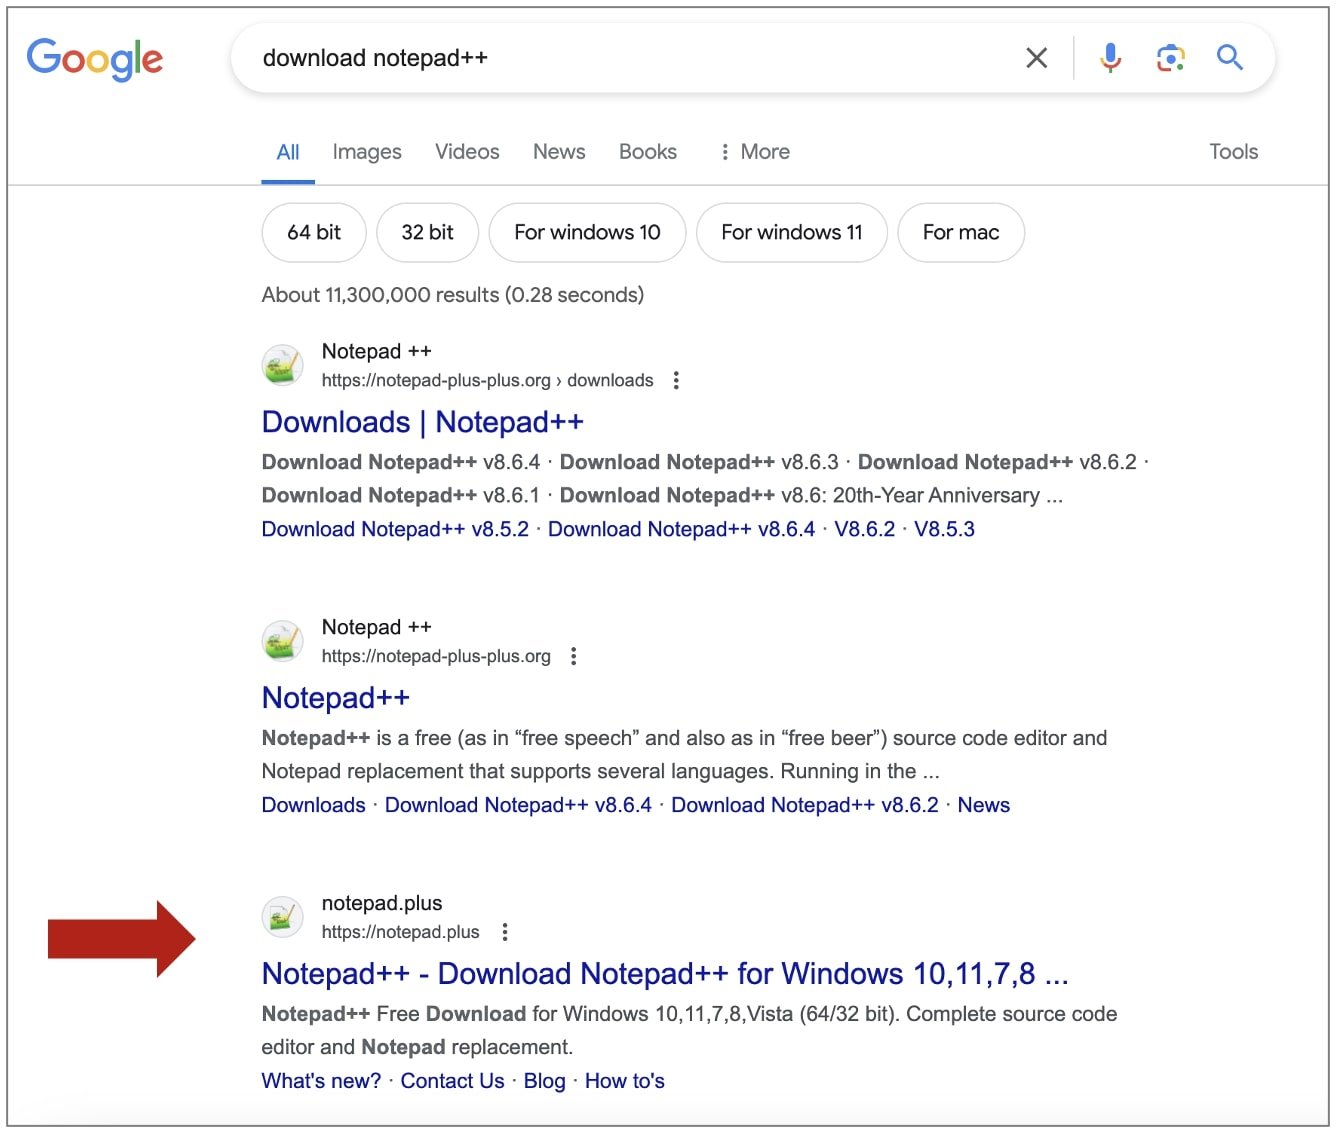
Если ввести в Google поисковой запрос «скачать Notepad++», фейковый notepad[.]plus будет одним из топовых результатов. Например, аналитики из BleepingComputer проверили это утверждение, и вот результат:

Источник: BleepingComputer


Всё бы ничего, учитывая, что сайт отправляет на загрузку легитимного установщика текстового редактора, однако Хо указывает на вредоносную рекламу, которая якобы присутствует на каждой странице этого ресурса.

В сущности, Хо считает, что администраторы фейкового сайта банально паразитируют на бренде Notepad++, что само по себе не очень порядочно, не говоря уже о потенциальных киберрисках.

Пользователей просят жаловаться на notepad[.]plus через форму Google Safebrowsing.

Напомним, в октябре мы писали о вредоносной рекламе, которая атаковала желающих скачать Notepad++.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru