


Мошенники рассылают россиянам фишинговые письма от имени Looker Studio

Мошенники рассылают россиянам фишинговые письма от имени Looker Studio

Мошенники рассылают россиянам фишинговые письма от имени Looker Studio

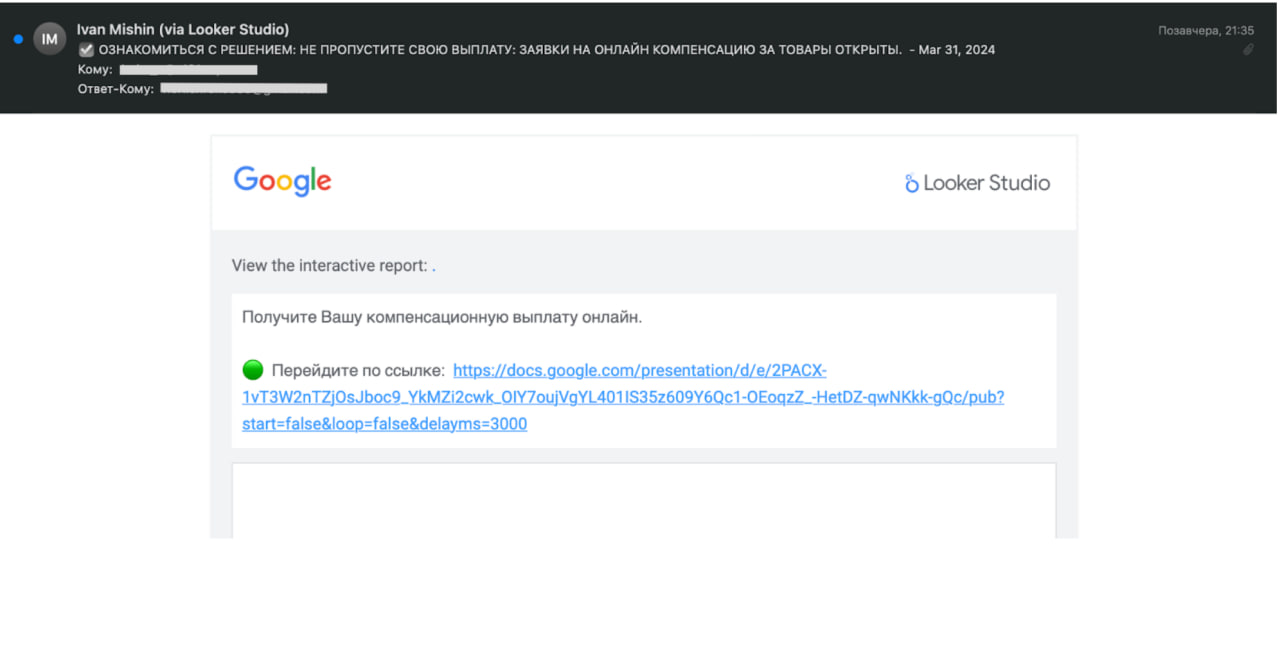
В России набирает обороты новая мошенническая схема: киберпреступники отправляют фишинговые ссылки клиентам кредитных организаций под видом популярного сервиса компании Google — Looker Studio.

Ранее подобным образом злоумышленники действовали за рубежом, однако теперь эта практика используется и в кибератаках на россиян. О новой кампании рассказали специалисты F.A.C.C.T.

Граждане получают письма с заголовком «Получите Вашу компенсационную выплату онлайн» и ссылкой, по которой надо перейти для оформления компенсации. В качестве отправителя указан адрес looker-studio-noreply@google.com.


В данной кампании рассылки ничем не отличаются от тех, что сделаны в Google Looker Studio — популярном онлайн-инструменте для преобразования данных в настраиваемые информативные отчёты.

На руку кибермошенникам играет тот факт, что электронная почта имеет механизмы защиты, такие как SPF и DKIM, с помощью которых можно установить подлинность письма.

Например, в фишинговых рассылках SPF успешно проверяется, а DKIM-подпись google.com — полностью подтверждена. Если отследить маршрут письма, первоисточником выступает сервер Google.

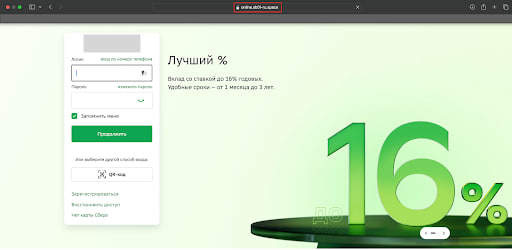
URL в таких рассылках ведёт получателя на Google-презентацию, в которой размещён единственный слайд, выступающий ссылкой на мошеннический сайт. На этом ресурсе пользователя просят оставить логин и пароль для входа в личный кабинет онлайн-банка.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru