


Мошенники рассылают россиянам фишинговые письма от имени Looker Studio

Мошенники рассылают россиянам фишинговые письма от имени Looker Studio

Мошенники рассылают россиянам фишинговые письма от имени Looker Studio

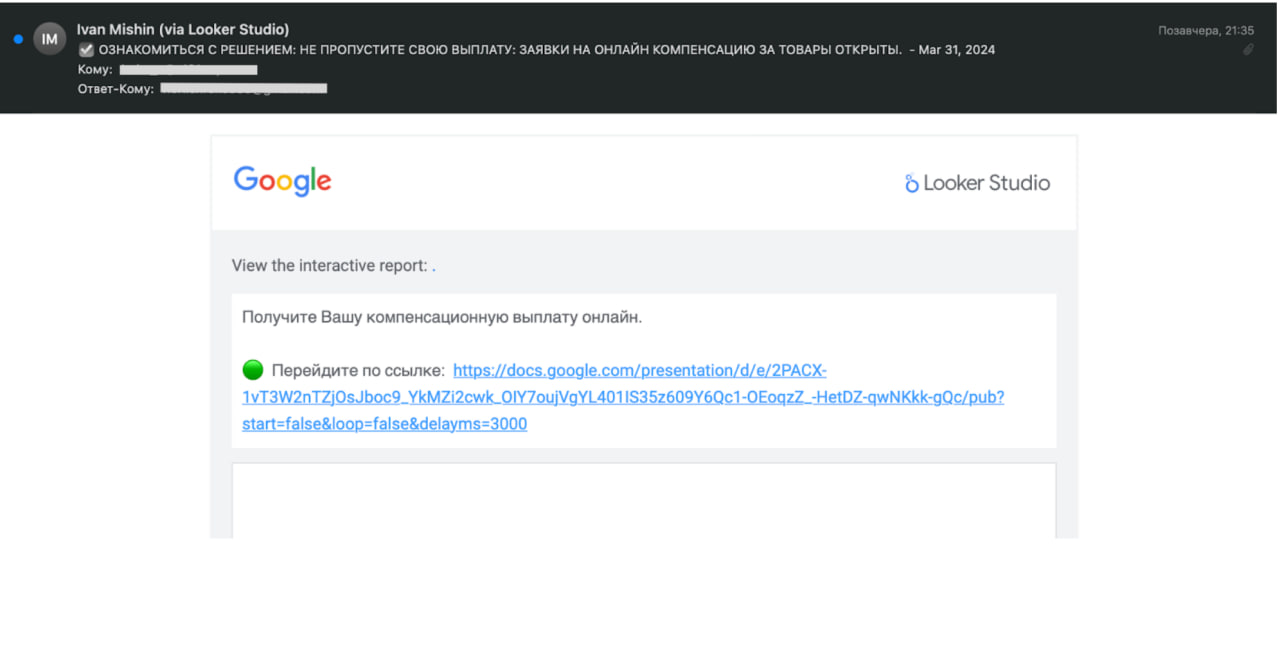
В России набирает обороты новая мошенническая схема: киберпреступники отправляют фишинговые ссылки клиентам кредитных организаций под видом популярного сервиса компании Google — Looker Studio.

Ранее подобным образом злоумышленники действовали за рубежом, однако теперь эта практика используется и в кибератаках на россиян. О новой кампании рассказали специалисты F.A.C.C.T.

Граждане получают письма с заголовком «Получите Вашу компенсационную выплату онлайн» и ссылкой, по которой надо перейти для оформления компенсации. В качестве отправителя указан адрес looker-studio-noreply@google.com.


В данной кампании рассылки ничем не отличаются от тех, что сделаны в Google Looker Studio — популярном онлайн-инструменте для преобразования данных в настраиваемые информативные отчёты.

На руку кибермошенникам играет тот факт, что электронная почта имеет механизмы защиты, такие как SPF и DKIM, с помощью которых можно установить подлинность письма.

Например, в фишинговых рассылках SPF успешно проверяется, а DKIM-подпись google.com — полностью подтверждена. Если отследить маршрут письма, первоисточником выступает сервер Google.

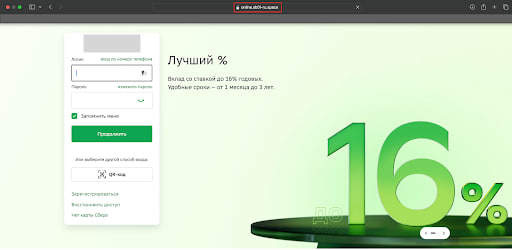
URL в таких рассылках ведёт получателя на Google-презентацию, в которой размещён единственный слайд, выступающий ссылкой на мошеннический сайт. На этом ресурсе пользователя просят оставить логин и пароль для входа в личный кабинет онлайн-банка.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru