


Веб-атака gesture jacking похожа на кликджекинг, но надежнее

Веб-атака gesture jacking похожа на кликджекинг, но надежнее

Веб-атака gesture jacking похожа на кликджекинг, но надежнее

Обман пользователя по методу gesture jacking позволяет перехватить нажатие кнопки на веб-странице и перенаправить поданный через браузер запрос на другой сайт, пока пользователь давит на клавишу.

Новый вектор атаки, по сути, представляет собой вариант кликджекинга, он же UI redress (переадресация интерфейса). Обнаруживший его эксперт Amazon назвал свою находку cross window forgery (дословно: межоконный подлог). Ознакомившись с новой угрозой, Эрик Лоуренс (Eric Lawrence) из Microsoft решил, что gesture jacking (перехват жеста) будет точнее.

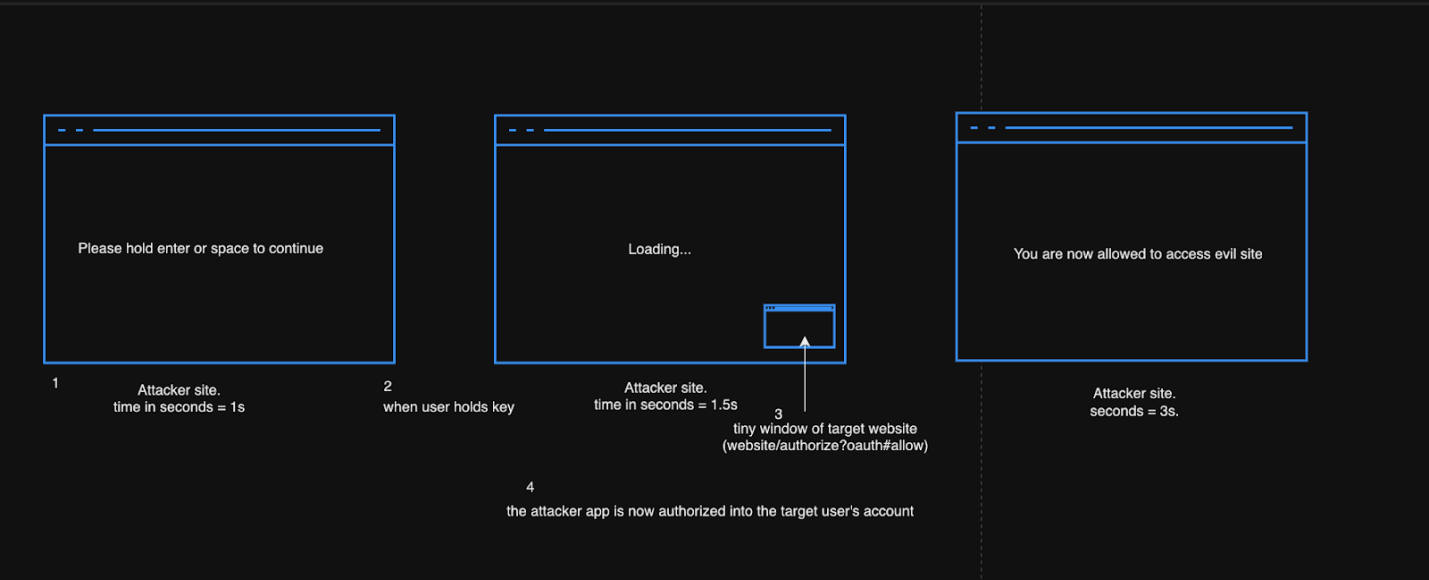
Автору атаки лишь нужно убедить визитера нажать и удержать клавишу ввода или пробела при посещении сайта с вредоносным скриптом. Этот жест будет воспринят как разрешение для всплывающего окна и приведет к активации кнопки на целевой странице.

Если в результате будет выполнен вход или перевод денег, последствия для жертвы могут оказаться необратимыми. И браузерный блокировщик всплывающих окон в этом случае не спасет: он прибивает только те окна, которые открываются самопроизвольно.

Добиться от посетителя нужного жеста можно с помощью встроенного интерактивного элемента, который выводит, к примеру, такое сообщение: «Нажмите и удерживайте клавишу ввода, чтобы продолжить».


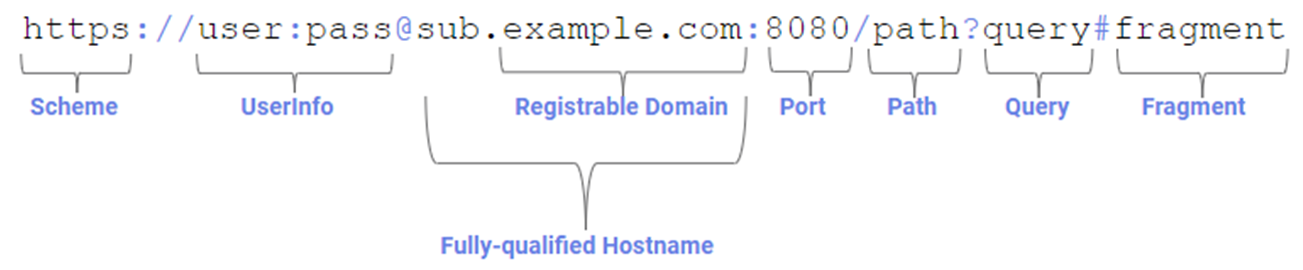
Подобные атаки возможны из-за того, что браузеры при обработке URL с фрагментом (идентификатором после знака «#») автоматически прокручивают страницу до первого элемента с совпадающим по значению ID и устанавливают фокус. В итоге клавиатурный ввод направляется этому элементу.


«Атака gesture-jacking более надежна [в сравнении с кликджекингом], так как при этом не нужно тщательно позиционировать окна, рассчитывать время клика и учитывать особенности настройки дисплея пользователя», — отметил в своем блоге Лоуренс.

Кликджекинг может использоваться для накрутки кликов в реферальной программе, раздачи вредоносов, кражи учетных данных. Сбор лайков в соцсети таким методом даже получил отдельное название — лайкджекинг.

Разработчики браузеров пытаются бороться с этой неистребимой проблемой. Компания Google, например, ввела опцию принудительной загрузки страниц без фокуса на указанных в URL фрагментах. В Mozilla обсуждают такую возможность, но пока обходятся патчами (CVE-2023-34414, CVE-2023-6206), хотя это вряд ли уязвимость — скорее фича.

Веб-разработчики тоже могут внести свою лепту: не добавлять ID-атрибуты кнопкам высокой степени риска или рандомизировать значения при каждой загрузке страницы. Можно также предусмотреть для таких страниц механизм, подобный редиректу, чтобы фрагменты в URL сбрасывались.

Хорошо помогает запрет демонстрации страниц в фреймах через настройки Content Security Policy. Использование опции frame-ancestors позволит контролировать список URL прямых родителей по DOM, которым разрешено использовать контейнеры <frame>, <iframe>, <object>, <embed>. Как вариант, можно организовать спецпроверки (размер окна при загрузке контента, длительность подачи запроса через клавиатурный ввод) и активировать элементы интерфейса на страницах лишь по сигналу об отсутствии угрозы.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru