


Специалисты выпустили бесплатный сканер для выявления XZ-бэкдора в Linux

Специалисты выпустили бесплатный сканер для выявления XZ-бэкдора в Linux

Специалисты выпустили бесплатный сканер для выявления XZ-бэкдора в Linux

Специалисты компании Binarly выпустили бесплатный онлайн-сканер, который поможет выявить исполняемые файлы в системе Linux, затронуты уязвимостью в XZ Utils — CVE-2024-3094.

О проблеме CVE-2024-3094 мы писали в начале недели: девелоперы Red Hat настоятельно рекомендовали не использовать ряд версий Fedora, поскольку в XZ Utils, инструментах и библиотеках для сжатия данных, найден бэкдор.

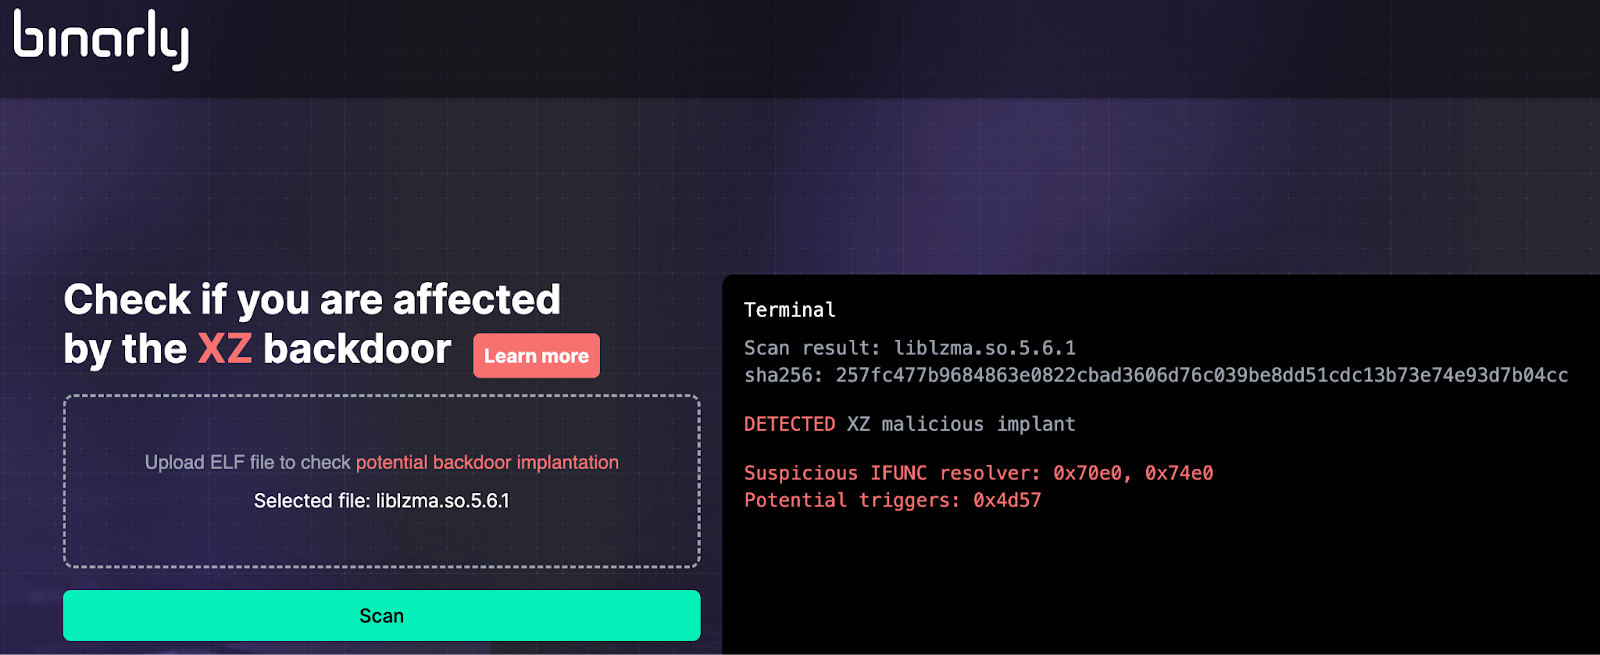
Понимая масштаб потенциальных атак на цепочку поставок, эксперты компании Binarly выпустили бесплатный онлайн-сканер, способный находить бэкдор в проблемной библиотеке и любом файле.

«Такой сложный и профессионально разработанный бэкдор не предназначен для одноразовой операции. Поэтому мы сосредоточились на более общем детектировании этого непростого бэкдора», — пишут специалисты в блоге.

Метод обнаружения Binarly использует статический анализ бинарников и помогает обнаружить подделку переходов в функции GNU Indirect Function (IFUNC). Например, сканер проверяет помеченные подозрительными переходы.

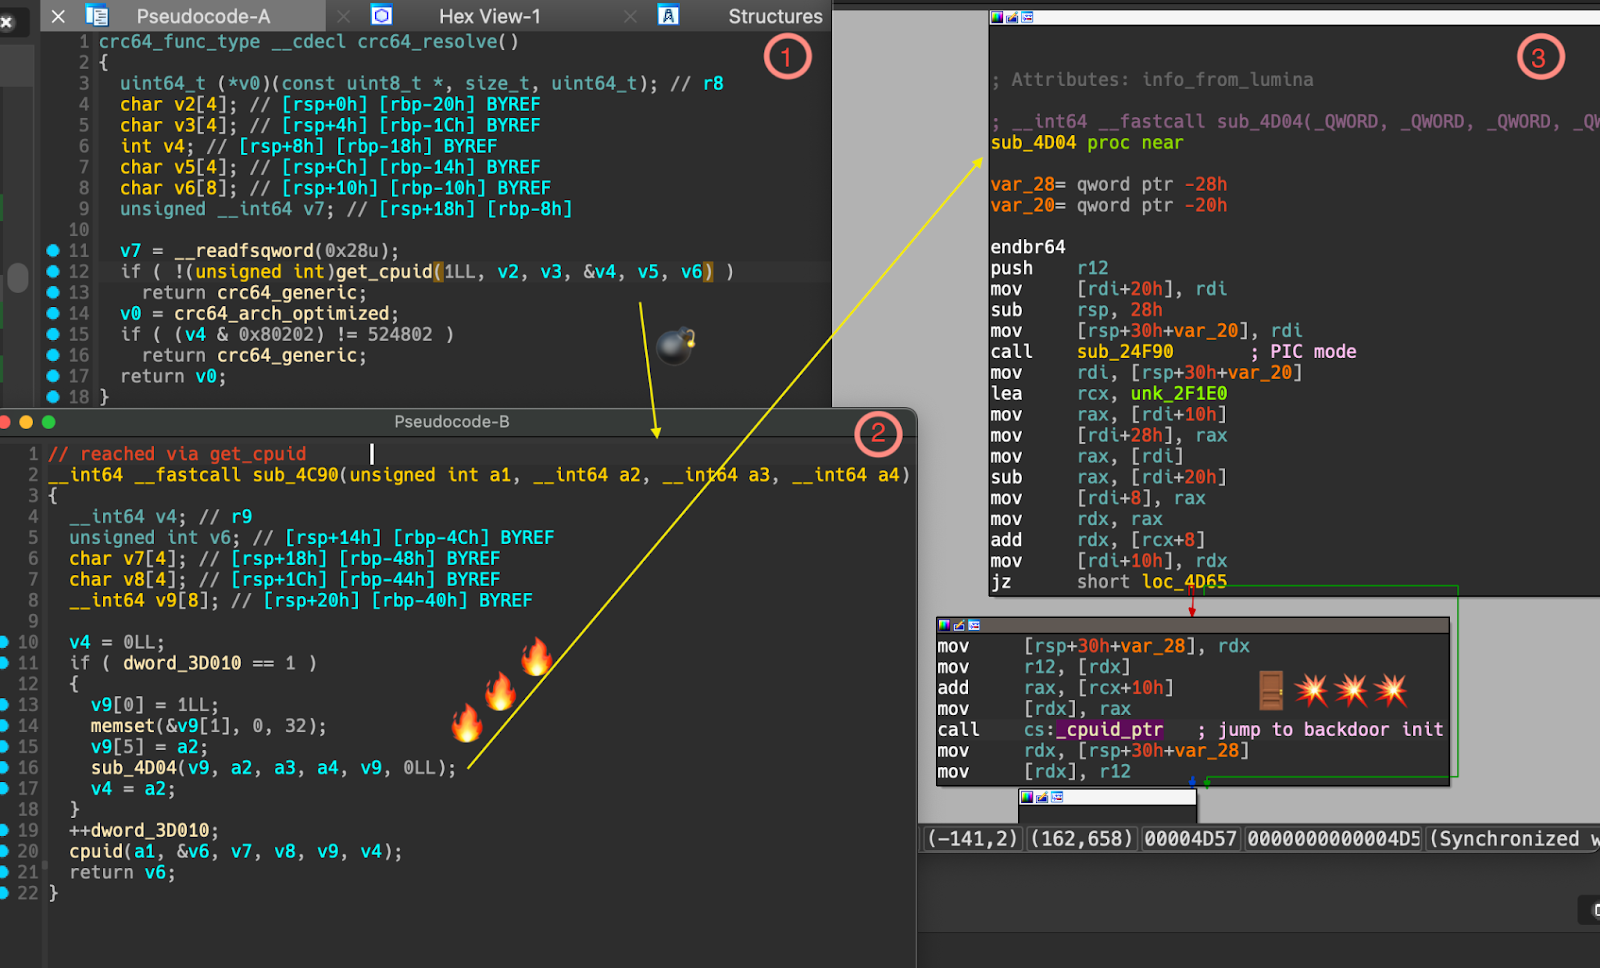
«Внедрённый код бэкдора модифицирует вызовы ifunc, заменяя проверку “is_arch_extension_supported“, которая должна подключать “cpuid“ для вставки вызова “_get_cpuid“. Последняя экспортируется файлом пейлоада и вызывает вредоносные _get_cpuid()», — объясняют исследователи.

Бэкдор использует эту последовательность для перехвата выполнения и внедрения злонамеренного кода.


Сканер Binarly за счёт проверки различных точек повышает уровень обнаружения уязвимости.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru