


Торрент документалки Revolution OS об истории GNU, Linux активен уже 20 лет

Торрент документалки Revolution OS об истории GNU, Linux активен уже 20 лет

Торрент документалки Revolution OS об истории GNU, Linux активен уже 20 лет

Большинство заходящих на торрент-ресурс The Pirate Bay пользователей скачивают свежий контент, однако среди раздач есть, без преувеличения, старожилы, которым уже стукнуло 20 лет.

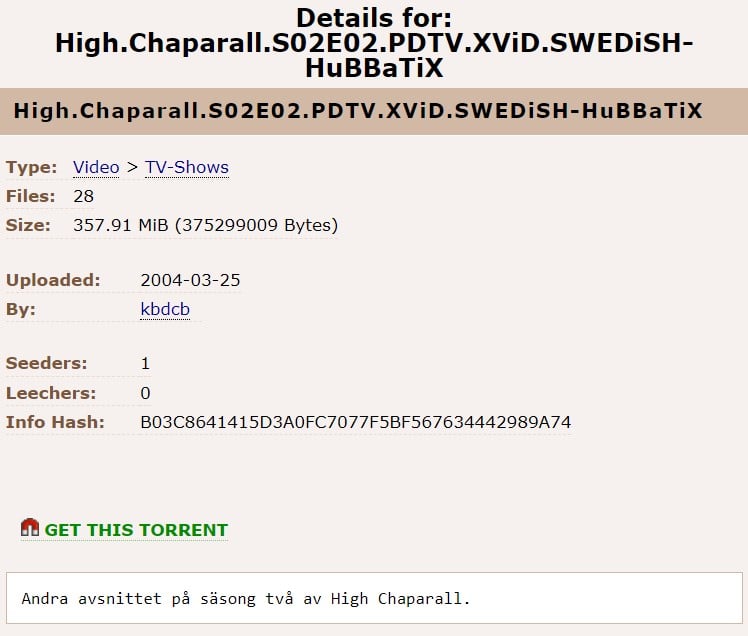
Издание TorrentFreak приводит интересную статистику: один из эпизодов шведского сериала «Высокий кустарник» раздаётся на «Пиратской бухте» уже более 20 лет. Этот же юбилей отметил документальный фильм об истории GNU, Linux — «Revolution OS».

Сама площадка The Pirate Bay, напомним, стартовала в 2003 году, когда ещё интернет не знал, что такое YouTube, Facebook и прочие. Napster в то время предлагал людям бесплатную музыку, а вот «Пиратская бухта» пошла дальше, добавив другие типы медиаконтента — сериалы и фильмы.

Большинство старых торрент файлов на сегодняшний день, конечно же, недоступны. Протокол BitTorrent требует хотя бы одного раздающего полной копии файла, чтобы сама раздача была активной. Некоторым, судя по всему, удаётся раздавать десятилетиями.

Например, несколько дней назад 20 лет исполнилось торрент-файлу одного из эпиздоров сериала «Высокий кустарник». Его опубликовали 25 марта 2004 года.


Документалка «Revolution OS» также может похвастаться долгожительством: соответствующую раздачу запустили 31 марта 2004 года.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru