


Новые версии Android-трояна Vultur маскируются под McAfee Security

Новые версии Android-трояна Vultur маскируются под McAfee Security

Новые версии Android-трояна Vultur маскируются под McAfee Security

Специалисты зафиксировали распространение новой версии банковского трояна для Android — Vultur. Свежие образцы вредоноса отличаются более продвинутыми функциональными возможностями по части удаленного доступа, а также улучшенным механизмом ухода от детектирования.

Об атаках Vultur в 2022 году рассказывали специалисты компании ThreatFabric. Тогда в Google Play нашлись пять загрузчиков банковских Android-троянов.

Напомним, мы анализировали Vultur и его дроппер, пытаясь понять, как атаки банковского трояна устроены изнутри.

Интересно, что по итогам 2023 года компания Zimperium включила Vultur в топ-10 наиболее активных троянов, поскольку деятельность вредоноса затронула 122 приложений в 15 странах.

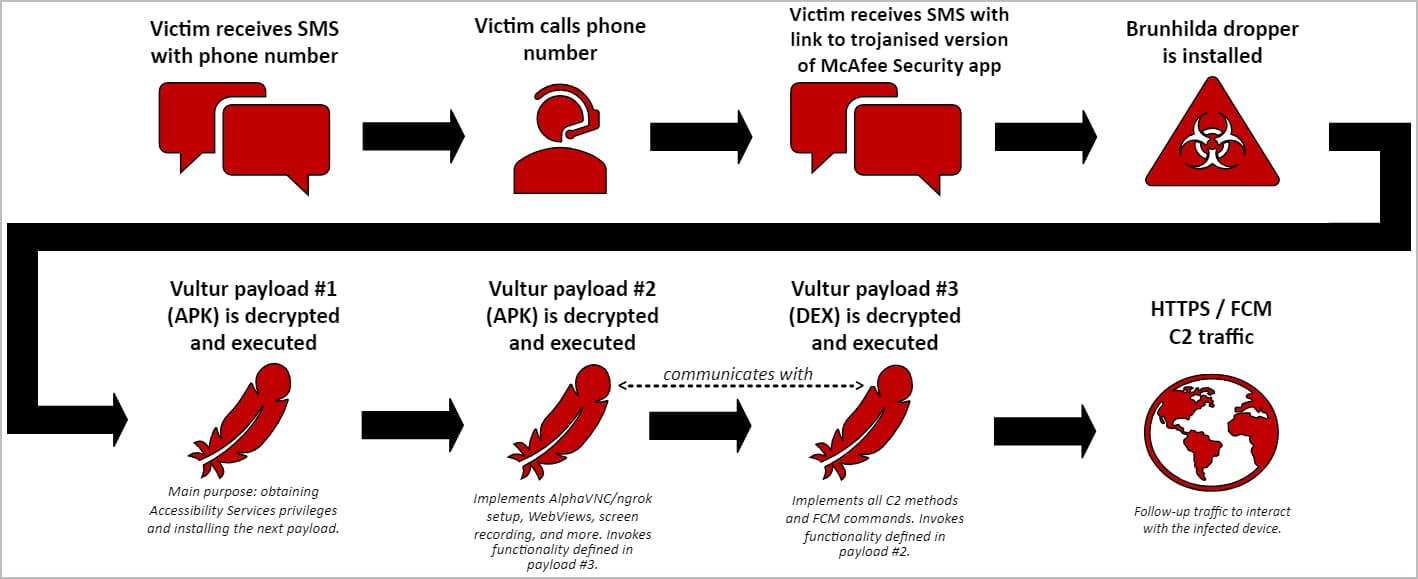
Теперь исследователи из Fox-IT предупреждают о новой версии трояна для Android. Последняя использует технику гибридной атаки: операторы ловят жертв на крючок через смишинг (СМС-фишинг), сам зловред попадает на устройства под маской защитного приложения McAfee Security.

В СМС-сообщениях целевого пользователя пугают несанкционированной транзакцией и настоятельно советуют позволить по предоставленному номеру для получения рекомендаций. Само собой, на том конце провода сидит злоумышленник, пытающийся склонить потенциальную жертву к установке фейкового McAfee Security.

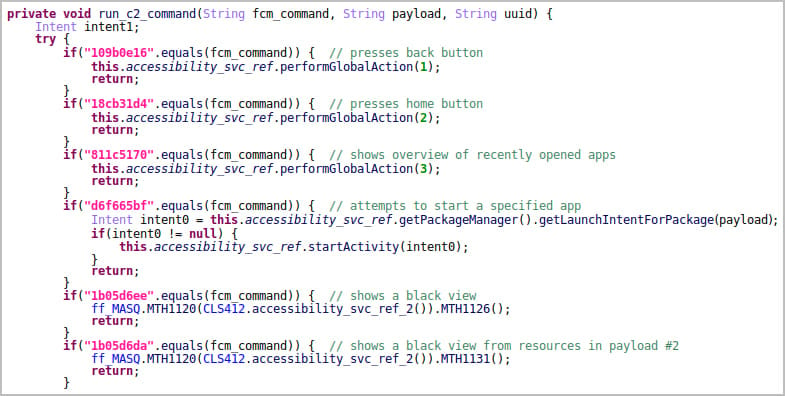
Приложение содержит сюрприз — дроппер Brunhilda. После установки приложение расшифровывает и выполняет три пейлоада, связанных с Vultur: два APK и DEX-файл. Последние получают доступ к специальным возможностям операционной системы (Accessibility Services), устанавливают инструменты для удаленного доступа и связываются с командным сервером (C2).


Последняя на данный момент версия Vultur сохранила ключевую функциональность предыдущих семплов: запись экрана, функции кейлогера, удаленное подключение с помощью AlphaVNC и ngrok. Вместе с тем трояну добавили множество новых фич:

  • Управление файлами, включая возможность скачивания, загрузки, удаления, инсталляции и поиска.
  • Использование Accessibility Services для осуществления кликов, скроллинга и свайпов.
  • Блокировка запуска определенных приложений на устройстве, демонстрируя пользователю кастомный HTML-шаблон и сообщение «Temporarily Unavailable».
  • Вывод кастомных уведомлений в строке состояния, чтобы ввести жертву в заблуждение.
  • Отключение Keyguard для обхода блокировки экрана и получения неограниченного доступа к устройству.


Помимо этого, последние образцы Vultur обновили механизм ухода от детектирования: шифрует связь с командным сервером (AES + Base64), задействует несколько зашифрованных пейлоадов, которые расшифровываются на лету.

Троян использует собственный код для расшифровки полезной нагрузки, что затрудняет обратный инжиниринг тушки зловреда.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru