


Мошенники бомбардируют iPhone алертами MFA в попытке захвата аккаунта

Мошенники бомбардируют iPhone алертами MFA в попытке захвата аккаунта

Мошенники бомбардируют iPhone алертами MFA в попытке захвата аккаунта

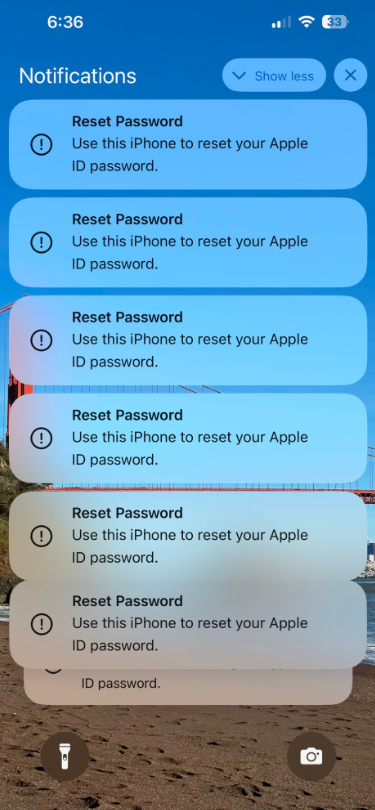
Злоумышленники нашли какой-то баг в системе многофакторной аутентификации Apple (MFA) и рассылают на гаджеты десятки запросов на сброс пароля iCloud, а затем звонят от имени техподдержки и просят сообщить одноразовый код подтверждения.

Несколько таких случаев привел в своем блоге известный своими расследованиями журналист Брайан Кребс (Brian Krebs). Мошенники при этом работали по одному и тому же сценарию, пытаясь заставить пользователя действовать по их плану через атаку MFA fatigue.

Примечательно, что бесконечная череда системных сообщений появляется на экранах всех привязанных к Apple ID устройств (телефонов, часов, лэптопов), затрудняя работу с ними. Избавиться от помехи можно лишь ответной реакцией на каждый алерт — запретом на сброс пароля или согласием; в последнем случае MFA высылает юзеру код подтверждения.


Через некоторое время намеченной жертве звонят, якобы из техподдержки Apple (отображается правильный номер, но подмену устроить нетрудно), и сообщают о попытках взлома аккаунта. Чтобы развеять опасения, им нужен высланный одноразовый код.

Если пользователь его сдаст, авторы атаки смогут изменить пароль, эффективно закрыв ему доступ ко всем сервисам Apple, и даже удаленно стереть все данные на его устройствах. Важно помнить: в рамках данной схемы нажатие кнопки «Allow» в MFA-сообщении лишь выводит окно сброса пароля; доступ к аккаунту злоумышленники получат, если убедят юзера выдать код подтверждения.

Для реализации подобного сценария потребуется номер телефона, привязанный к целевому Apple ID, — такие данные можно приобрести, например, на сайте PeopleDataLabs. Также нужно найти способ обхода ограничений MFA на число запросов сброса пароля; авторы текущих атак, видимо, в этом преуспели.

Лучший ответ на звонки «техподдержки Apple» — пообещать перезвонить и отключиться. Сотрудники компании никогда не используют телефон для связи с клиентами, только если те сами попросят о таком контакте.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru