



Атакующие полюбили MFA Fatigue для обхода MFA в корпоративных сетях

Атакующие полюбили MFA Fatigue для обхода MFA в корпоративных сетях

Атакующие полюбили MFA Fatigue для обхода MFA в корпоративных сетях

Киберпреступники часто прибегают к методам социальной инженерии для получения доступа к учётным записям и крупным корпоративным сетям. Один из элементов таких атак становится всё более популярным у злоумышленников — техника под названием «MFA-усталость» (MFA Fatigue).

Конечно же, речь идёт о методе обхода многофакторной аутентификации, к которой прибегает каждая уважающая себя организация для защиты корпоративной сети. В качестве дополнительного фактора могут выступать как одноразовый пароль, так и аппаратный ключ.

Атакующие используют несколько способов обхода MFA, включая кражу cookies с помощью вредоносной программы или фишинговых фреймворков вроде evilginx2. Тем не менее всё чаще на вооружении киберпреступников можно встретить технику “MFA Fatigue“ или “MFA push spam“.

Плюсы такого метода заключаются в отсутствии необходимости использовать вредоносную программу или фишинговую инфраструктуру. Более того, “MFA Fatigue“ уже доказала свою эффективность в реальных кибератаках.

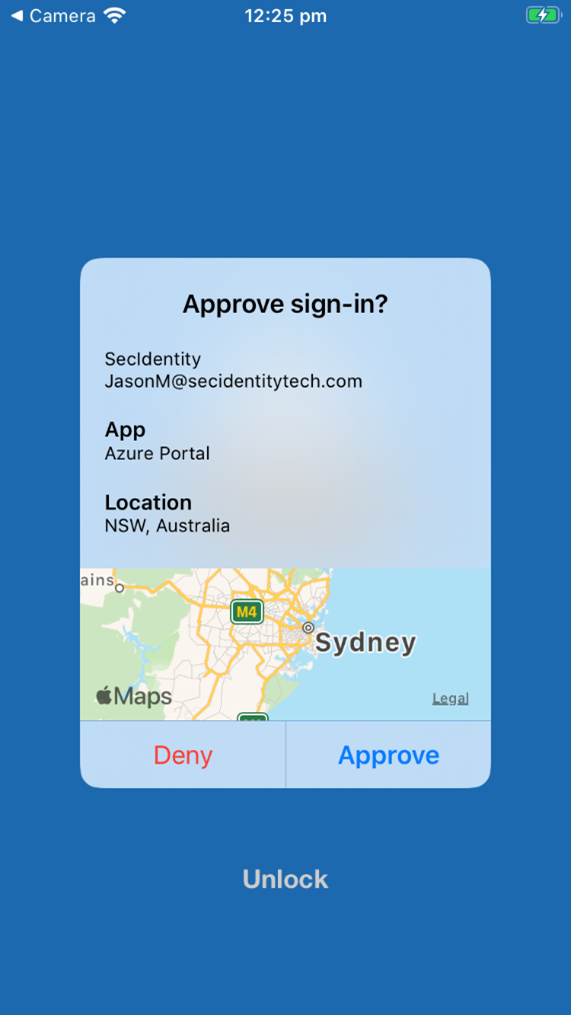
Что же собой представляет “MFA Fatigue“? Когда организация настраивает многофакторную аутентификацию на отправку пуш-уведомлений, сотрудники видят на своих мобильных устройствах уведомления о том, что кто-то пытается войти в сеть с их учётными данными.

Взаимодействуя с такими уведомлениями, служащие могут либо подтвердить вход, либ отклонить его, как показано на скриншоте ниже:


В ходе атаки с использованием “MFA Fatigue’ злоумышленник запускает скрипт, который пытается подключиться к сети с помощью скомпрометированных логинов и паролей, причём он делает это безостановочно. Это приводит к тому, что на мобильное устройство сотрудника приходит бесконечное число уведомлений.

Задача атакующих — поддерживать такой темп днём и ночью, чтобы в конечном счёте сломать жертву. Наглядную демонстрацию использования этого метода специалисты показали в видеоролике:


Эксперты в сфере кибербезопасности рекомендуют отключить пуш-увведомления MFA или хотя бы настроить аутентификацию по шестизначному коду, чтобы повысить безопасность корпоративной сети.

 
Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru