


В рунете объявились новые кибершпионы — PhantomCore

В рунете объявились новые кибершпионы — PhantomCore

В рунете объявились новые кибершпионы — PhantomCore

Эксперты F.A.C.C.T. выявили новую кибергруппу, атакующую российские компании. Мотивы PhantomCore точно не определены, но использование RAT-трояна свидетельствует в пользу шпионажа.

По данным аналитиков, новая группировка объявилась в рунете в январе этого года. Используемый ею троян PhantomRAT уникален и ранее не документировался.

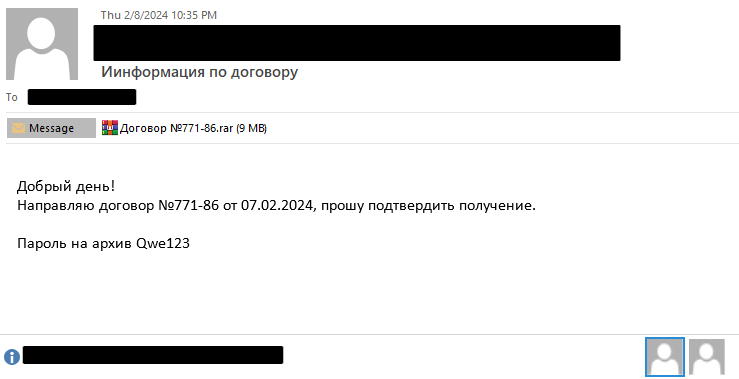
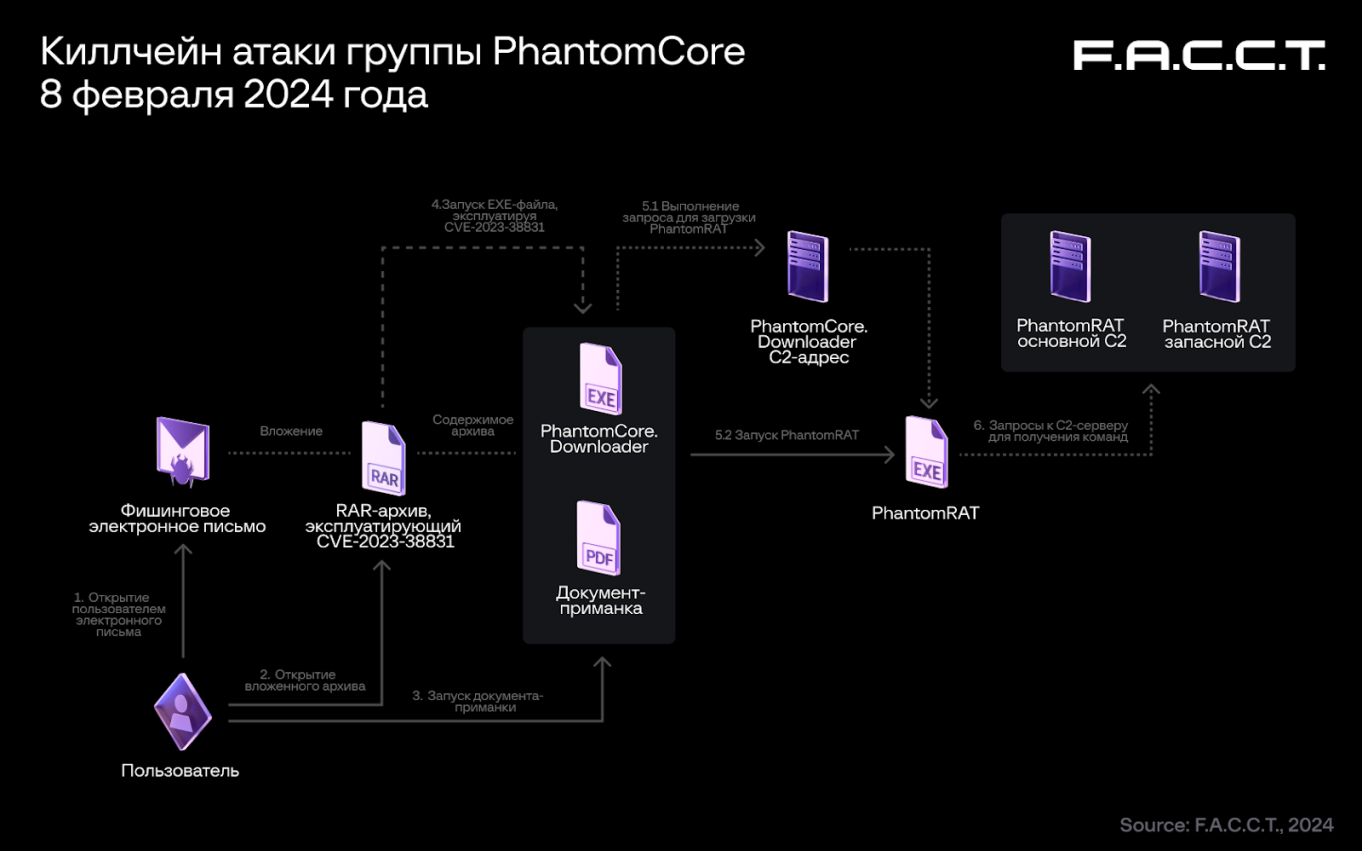
Атаки PhantomCore начинаются с рассылки поддельных писем на адреса целевой компании. Приаттаченный RAR-архив под паролем содержит PDF-документ и одноименную папку с вредоносным исполняемым файлом, который запускается при открытии PDF.

Образец фишингового письма, отправленного группой PhantomCore


Цепочка заражения использует не известный ранее вариант эксплойта CVE-2023-38831, финальной полезной нагрузкой является PhantomRAT. Для большей скрытности злоумышленники также используют  .NET—приложения с опцией развертывания одним файлом (single-file deployment).

Обнаруженные тестовые образцы трояна были впервые загружены на VirusTotal с территории Украины.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru