


Новый вектор атаки ZenHammer затрагивает процессоры AMD Zen и DDR5 RAM

Новый вектор атаки ZenHammer затрагивает процессоры AMD Zen и DDR5 RAM

Новый вектор атаки ZenHammer затрагивает процессоры AMD Zen и DDR5 RAM

Исследователи разработали новый вектор — ZenHammer, ставший первым типом атаки Rowhammer DRAM против микроархитектуры AMD Zen (мапирует физические адреса на чипах памяти DDR4 и DDR5).

Ранее считалось, что чипы AMD Zen и модули DDR5 RAM менее уязвимы перед Rowhammer. Теперь новое исследование поставило под сомнение это утверждение.

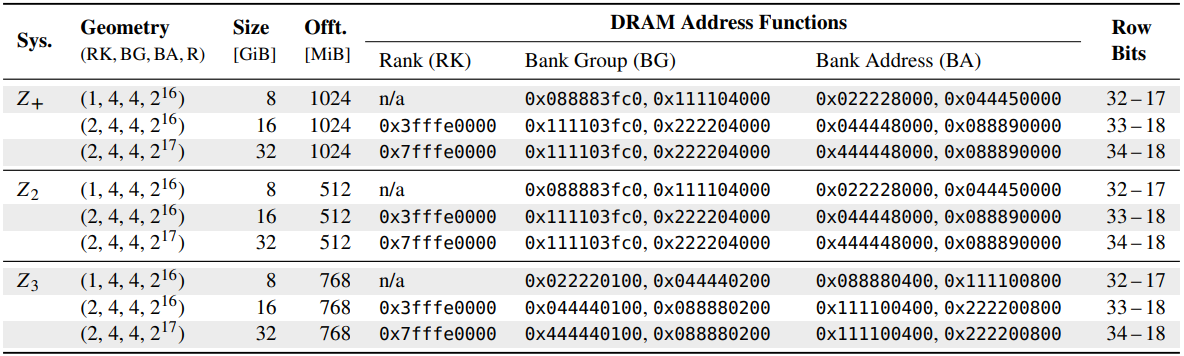
ZenHammer разработали и показали специалисты Швейцарской высшей технической школы Цюриха. По их словам, решить проблему запуска атаки вида Rowhammer на AMD Zen помогли обратный инжиниринг и нелинейные функции адресации DRAM на платформах AMD.


Ранее Rowhammer хорошо работал с процессорами Intel и ARM, при этом архитектура Zen считалась относительно незатронутой из-за схем адресации DRAM, синхронизации с командами обновления и пр.

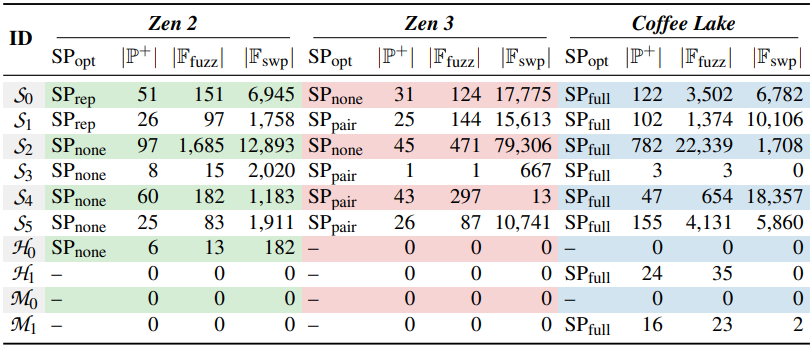
В новом отчёте (PDF) исследователи описывают метод обхода одной из защитных мер — Target Row Refresh (TRR), в чём помогла синхронизации атаки с помощью команд обновления DRAM. Более того, эксперты оптимизировали шаблоны доступа к памяти, что позволило увеличить скорость активации строк.

В результате удалось продемонстрировать вектор атаки ZenHammer, в ходе которого специалисты вызвали перестановку битов в случае с модулями DDR4 на платформах AMD Zen 2 (Ryzen 5 3600X) и Zen 3 (Ryzen 5 5600G).


Стоит отметить, что AMD выпустила уведомление, в котором есть советы по противодействию ZenHammer. Корпорация также пообещала изучить проблему подробнее и актуализировать информацию для пользователей.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru