


Незакрытая брешь в чипах Apple может слить секретные ключи шифрования

Незакрытая брешь в чипах Apple может слить секретные ключи шифрования

Незакрытая брешь в чипах Apple может слить секретные ключи шифрования

Недавно в M-серии процессоров Apple выявили уязвимость, позволяющую злоумышленникам извлечь закрытые ключи на компьютерах с macOS. Вектор атаки получил имя GoFetch.

Это классическая проблема утечки информации по сторонним каналам, которая в этом случае допускает сквозное извлечение ключей в момент, когда процессор запускает имплементации широко используемых криптопротоколов.

Причём, как отмечают в опубликованном отчёте специалисты, уязвимость не так просто закрыть, поскольку она связана с микроархитектурой самого чипа.

В результате «патчинг» сводится к введению дополнительных слоёв защиты в стороннем софте для криптографических операций, что может резко снизить производительность хвалёных «яблочных» чипов (особенно касается поколений M1 и M2).

Уязвимость можно использовать при выполнении вредоносного приложения и целевой криптографической операции на одном кластере CPU. При этом условному атакующему не требуется root-доступ, хватит обычных привилегий, которым пользуется весь софт в macOS.

GoFetch работает как против классических алгоритмов шифрования, так и против так называемого нового поколения, которое якобы более устойчиво к атакам квантовых компьютеров.

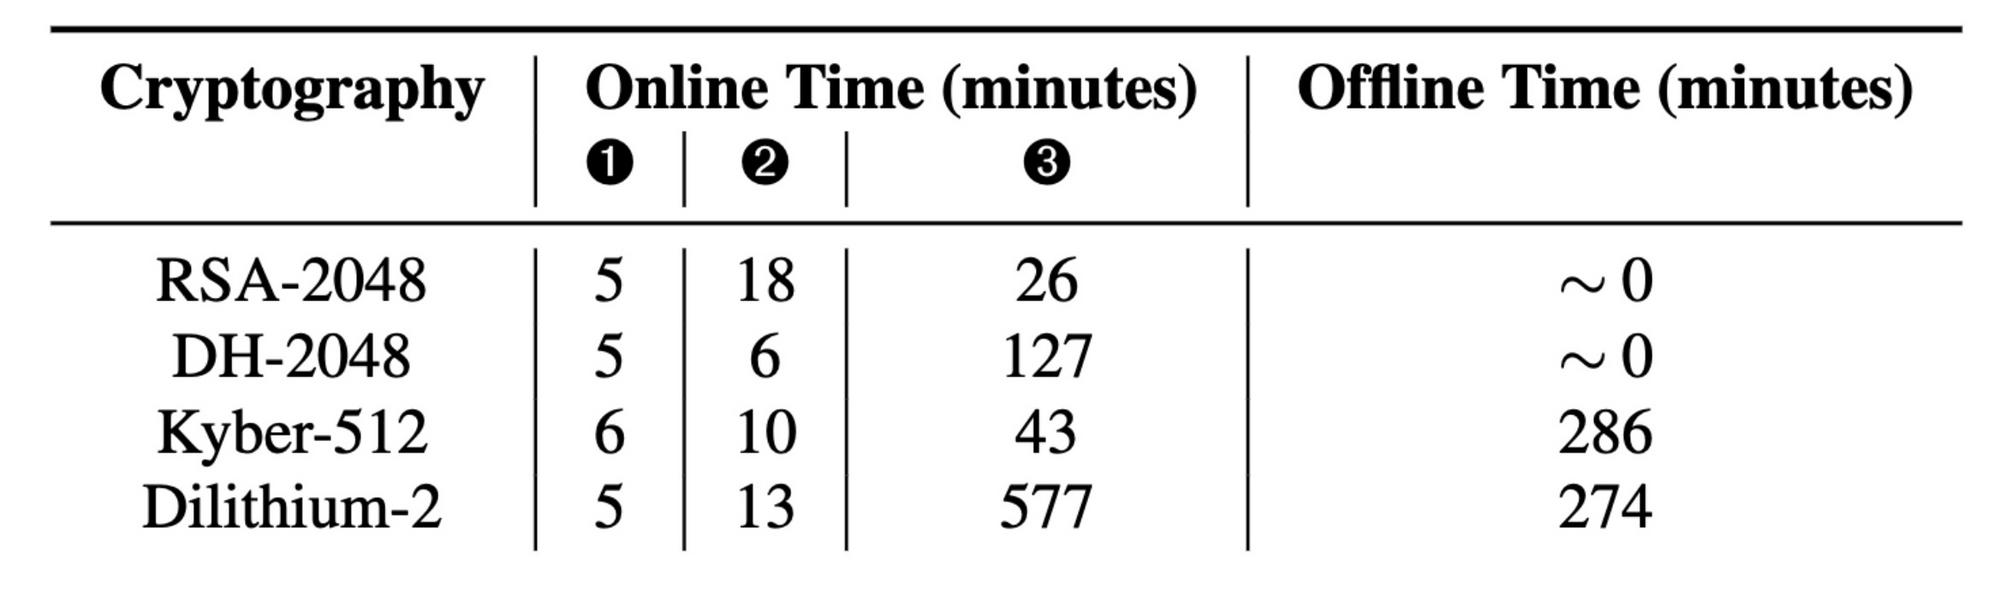
2048-битный ключа RSA новый метод может извлечь менее чем за час, а с 2048-битным ключом Диффи-Хеллмана придётся повозиться дольше — чуть более двух часов.


Особенность вектора атаки заключается в том, что он учитывает поведение функции DMP (уменьшает задержку между основной памятью и процессором) в процессорах M-серии. Иногда DMP путает содержимое памяти со значением указателя, в результате чего часто считываются данные, которые рассматриваются как адрес для доступа к памяти.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru