


Незакрытая брешь в чипах Apple может слить секретные ключи шифрования

Незакрытая брешь в чипах Apple может слить секретные ключи шифрования

Незакрытая брешь в чипах Apple может слить секретные ключи шифрования

Недавно в M-серии процессоров Apple выявили уязвимость, позволяющую злоумышленникам извлечь закрытые ключи на компьютерах с macOS. Вектор атаки получил имя GoFetch.

Это классическая проблема утечки информации по сторонним каналам, которая в этом случае допускает сквозное извлечение ключей в момент, когда процессор запускает имплементации широко используемых криптопротоколов.

Причём, как отмечают в опубликованном отчёте специалисты, уязвимость не так просто закрыть, поскольку она связана с микроархитектурой самого чипа.

В результате «патчинг» сводится к введению дополнительных слоёв защиты в стороннем софте для криптографических операций, что может резко снизить производительность хвалёных «яблочных» чипов (особенно касается поколений M1 и M2).

Уязвимость можно использовать при выполнении вредоносного приложения и целевой криптографической операции на одном кластере CPU. При этом условному атакующему не требуется root-доступ, хватит обычных привилегий, которым пользуется весь софт в macOS.

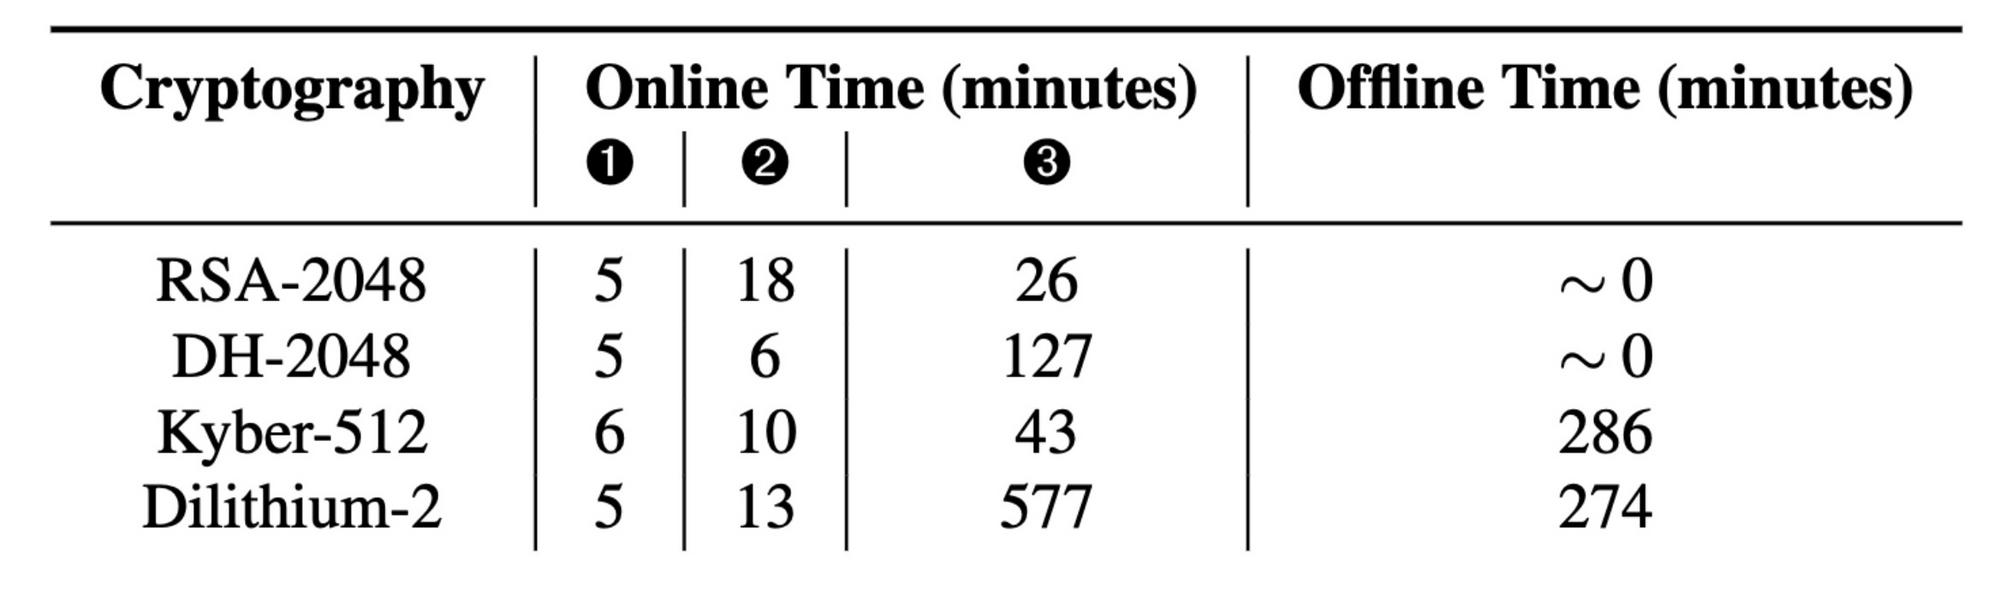
GoFetch работает как против классических алгоритмов шифрования, так и против так называемого нового поколения, которое якобы более устойчиво к атакам квантовых компьютеров.

2048-битный ключа RSA новый метод может извлечь менее чем за час, а с 2048-битным ключом Диффи-Хеллмана придётся повозиться дольше — чуть более двух часов.


Особенность вектора атаки заключается в том, что он учитывает поведение функции DMP (уменьшает задержку между основной памятью и процессором) в процессорах M-серии. Иногда DMP путает содержимое памяти со значением указателя, в результате чего часто считываются данные, которые рассматриваются как адрес для доступа к памяти.

Подпишитесь на новости

МАКС под новой вывеской? В App Store нашли Yaqin Messenger

В App Store появился Yaqin Messenger — приложение, которое позволяет войти в аккаунт МАКС и получить доступ к переписке. Название другое, иконка тоже незнакома, при этом внутри знакомые чаты и каналы. Вот только официального подтверждения, что за приложением стоят разработчики МАКС, пока нет.

Клиент проверил автор AppleInsider.ru. По его данным, Yaqin доступен в российском, белорусском и казахстанском App Store.

После входа по номеру телефона в приложении появились чаты, папки, подписки и права администратора канала. Автор также проверил публикацию постов, комментарии и уведомления. Код для аутентификации пришёл от отправителя МАКС.


Сам журналист подчёркивает: связь Yaqin с создателями МАКС пока является выводом по косвенным признакам. Кто именно выпустил клиент, публично не подтверждено.

Есть и настораживающее отличие: в Yaqin отсутствует раздел «Госуслуг» с цифровым ID. Переписываться можно, а предъявить цифровое удостоверение через этот клиент не получится.

Yaqin устанавливается отдельно и не заменяет прежний МАКС. По наблюдению автора, с конца сентября приложение получило уже пять версий. Сколько оно продержится в магазине, неизвестно.

Напомним, летом мессенджер МАКС неожиданно пропал из App Store. Позже Apple заявила, что удалила приложение в соответствии с правилами соблюдения санкций.

RSS: Новости на портале Anti-Malware.ru