


Гарда выводит на рынок WAF-решение с опцией защиты API

Гарда выводит на рынок WAF-решение с опцией защиты API

Гарда выводит на рынок WAF-решение с опцией защиты API

Группа компаний «Гарда» представила новое защитное решение — межсетевой экран для веб-приложений «Гарда WAF». Файрвол представляет собой автоматизированную платформу и отличается от других продуктов этого класса опцией защиты API.

Из-за этого новинка позиционируется как WAAP, Web Application and API Protection. Целевая аудитория — владельцы финансовых и платежных систем, сервисов электронной коммерции, высоконагруженных веб-приложений.

Платформа предоставляет расширенный набор инструментов для выявления аномалий и защиты от атак, утечек и уязвимостей, в том числе нулевого дня. Требования к аппаратной составляющей, со слов разработчиков, минимальны, настройка и кастомизация не вызовут затруднений.

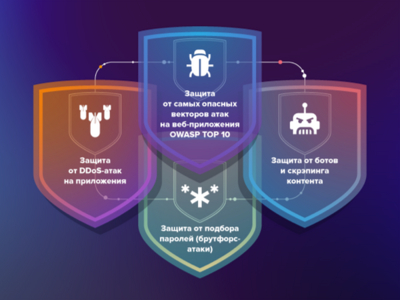
Выявлять уязвимости «Гарда WAF» помогают встроенный сканер и использующий эвристики анализатор трафика. Эксплойты 0-day блокируются методом виртуального патчинга. Предусмотрен также механизм защиты от DDoS-атак.

Поставки будут осуществляться в виде SaaS и on-premise. Возможно также использование в комбинации со спецзащитой Anti-DDoS и Threat Intelligence компании.

Онлайн-запуск «Гарда WAF» запланирован на 10 апреля. Осенью ожидается сертификация ФСТЭК.

«Объем рынка межсетевых экранов для веб-приложений, в совокупности облачных и on-prem, на 2024 оценивается в среднем в 10 миллиардов, — с удовлетворением отметил Лука Сафонов, технический директор продукта «Гарда WAF». — Есть пространство для развития и большие планы: импортозамещение в стране еще не завершено, бизнес растет, дозревает до той степени, когда приходиться совершенствовать системы защиты информации, появляются новые предприятия. В ближайшие минимум два года будет чем заняться».

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru