


Киберпреступники ищут в Сети серверы с дырявой библиотекой Aiohttp

Киберпреступники ищут в Сети серверы с дырявой библиотекой Aiohttp

Киберпреступники ищут в Сети серверы с дырявой библиотекой Aiohttp

Группировка кибервымогателей ShadowSyndicate теперь ищет в Сети серверы, уязвимые к CVE-2024-23334. Эта брешь представляет собой возможность обхода директории (directory traversal) в Python-библиотеке aiohttp.

Aiohttp — библиотека с открытым исходным кодом, которую писали поверх Asyncio, I/O-фреймворка Python. Задача aiohttp — обрабатывать большие объёмы HTTP-запросов без классической многопоточной сети.

Aiohttp используют веб-девелоперы и бэкенд-инженеры, разрабатывающие высокопроизводительные приложения. 28 февраля 2024 года вышла версия aiohttp под номером 3.9.2, устраняющая уязвимостьCVE-2024-23334 (затрагивает 3.9.1 и более старые релизы).

С помощью эксплойта злоумышленники могут удалённо получить доступ к файлам на уязвимых серверах. Причина бреши кроется в некорректной валидации, когда функция «follow_symlinks» настроена на «True» для статичных маршрутов.

27 февраля один из исследователей выложил на GitHub демонстрационный эксплойт (proof-of-concept, PoC) для CVE-2024-23334. Более того, в начале марта на YouTube появился ролик с пошаговой инструкцией по эксплуатации.

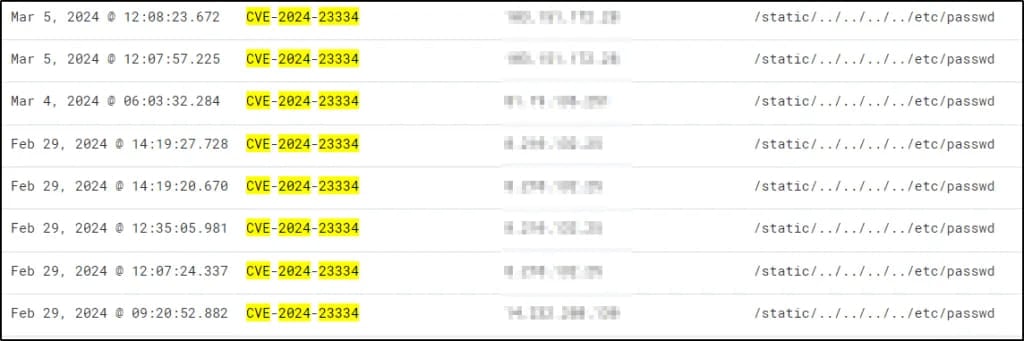
Согласно новому отчёту Cyble, 29 февраля сканеры компании зафиксировали попытки пробить серверы с помощью CVE-2024-23334. Источники атак — пять IP-адресов, о которых ранее сообщала Group-IB, связывая их с киберпреступниками из ShadowSyndicate.


Группа ShadowSyndicate актива с июля 2022 года, ей приписывают распространение таких вредоносов, как Quantum, Nokoyawa, BlackCat/ALPHV, Clop, Royal, Cactus и Play.

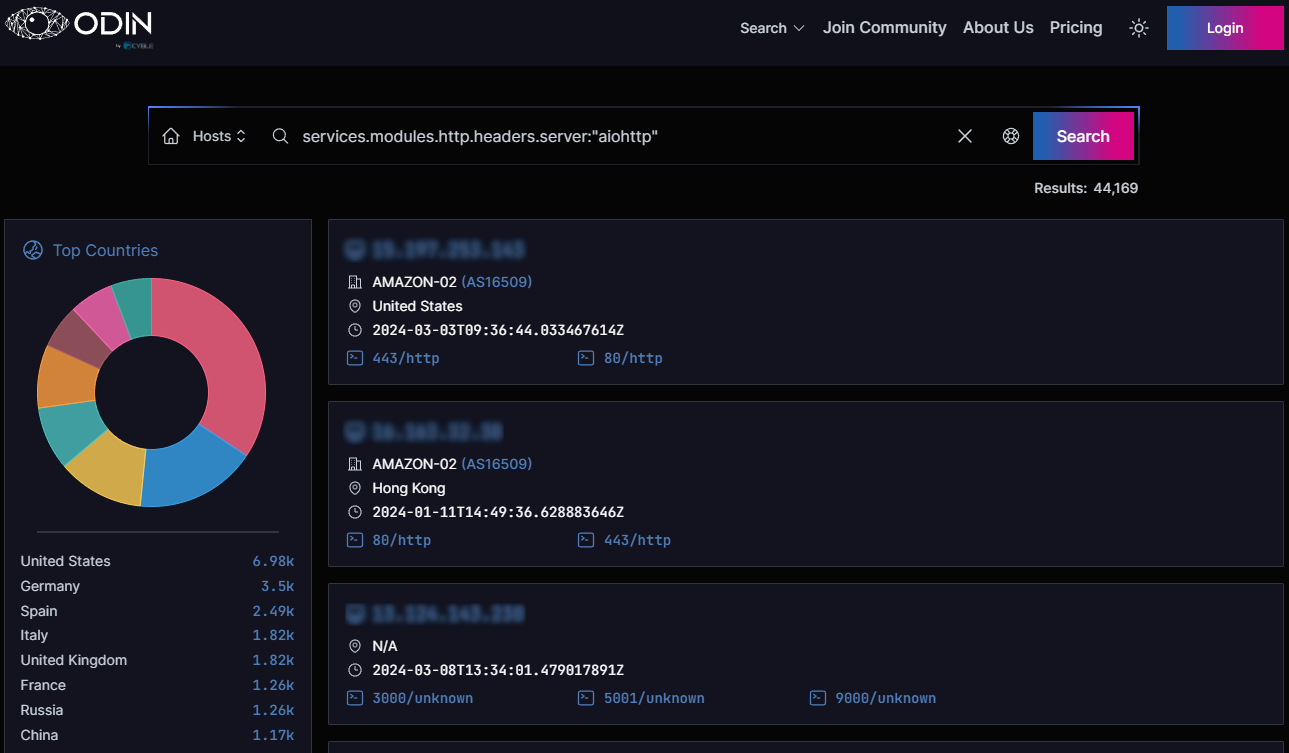
Как показывает ODIN, на данный момент в Сети находятся приблизительно 44 170 установок с дырявой версией aiohttp. Большинство расположены в США (15,8%), за которыми идут Германия (8%), Испания (5,7%), Великобритания, Италия, Франция, Россия и Китай.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru