


Киберпреступники ищут в Сети серверы с дырявой библиотекой Aiohttp

Киберпреступники ищут в Сети серверы с дырявой библиотекой Aiohttp

Киберпреступники ищут в Сети серверы с дырявой библиотекой Aiohttp

Группировка кибервымогателей ShadowSyndicate теперь ищет в Сети серверы, уязвимые к CVE-2024-23334. Эта брешь представляет собой возможность обхода директории (directory traversal) в Python-библиотеке aiohttp.

Aiohttp — библиотека с открытым исходным кодом, которую писали поверх Asyncio, I/O-фреймворка Python. Задача aiohttp — обрабатывать большие объёмы HTTP-запросов без классической многопоточной сети.

Aiohttp используют веб-девелоперы и бэкенд-инженеры, разрабатывающие высокопроизводительные приложения. 28 февраля 2024 года вышла версия aiohttp под номером 3.9.2, устраняющая уязвимостьCVE-2024-23334 (затрагивает 3.9.1 и более старые релизы).

С помощью эксплойта злоумышленники могут удалённо получить доступ к файлам на уязвимых серверах. Причина бреши кроется в некорректной валидации, когда функция «follow_symlinks» настроена на «True» для статичных маршрутов.

27 февраля один из исследователей выложил на GitHub демонстрационный эксплойт (proof-of-concept, PoC) для CVE-2024-23334. Более того, в начале марта на YouTube появился ролик с пошаговой инструкцией по эксплуатации.

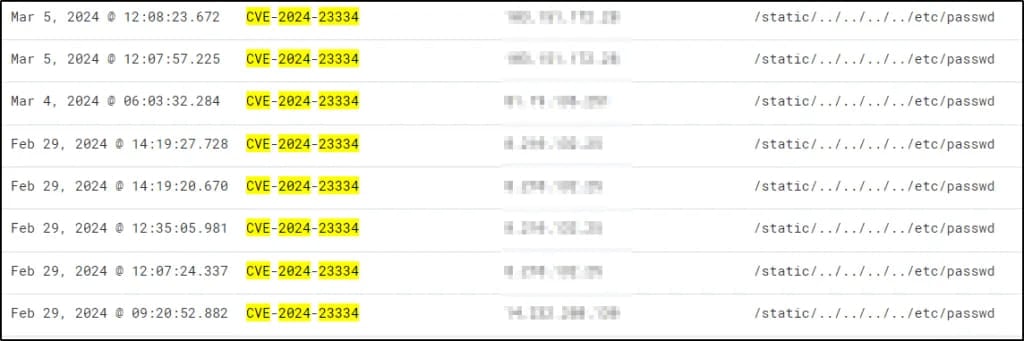
Согласно новому отчёту Cyble, 29 февраля сканеры компании зафиксировали попытки пробить серверы с помощью CVE-2024-23334. Источники атак — пять IP-адресов, о которых ранее сообщала Group-IB, связывая их с киберпреступниками из ShadowSyndicate.


Группа ShadowSyndicate актива с июля 2022 года, ей приписывают распространение таких вредоносов, как Quantum, Nokoyawa, BlackCat/ALPHV, Clop, Royal, Cactus и Play.

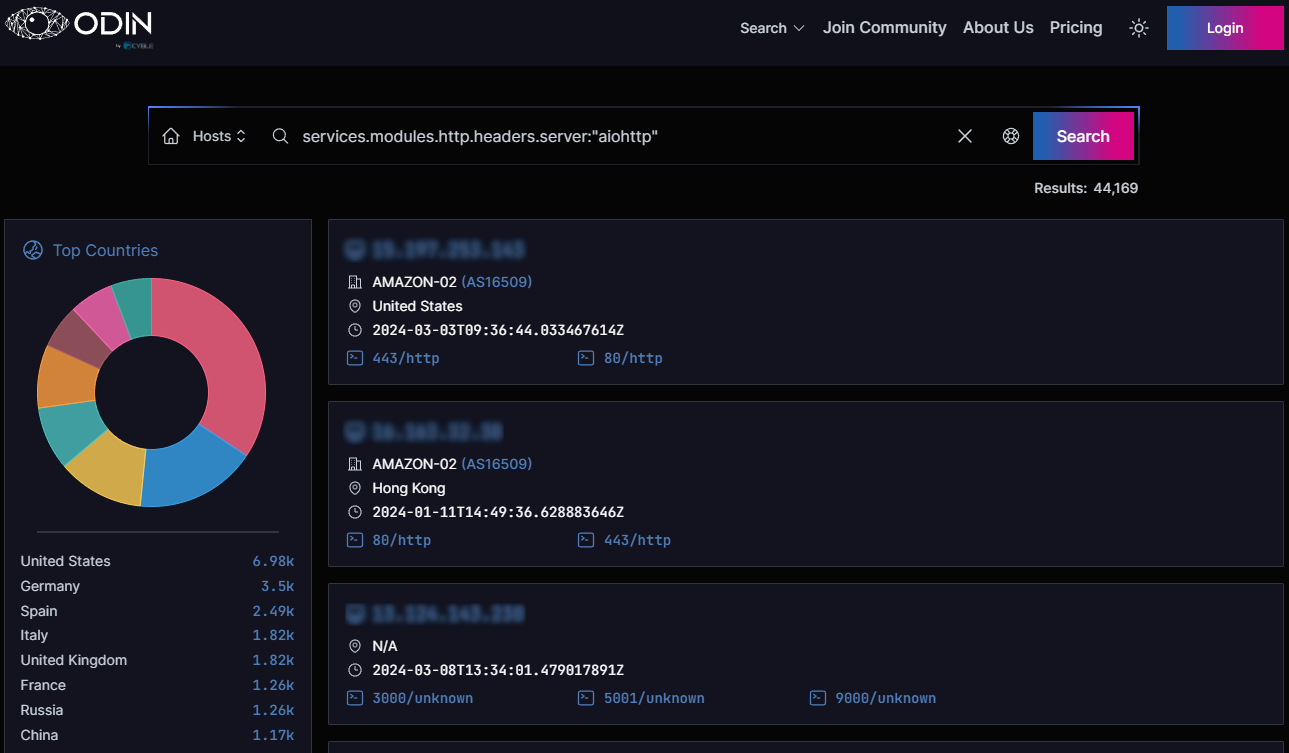
Как показывает ODIN, на данный момент в Сети находятся приблизительно 44 170 установок с дырявой версией aiohttp. Большинство расположены в США (15,8%), за которыми идут Германия (8%), Испания (5,7%), Великобритания, Италия, Франция, Россия и Китай.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru