


Google Chrome улучшит защиту от фишинга, сократив скорость реагирования

Google Chrome улучшит защиту от фишинга, сократив скорость реагирования

Google Chrome улучшит защиту от фишинга, сократив скорость реагирования

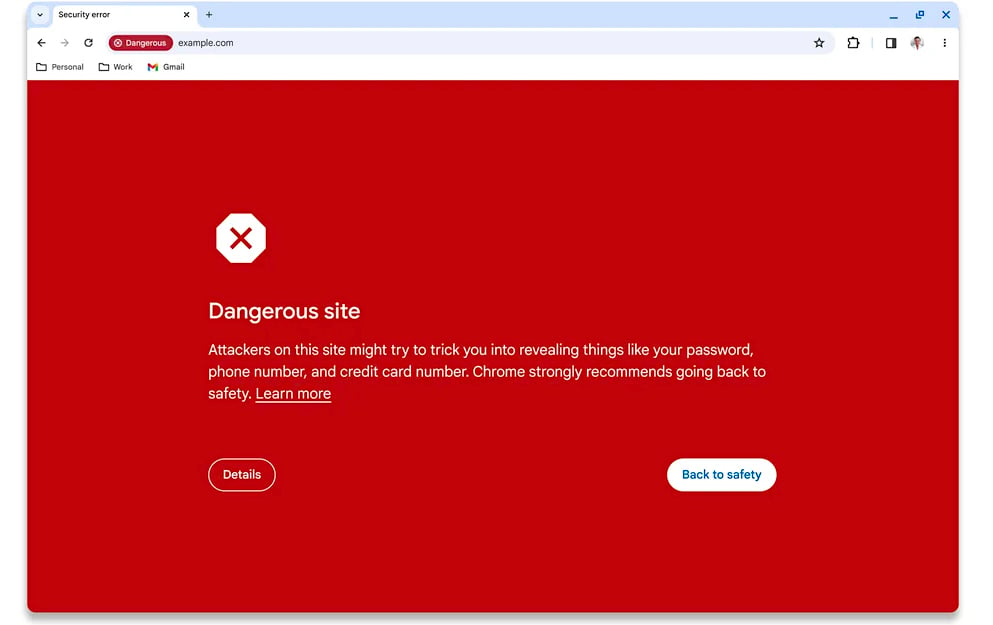
Google планирует выпустить обновление защитного механизма Safe Browsing в конце этого месяца для всех пользователей Chrome. После этого браузер будет в режиме реального времени защищать от вредоносных программ и фишинга.

Функциональность Safe Browsing — довольно древняя, её запустили аж в 2005 году. Изначально задача заключалась в защите пользователей от фишинга, однако позже возможности расширились до блокировки вредоносных доменов.

Разработчики добавили режим Enhanced Protection, который задействовал искусственный интеллект для противодействия кибератакам и более глубоко сканировал загруженные файлы.

На сегодняшний день Safe Browsing проверяет сайты, загрузки и расширения, сопоставляя их с локальным списком вредоносных URL, который обновляется с серверов Google каждые 30-60 минут.

Теперь корпорация хочет переключаться на проверки в режиме реального времени, когда информация будет приходить от серверов без какой-либо задержки. Скорость реагирования крайне важна, ведь некоторые вредоносные ресурсы появляются и исчезают меньше чем за десять минут.


Для этого Safe Browsing будет использовать новый API с релеем Fastly Oblivious HTTP (OHTTP) для обфускации URL помещаемых сайтов. Части хешированных URL передаются движку Safe Browsing через частный сервер OHTTP.

«Сервер удаляет всё, что может идентифицировать пользователя, — например, IP-адрес — и отправляет зашифрованные префиксы хеша серверу Safe Browsing. У Google не будет доступа к User Agent и IP-адресу пользователей», — объясняет Google в блоге.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru