


26% российских компаний планируют повысить безопасность с помощью ИИ

26% российских компаний планируют повысить безопасность с помощью ИИ

26% российских компаний планируют повысить безопасность с помощью ИИ

Согласно результатам совместного исследования Yandex Cloud и ДРТ (бывш. Deloitte), ИБ-бюджет в 2023 году увеличили более 50% российских компаний (в среднем на 20%). В 75% случаев основными статьями являлись обновление софта и покупка лицензий новых сервисов.

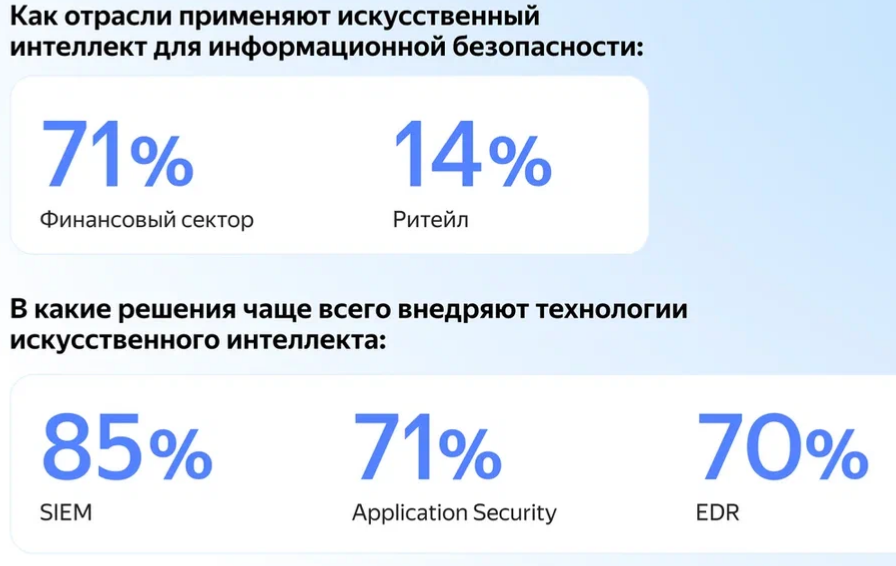
Повышение безопасности за счет внедрения ИИ-технологий запланировали 26% бизнес-структур. Такие инструменты обычно используются для выявления аномалий при больших объемах данных, а также для управления инцидентами.


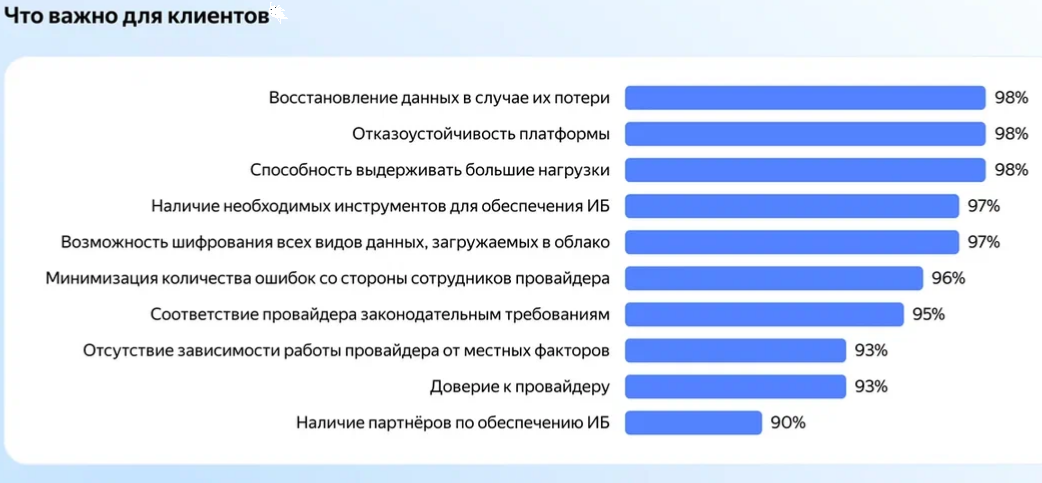
Исследование также показало рост популярности облачных платформ как средства безопасной разработки и автоматизации работы с ИБ-сервисами. В 74% компаний ценят такие услуги и выбирают провайдеров по набору предоставляемых инструментов обеспечения безопасности инфраструктуры — технологий мониторинга, защиты от DDoS, хранения секретов и т. п.

Напомним, минувшей осенью «Яндекс» запустил сервис Smart Web Security, позволяющий блокировать DDoS-атаки уровня приложений (L7), проводимые с ботнетов. Услуга пока работает в режиме Public Preview и доступна тем, кто разместил свои сайты в Yandex Cloud.


В исследовании приняли участие более 300 представителей различных сфер российского бизнеса, включая финансы, ретейл и промышленность. В основном это специалисты и топ-менеджеры ИТ / ИБ, а также руководители программ цифровой трансформации.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru