


76% российских компаний комбинируют СЗИ для защиты конечных устройств

76% российских компаний комбинируют СЗИ для защиты конечных устройств

76% российских компаний комбинируют СЗИ для защиты конечных устройств

Почти три четверти (73%) опрошенных Positive Technologies российских специалистов ИБ и ИТ считают обнаружение и предотвращение целевых атак главной задачей при построении защиты конечных точек. В 76% компаний с этой целью используются несколько СЗИ.

В то же время 74% респондентов отметили, что их организация недостаточно защищена от сложных и целевых атак, а 14% довелось иметь дело с такими инцидентами. Опрос о практиках защиты конечных точек был проведен в конце прошлого года; в нем приняли участие более 170 представителей малого, среднего и крупного бизнеса.

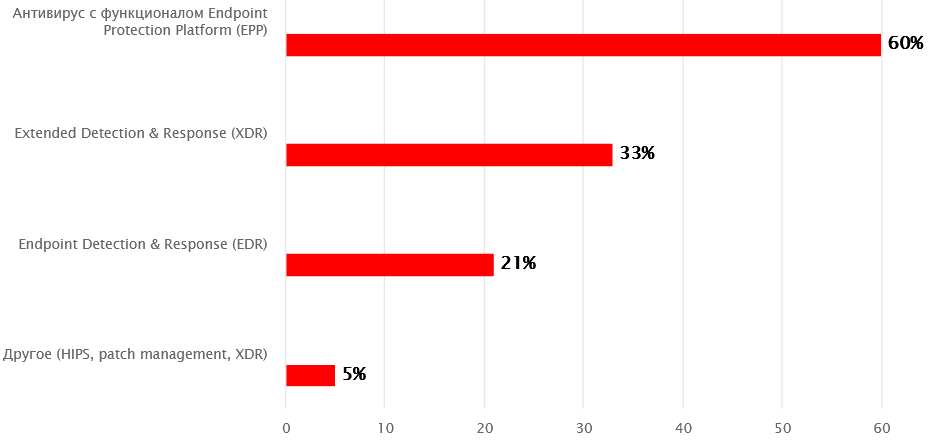
Как оказалось, подход к защите конечных устройств в российских компаниях неодинаков. Крупные организации комбинируют различные решения, другие полагаются на продукты одного класса, а 24% считают, что для защиты конечных точек достаточно антивирусного решения, и не рассматривают другие СЗИ.


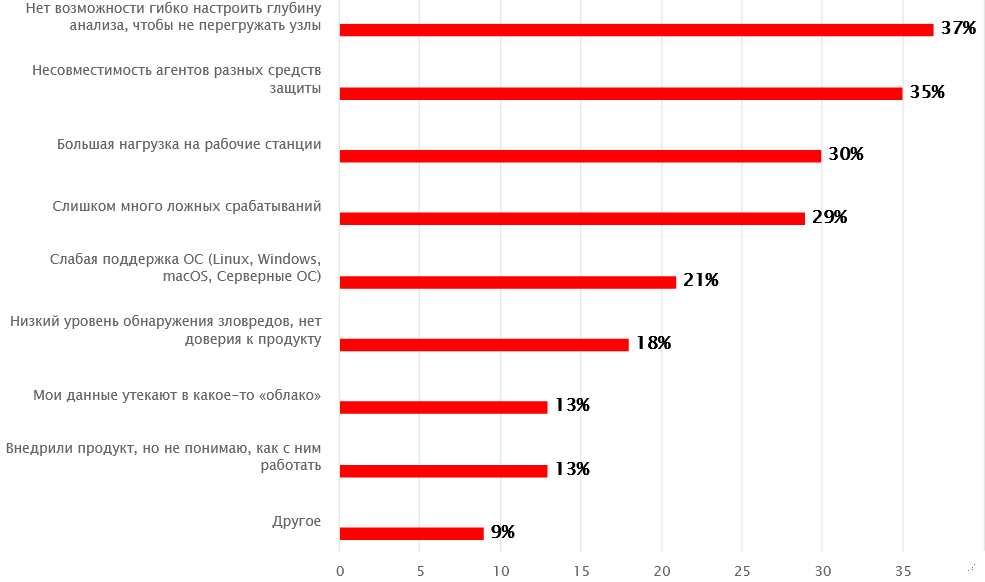
Из проблем, с которыми можно столкнуться при построении защиты конечных точек, респонденты больше всего жаловались на исключающие адаптацию коробочные продукты и несовместимость СЗИ разного производства.


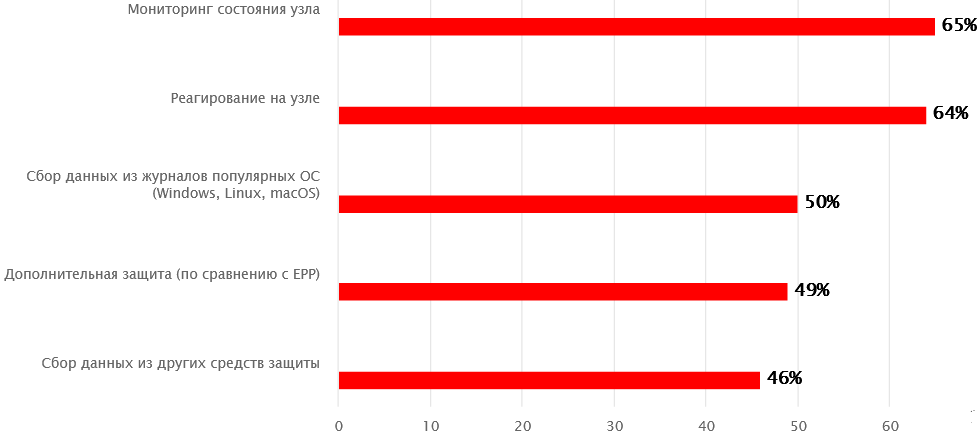
Из функций, наиболее ценимых в продуктах класса EDR, участники опроса наряду с основными и очевидными (мониторинг хостов, отклик на угрозы) назвали также сбор данных из журналов Windows, macOS и Linux. Эксперты объясняют такое предпочтение тем фактом, что гетерогенным сетям крупных компаний нужна дополнительная защита на уровне узлов.


«При выборе EDR-решения важно обратить внимание на поддержку российских операционных систем, включенных в единый реестр отечественного ПО, способность к интеграции в различные виртуальные среды, гибкость настройки и возможность автономной работы, — комментирует Никита Юдин, менеджер по развитию и продвижению решений PT для защиты конечных точек. — Кроме того, необходимо встраивать технологии продвинутых методов обнаружения и анализа ВПО, а также инструменты реагирования в процессы проактивного поиска угроз».

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru