


Яндекс выплатил этичным хакерам 70 млн рублей в 2023 году

Яндекс выплатил этичным хакерам 70 млн рублей в 2023 году

Яндекс выплатил этичным хакерам 70 млн рублей в 2023 году

Представители Яндекс сообщили, что корпорация в 2023 году выплатила «белым» хакерам 70 миллионов рублей за уязвимости, найденные в сервисах и инфраструктуре техногиганта.

Интересно, что показатели аналогичных выплат за 2022 год почти вдвое меньше. Компания связывает это с запуском конкурсов по различным направлениям программы Bug Bounty с повышенными выплатами.

Так, в конкурсах иногда можно получить суммы, в десять раз превышающие обычные вознаграждения. Помимо этого, отмечается рост числа участников охоты за багами.

Один из конкурсов, которые Яндекс приводит в пример, был посвящён защите пользовательских данных: исследователи пытались найти бреши, способные привести к раскрытию конфиденциальной информации.

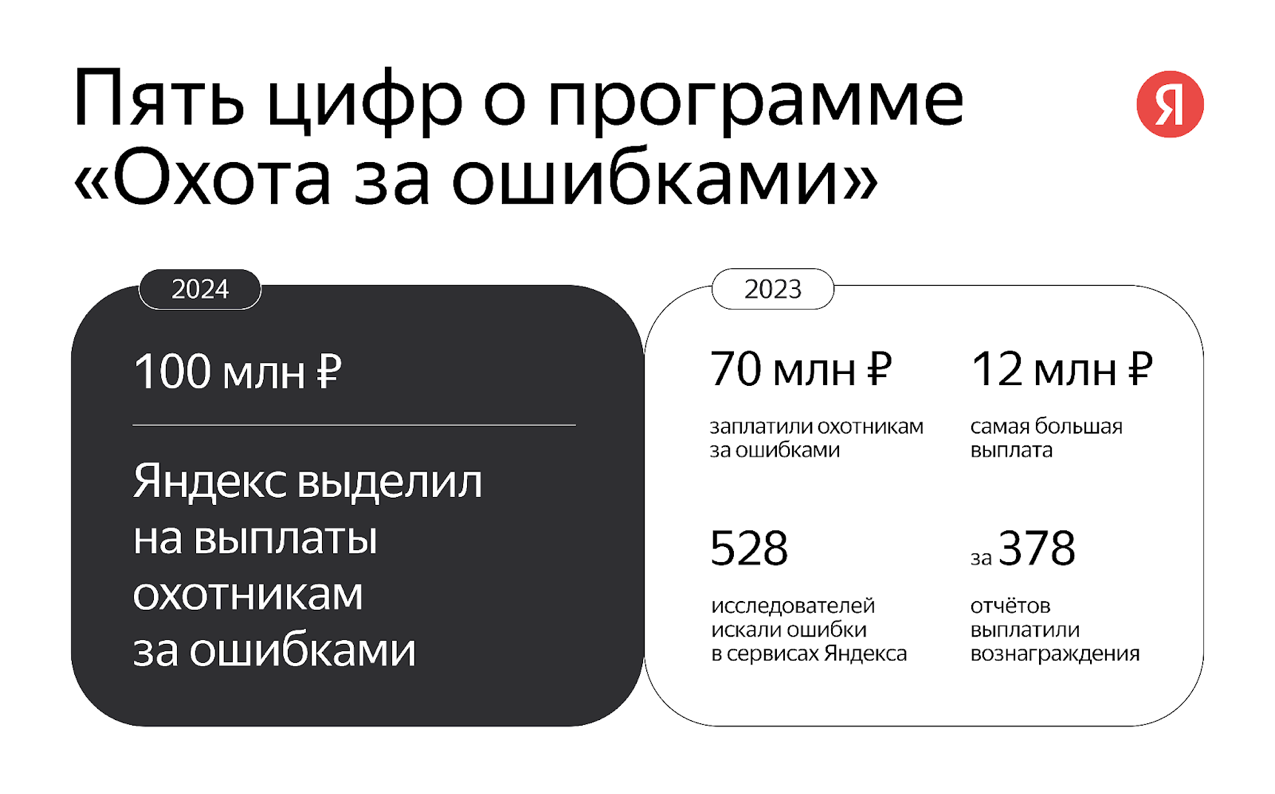
В этом году корпорация планирует выделить не менее 100 миллионов рублей на выплаты этичным хакерам. Яндекс рассчитывает привлечь больше внешних специалистов и дополнительно усилить безопасность своих сервисов. Итоги Bug Bounty за 2023 год представлены на инфографике:


В общей сложности в программе участвовали 528 экспертов, которые сгенерировали 763 отчёта о багах (378 были уникальными). Все критические уязвимости разработчики уже устранили.

Самые крупные выплаты составили 12 млн, 7,5 млн и 3,7 млн рублей.

Напомним, в конце прошлого месяца Яндекс ID ввёл аутентификацию с помощью сканирования отпечатка пальца или лица.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru