


В системах российской госструктуры найден шпионский имплант DFKRAT

В системах российской госструктуры найден шпионский имплант DFKRAT

В системах российской госструктуры найден шпионский имплант DFKRAT

В ходе комплексного анализа инфраструктуры одного из клиентов – российского органа исполнительной власти эксперты ГК «Солар» обнаружили несколько семплов ранее неизвестной шпионской программы.

Вредонос оказался самобытным и многоступенчатым; на финальном этапе в систему внедрялся имплант, которому было присвоено имя DFKRAT. Его присутствие открывает широкие возможности для манипуляций.

Основными функциями DFKRAT являются эксфильтрация файлов, обеспечение интерактивного шелла и загрузка дополнительных зловредов. В качестве C2 используются взломанные серверы, расположенные в разных странах.

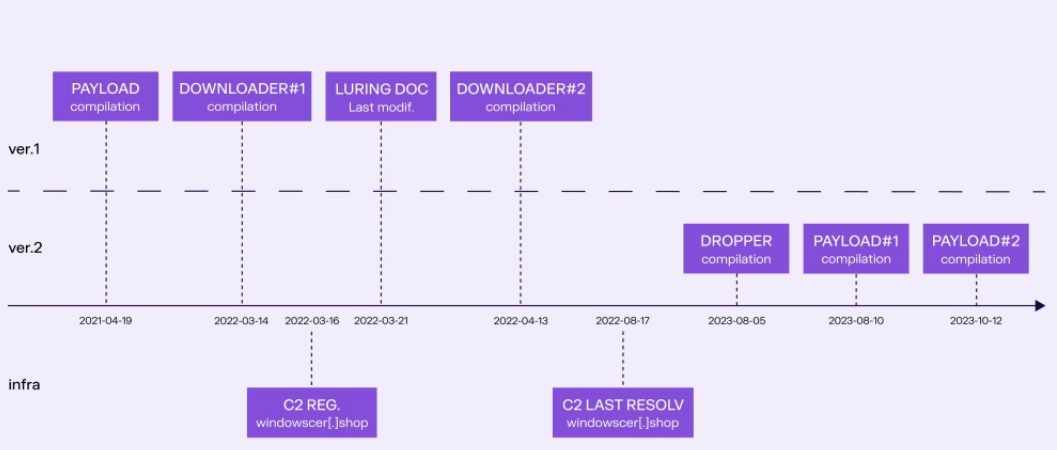
Расширенное исследование выявило и другие образцы новоявленного шпиона, самые ранние датировались 2021 годом. Развитие инструмента шло в сторону усложнения; новейшие экземпляры используют технику DLL Side-Loading, злоумышленники также отказались от поэтапной передачи команд с C2 — для большей скрытности.

«Нам удалось найти и проанализировать фрагмент кода управляющего сервера, — рассказывает начальник отдела анализа угроз Solar 4RAYS Алексей Фирш. —  Файл был загружен на один публичный сервис под именем config.jsp с IP-адреса Саудовской Аравии. Анализ сетевой инфраструктуры показал, что, вероятно, это была промежуточная жертва, сервер которой скомпрометировали для размещения управляющего центра. В актуальной версии импланта для координации его работы использовался взломанный компонент сервера Института нанонауки и нанотехнологий Национального центра научных исследований “Демокрит” в Греции».

Современный вектор заражения установить не удалось; ранее для доставки зловреда использовались фишинговые письма (на не очень правильном русском языке) и программа-загрузчик. Связь с какой-либо известной кибергруппой не прослеживается, поэтому операции по внедрению DFKRAT были условно наречены NGC2180.

Подпишитесь на новости

Российские браузеры набирают аудиторию на фоне проблем с сертификатами

Российские пользователи активнее осваивают отечественные приложения для доступа к интернету. В августе месячная аудитория приложения «Яндекс — с Алисой AI» выросла на 31% год к году. У Google Chrome показатель снизился на 3%, у Opera — на 19%.

По данным «Коммерсанта», в начале августа «Яндекс Браузер» также возглавил рейтинг скачиваний в российском Google Play.

Однако рост на 31% относится именно к приложению «Яндекс — с Алисой AI»: смешивать показатели двух продуктов не стоит.

Одной из причин перемен участники рынка называют проблемы с сертификатами безопасности. После перехода российских банков и корпораций на национальные сертификаты Минцифры и ГОСТ TLS зарубежные браузеры могут испытывать сложности с доступом к их сервисам.

Отечественные решения с поддержкой этих технологий избавляют пользователя от дополнительной настройки. Для обычного человека выбор прост: установить приложение и открыть сайт банка проще, чем разбираться, какие сертификаты нужно добавить в систему. Особенно когда задача — банально оплатить счёт.

Владельцы устройств Apple, по данным издания, чаще выбирают другой путь: переключаются на другое устройство или открывают мобильное приложение банка.

Получается, конкуренция браузеров всё сильнее зависит от совместимости с привычными сервисами. Красивый интерфейс — хорошо, но возможность зайти в интернет-банк без технического квеста оказывается убедительнее.

RSS: Новости на портале Anti-Malware.ru