


В WordPress-плагине LiteSpeed Cache выявили уязвимость повышения прав

В WordPress-плагине LiteSpeed Cache выявили уязвимость повышения прав

В WordPress-плагине LiteSpeed Cache выявили уязвимость повышения прав

Ещё в одном WordPress-плагине нашли опасную уязвимость. На этот раз пострадал проект LiteSpeed Cache, а выявленная брешь позволяет не прошедшим аутентификацию пользователям повысить свои права.

Проблему отслеживают под идентификатором CVE-2023-40000. К счастью, в настоящее время готов патч (в версии 5.7.0.1).

«В сущности, это межсайтовый скриптинг (XSS), позволяющий любому неаутентифицированному пользователю повысить права на сайте с помощью одного HTTP-запроса», — объясняют исследователи из Patchstack.

Плагин LiteSpeed Cache используется для улучшения производительности веб-ресурса. В общей сумме его установили более пяти миллионов владельцев сайтов. Последняя на данный момент версия — 6.1 (выпущена 5 февраля 2024 года).

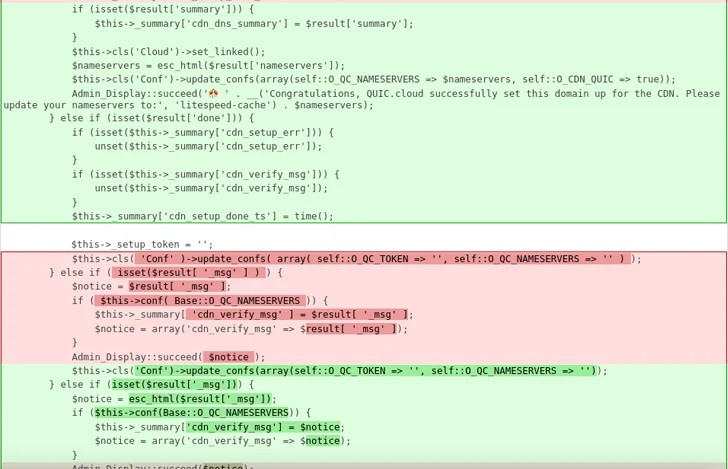
Причина появления CVE-2023-40000 кроется в недостаточной обработке пользовательского ввода, а именно — в функции update_cdn_status(). Эксплойт успешно работает на конфигурации по умолчанию.

Использовать баг в кибератаке может любой юзер, у которого есть доступ к wp-admin.


Напомним, буквально на днях стало известно о критической дыре в WordPress-плагине Ultimate Member, позволяющей провести SQL-инъекцию.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru