


Самомодифицирующийся червь SSH-Snake ворует SSH-ключи и ходит по сети

Самомодифицирующийся червь SSH-Snake ворует SSH-ключи и ходит по сети

Самомодифицирующийся червь SSH-Snake ворует SSH-ключи и ходит по сети

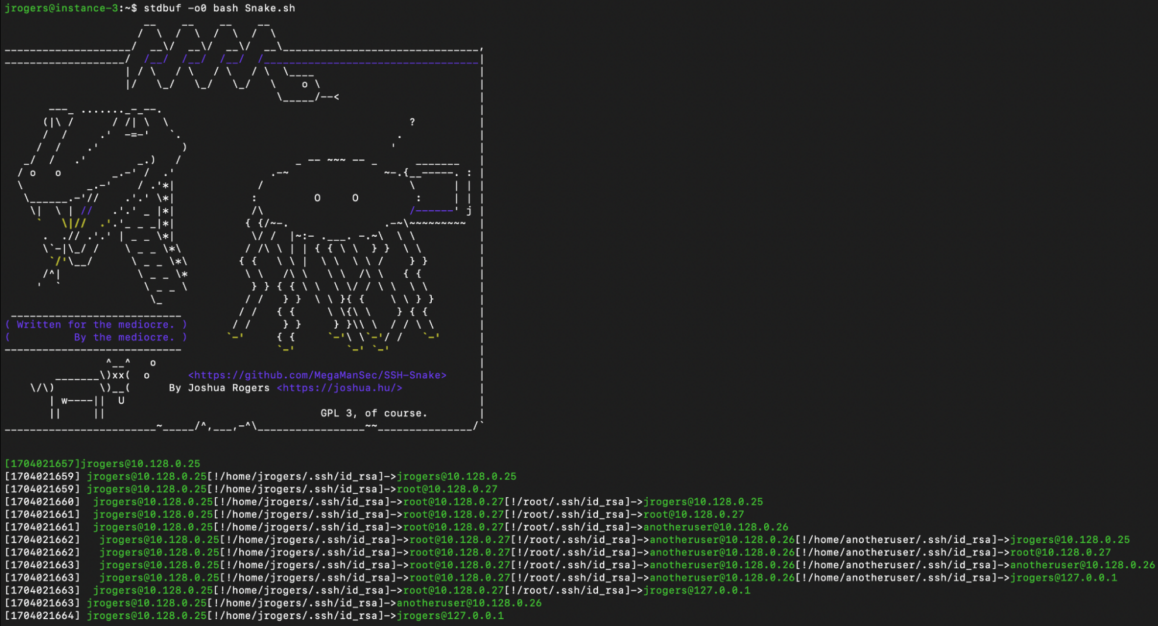
Неизвестная киберпреступная группировка взяла на вооружение инструмент с открытым исходным кодом — SSH-Snake, который используется для сетевого маппинга. С помощью «змеи» атакующие ищут закрытые ключи и передвигаются по сети жертвы латерально.

На SSH-Snake обратила внимание команда исследователей Sysdig Threat Research, которые описали тулзу как «самомодифицирующийся червь».

От других подобных киберугроз «змею» отличает отсутствие паттернов, которые обычно ассоциируются со скриптовыми атаками. Червь ищет закрытые ключи в соответствующих локациях, включая шелл-историю файлов.

Такие ключи в дальнейшем используются для незаметного продвижения по сети и заражения новых устройств. На сегодняшний день SSH-Snake доступен в виде открытого кода на GitHub.

Тем не менее специалисты Sysdig подчёркивают, что «змея» выводит принцип латерального перемещения на другой уровень из-за своей достаточно агрессивной манеры поиска закрытых ключей.

«Новый инструмент предоставляет киберпреступникам большую гибкость в настройках. За счёт отсутствия типичных для скриптовых атак паттернов тулза обеспечивает более незаметную работу», — пишет Sysdig.

SSH-Snake, вышедший в свет 4 января 2023 года, представляет собой Bash-скрипт, заточенный под автономный поиск учётных данных SSH и использования их для продвижения по сети.


Как отметили исследователи, SSH-Snake умеет модифицировать себя и уменьшать собственный размер при первом запуске (осуществляется за счёт удаления из кода комментариев, необязательных функций и пробелов).

В Sysdig подсчитали, что инструмент использовался в атаках приблизительно на 100 жертв.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru