


На хакерском форуме выставили на продажу сорс шифровальщика Knight

На хакерском форуме выставили на продажу сорс шифровальщика Knight

На хакерском форуме выставили на продажу сорс шифровальщика Knight

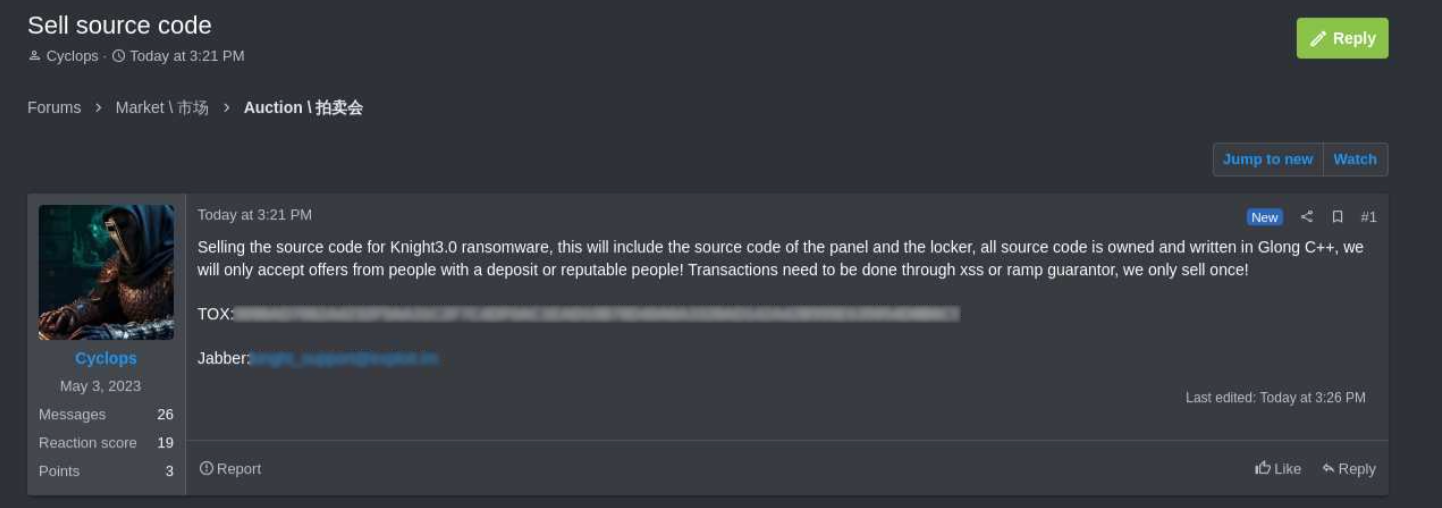
Исходный код третьей версии программы-вымогателя Knight продаётся на одном из форумов для киберпреступников. Напомним, Knight родился после ребрендинга Cyclops и атакует системы Windows, macOS, Linux/ESXi.

Впервые о шифровальщике Knight стало известно в июле 2023 года. Он привлёк внимание исследователей благодаря «облегчённой» версии шифратора, которая использовалась в атаках на мелкие организации.

Два дня назад специалисты KELA обнаружили пост, размещённый на форуме RAMP, от пользователя с ником Cyclops. Он якобы представлял разработчиков вымогателя Knight.


«Продаю исходный код шифровальщика Knight 3.0, включая панель и сам локер. Всё это добро написано на Glong C++», — сказано в посте.

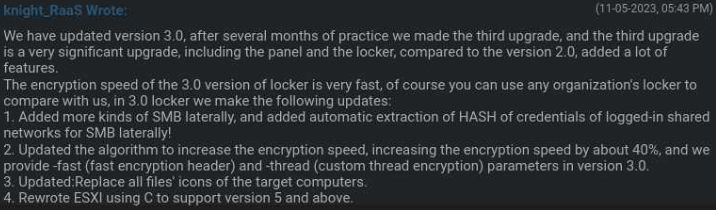
Как отметили специалисты, версия Knight 3.0 появилась 5 ноября 2023 года и отмечалась ускоренным на 40% шифрованием, переписанным модулем ESXi и поддержкой более современных версий гипервизора.


Интересно, что топикстартер не называет конкретную цену, однако при этом отмечает, что сорс попадёт лишь в одни руки.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru