


Банки сберегли клиентам 5,8 трлн руб., мошенникам удалось украсть 15,8 млрд

Банки сберегли клиентам 5,8 трлн руб., мошенникам удалось украсть 15,8 млрд

Банки сберегли клиентам 5,8 трлн руб., мошенникам удалось украсть 15,8 млрд

По данным Банка России, в 2023 году кредитно-финансовые организации пресекли 34,8 млн попыток кражи денег со счетов на общую сумму 5,8 трлн рублей. Потери клиентов по вине мошенников составили 15,8 млрд руб. — на 11,5% больше, чем в 2022 году.

В ЦБ полагают, что одной из возможных причин роста объема хищений является изменение характера телефонного мошенничества: злоумышленники стали уделять больше внимания выбору целей и тщательнее готовиться к атакам, изучая открытые источники и результаты утечек.

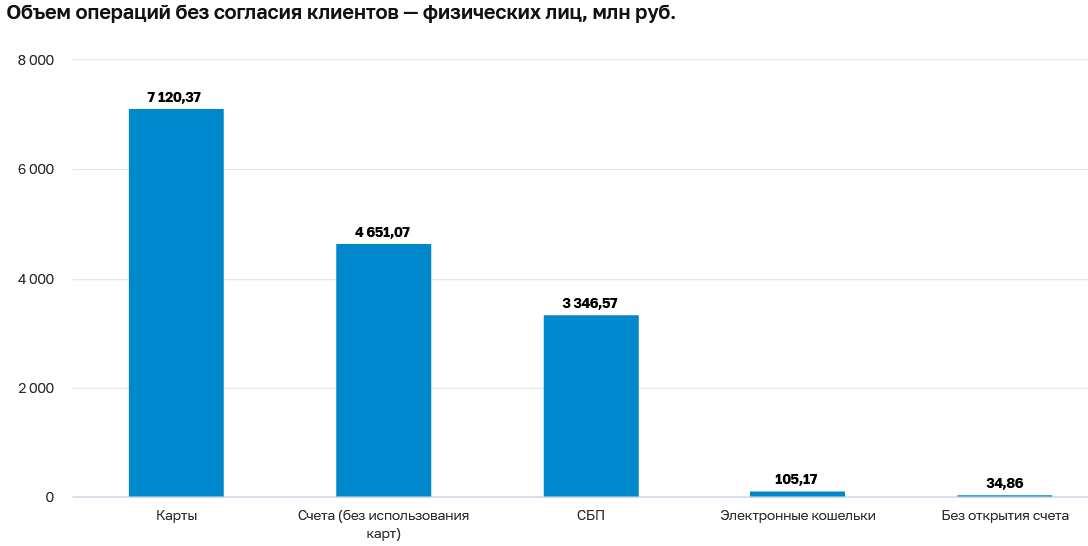
Больше всего было похищено через операции по банковским картам.


При этом обманщики могут украсть не только собственные средства жертв, но также полученные ими в банке кредиты. Чтобы избежать таких потерь, Центробанк собирается ввести дополнительные требования к антифрод-процедурам по выдаче кредитов и займов.

С июля финансовые организации также обяжут на два дня приостанавливать подозрительные транзакции, чтобы клиенты смогли обратить на них внимание и в случае необходимости отозвать. Если счет получателя перевода числится в базе регулятора как мошеннический, а банк не заморозил операцию на положенный срок, он должен будет возместить клиенту потерю.

Доля денежных средств, возращенных клиентам банками, в сравнении с 2022 годом увеличилась на 8,7% — до 1,38 млрд рублей. ЦБ направил операторам связи информацию о 575,7 тыс. телефонных номеров, использованных мошенниками, а также инициировали блокировку 42,8 тыс. сайтов и страниц, созданных обманщиками.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru