


Android-троян Anatsa, обходящий защиту Google Play, расширил географию атак

Android-троян Anatsa, обходящий защиту Google Play, расширил географию атак

Android-троян Anatsa, обходящий защиту Google Play, расширил географию атак

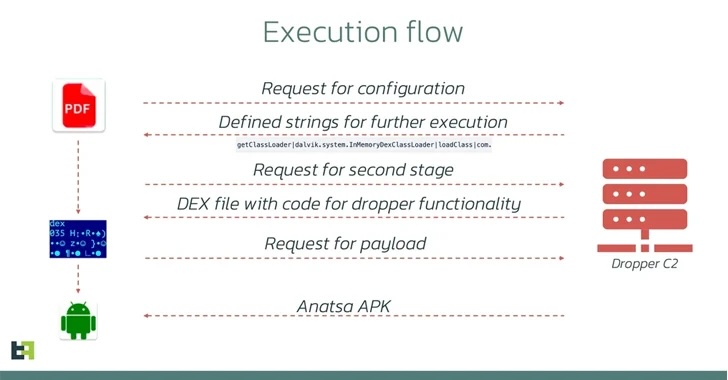
Банковский троян Anatsa для Android (также известен под именами TeaBot и Toddler) был замечен в новых кампаниях. Вредонос успешно использует дропперы и прикидывается безобидным софтом в Google Play Store.

Исследователи из компании ThreatFabric посвятили Anatsa новый отчёт, в котором анализируются ноябрьские атаки. Эксперты отмечают:

«Некоторые дропперы, участвующие в этой кампании, использовали специальные возможности Android, несмотря на механизмы защиты в Google Play Store».

«Все дропперы способны обходить ограничения в Android 13. В общей сложности таких дропперов пять, а число их установок превышает 100 тысяч».

Проникнув в ОС, Anatsa получает полный контроль над заражённым устройством и может выполнять действия от лица жертвы. Кроме того, троян способен перехватывать учётные данные и вмешиваться в транзакции.

В последней кампании вредонос маскируется под приложение для очистки — «Phone Cleaner - File Explorer» (имя пакета — «com.volabs.androidcleaner»). Для внедрения злонамеренной составляющей авторы используют новые версии и обновления софта.

На сегодняшний день Anatsa уже нельзя найти в Google Play Store, однако пользователи всё ещё могут ненароком загрузить его из сторонних магазинов. Согласно статистике AppBrain, троян проник на 12 тыс. смартфонов в период с 13 по 27 ноября.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru