


Android-троян Anatsa, обходящий защиту Google Play, расширил географию атак

Android-троян Anatsa, обходящий защиту Google Play, расширил географию атак

Android-троян Anatsa, обходящий защиту Google Play, расширил географию атак

Банковский троян Anatsa для Android (также известен под именами TeaBot и Toddler) был замечен в новых кампаниях. Вредонос успешно использует дропперы и прикидывается безобидным софтом в Google Play Store.

Исследователи из компании ThreatFabric посвятили Anatsa новый отчёт, в котором анализируются ноябрьские атаки. Эксперты отмечают:

«Некоторые дропперы, участвующие в этой кампании, использовали специальные возможности Android, несмотря на механизмы защиты в Google Play Store».

«Все дропперы способны обходить ограничения в Android 13. В общей сложности таких дропперов пять, а число их установок превышает 100 тысяч».

Проникнув в ОС, Anatsa получает полный контроль над заражённым устройством и может выполнять действия от лица жертвы. Кроме того, троян способен перехватывать учётные данные и вмешиваться в транзакции.

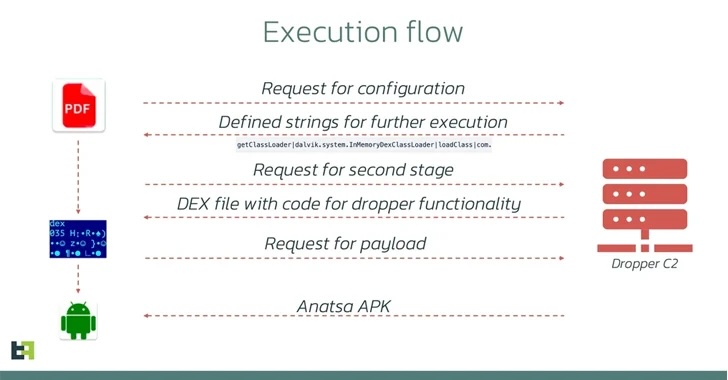
В последней кампании вредонос маскируется под приложение для очистки — «Phone Cleaner - File Explorer» (имя пакета — «com.volabs.androidcleaner»). Для внедрения злонамеренной составляющей авторы используют новые версии и обновления софта.

На сегодняшний день Anatsa уже нельзя найти в Google Play Store, однако пользователи всё ещё могут ненароком загрузить его из сторонних магазинов. Согласно статистике AppBrain, троян проник на 12 тыс. смартфонов в период с 13 по 27 ноября.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru