


Android-троян Anatsa, обходящий защиту Google Play, расширил географию атак

Android-троян Anatsa, обходящий защиту Google Play, расширил географию атак

Android-троян Anatsa, обходящий защиту Google Play, расширил географию атак

Банковский троян Anatsa для Android (также известен под именами TeaBot и Toddler) был замечен в новых кампаниях. Вредонос успешно использует дропперы и прикидывается безобидным софтом в Google Play Store.

Исследователи из компании ThreatFabric посвятили Anatsa новый отчёт, в котором анализируются ноябрьские атаки. Эксперты отмечают:

«Некоторые дропперы, участвующие в этой кампании, использовали специальные возможности Android, несмотря на механизмы защиты в Google Play Store».

«Все дропперы способны обходить ограничения в Android 13. В общей сложности таких дропперов пять, а число их установок превышает 100 тысяч».

Проникнув в ОС, Anatsa получает полный контроль над заражённым устройством и может выполнять действия от лица жертвы. Кроме того, троян способен перехватывать учётные данные и вмешиваться в транзакции.

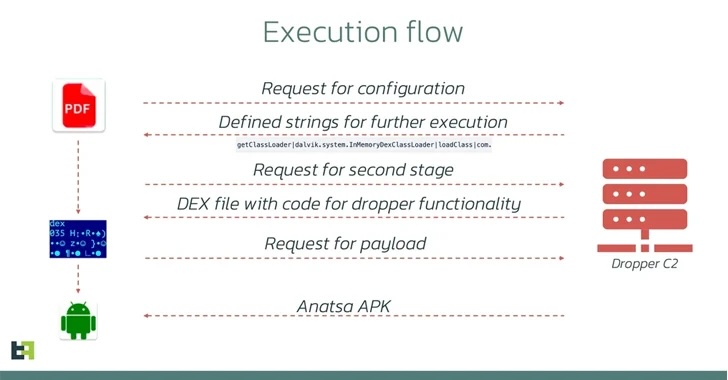
В последней кампании вредонос маскируется под приложение для очистки — «Phone Cleaner - File Explorer» (имя пакета — «com.volabs.androidcleaner»). Для внедрения злонамеренной составляющей авторы используют новые версии и обновления софта.

На сегодняшний день Anatsa уже нельзя найти в Google Play Store, однако пользователи всё ещё могут ненароком загрузить его из сторонних магазинов. Согласно статистике AppBrain, троян проник на 12 тыс. смартфонов в период с 13 по 27 ноября.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru