


Самые популярные кириллические пароли — йцукен, привет и подружка

Самые популярные кириллические пароли — йцукен, привет и подружка

Самые популярные кириллические пароли — йцукен, привет и подружка

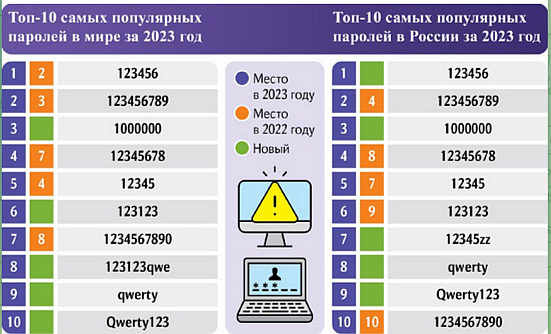
Проведенный в DLBI анализ 44 млн скомпрометированных учеток, найденных в открытом доступе в 2023 году, показал, что пароли «123456» и «123456789» по-прежнему очень популярны, в том числе в зонах RU и РФ.

В выборку в числе прочих попали результаты крупных утечек (свыше 10 млн записей): с игрового сервера lsbg.net, из аналитической компании Zacks Investment Research, сети медлабораторий «Хеликс», российского сервиса Qzaem, мобильного приложения оплаты ParkMobile (используется в Северной Америке).

Список наиболее распространенных юзернеймов возглавили info, admin, mail, office, contact. Из имейл, используемых в качестве логинов, в ТОП-5 вошли адреса Gmail, Yahoo, Hotmail, Mail.ru и Рамблер-почты.

Новые рейтинги популярности паролей, составленные исследователями, выглядят следующим образом:


Ведущая десятка кириллических паролей, как оказалось, большим разнообразием не отличается. Русскоязычные пользователи особо себя не утруждают и чаще всего жмут по очереди буквы верхнего ряда на клавиатуре:

  1. йцукен
  2. подружка
  3. пароль
  4. 12345Е
  5. ЙЦУКЕН123
  6. привет
  7. 123йцу
  8. марина
  9. йцукен12345
  10. йцукенгшщз

Несколько лет назад россияне при выборе логина проявляли больше фантазии: на тот момент, кроме «йцукен» и тупого «пароль», в моде были имена друзей-подруг, признания в любви и уменьшительно-ласкательные прозвища.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru