


Троян GoldPickaxe крадёт лица пользователей iOS и Android

Троян GoldPickaxe крадёт лица пользователей iOS и Android

Троян GoldPickaxe крадёт лица пользователей iOS и Android

Новый троян GoldPickaxe, атакующий пользователей iOS и Android, использует интересную схему социальной инженерии: жертв обманом заставляют сканировать лица и удостоверяющие документы. В последующем эти данные могут использоваться для создания дипфейков.

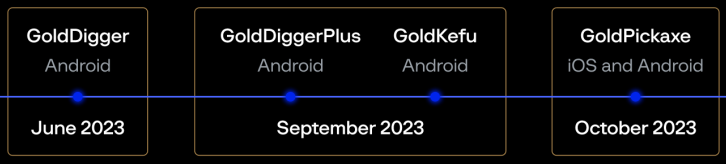
Активность GoldPickaxe зафиксировали специалисты компании Group-IB. Считается, что за трояном стоит китайская кибергруппа GoldFactory (она же якобы в прошлом разрабатывала вредоносы GoldDigger, GoldDiggerPlus и GoldKefu).

Исследователи опасаются, что методами GoldPickaxe в будущем могут воспользоваться операторы других зловредов.

Атаки трояна стартовали в октябре 2023 года. Эксперты считают, что это часть крупной кампании GoldFactory, запущенной в июне 2023-го (в ней также принимает участие Gold Digger).


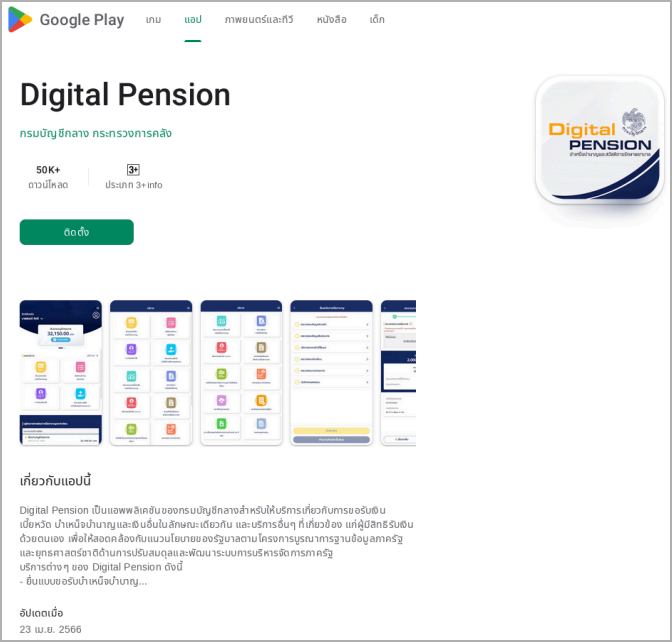
Всё начинается с фишинговых или смишинговых сообщений в приложении LINE, которые обычно маскируются под уведомления от властей. Злоумышленники пытаются заставить жертву установить софт «Digital Pension», размещённый в фейковых копиях площадки Google Play Store.


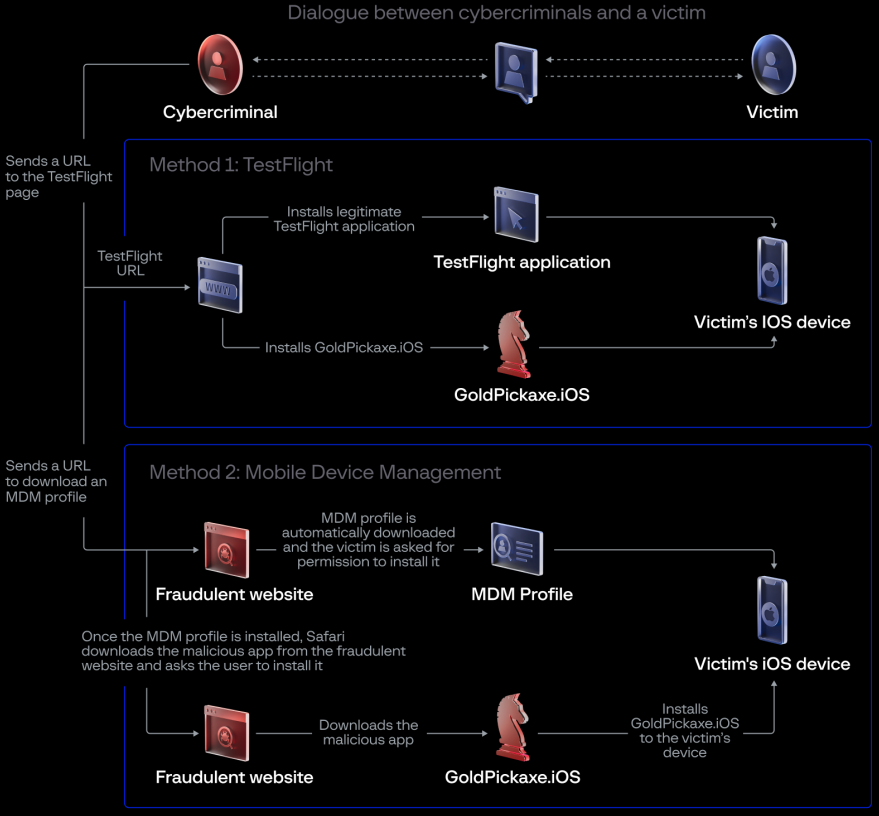
Для пользователей iOS киберпреступники сначала адаптировали схему с помощью приложения TestFlight, которое позволяло обойти стандартные проверки безопасности. Позже Apple удалила TestFlight, а атакующие переключились на загрузку вредоносного профиля управления мобильными устройствами (MDM).


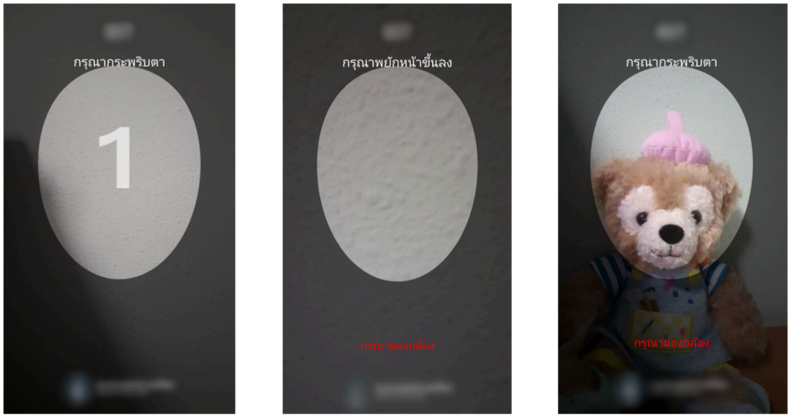
После установки на устройстве GoldPickaxe работает в фоновом режиме и может сканировать лицо пользователя. Помимо этого, вредонос перехватывает входящие СМС-сообщения, запрашивает удостоверяющие документы и перенаправляет сетевой трафик с помощью MicroSocks.


Список поддерживаемых трояном команд выглядит так:

  • Heartbeat — пингует командный сервер (C2);
  • init — отправляет C2 информацию об устройстве;
  • upload_idcard — запрашивает у жертвы фотографию удостоверяющего документа;
  • face — запрашивает видеозапись лица жертвы;
  • upgrade — отображает фейковое сообщение «устройство используется», чтобы предотвратить вмешательство в работу;
  • album — синхронизирует дату фотогалереи;
  • again_upload — повторно выгружает лицо жертвы в ведро;
  • destroy — останавливает процесс трояна.
Подпишитесь на новости

Травля из Telegram вышла на улицы: во Владике выявили 12-летнюю зачинщицу

Во Владивостоке фотографии школьников публиковали в телеграм-канале вместе с оскорблениями и призывами к расправе. Затем травля перешла в физическое насилие: по сообщениям о пострадавших, детей били, унижали и преследовали в школах и на улице.

Как пишут «Известия», полиция установила администратора канала — 12-летнюю школьницу. Обращение поступило от матери одной из пострадавших.

В канале появилось более сотни публикаций. Среди описанных случаев — травля 11-летней девочки, которая перестала посещать школу. В отношении отца администратора составили протокол о ненадлежащем исполнении родительских обязанностей.

Материалы передали в комиссию по делам несовершеннолетних; школьницу поставят на профилактический учет. Проверкой также заинтересовались Следственный комитет и прокуратура.

Опрошенные эксперты подчеркивают: онлайн-травля часто связана с конфликтами внутри реального сообщества. Чат расширяет аудиторию, усиливает давление и создает ощущение коллективного одобрения агрессии.

Поэтому удалить канал — важный шаг, но школьные отношения этим не исправить. Специалисты рекомендуют сохранять доказательства, сообщать площадке о нарушениях и поддерживать пострадавшего, не подвергая себя опасности.

RSS: Новости на портале Anti-Malware.ru